
این هفته شایعاتی در شبکههای اجتماعی رمزارز منتشر شد مبنی بر اینکه بایننس تمام برداشتها از جمله ریپل را متوقف کرده است.
به گزارش تکناک، بررسی دقیقتر نشان میدهد که ماجرا آنطور که مطرح شده نیست. از قرار معلوم، بایننس همه برداشتها را متوقف نکرده، بلکه تنها در برخی داراییها وقفههای جزئی رخ داده، که بیشتر به یک نگرانی امنیتی گسترده مرتبط است. در غیر این صورت، فعالیتهای پلتفرم به طور عادی ادامه دارد و کارشناسان میگویند که این ادعاها بیش از حد بزرگنمایی شده است.
نگرانی امنیتی و واکنش کاربران ریپل
زمینه شکلگیری این شایعات به یک حمله بزرگ در زنجیره تأمین مربوط میشود، که مدیر بسته نرمافزاری پرکاربرد NPM را هدف قرار داده بود. یک حساب توسعهدهنده هکشده، کدهای مخرب منتشر کرد که بیش از یک میلیارد بار دانلود شدهاند. این بدافزار به طور پنهانی آدرسهای رمزارزی را در تراکنشها تغییر میدهد و دارایی کاربران بیاحتیاط را در معرض خطر قرار میدهد.
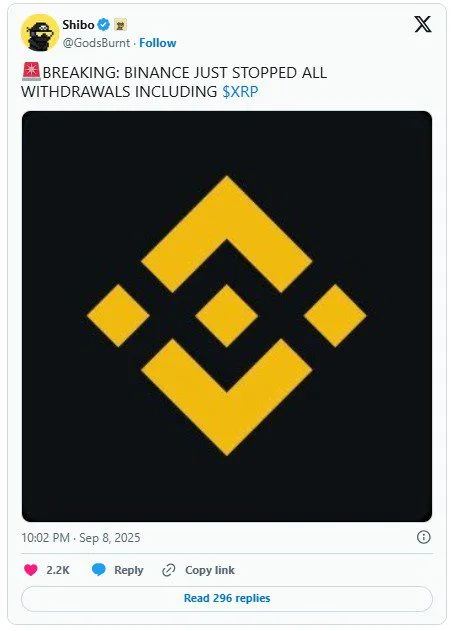
اگرچه بایننس به طور مستقیم تحت تأثیر قرار نگرفته، اما دارندگان ریپل ابراز نگرانی کردند. برخی به ریزش قیمت و کاهش نقدینگی اشاره کردند و هشدار دادند که ممکن است دستکاری بازار در جریان باشد. یک رشته توییت در ایکس حتی بایننس را متهم کرد که بهطور ویژه ریپل را هدف گرفته است. در همین حال، خروج مقادیر زیادی ریپل از صرافیهای متمرکز ثبت شده است. تحلیلگران میگویند که این موضوع لزوماً به معنای فروش هیجانی نیست و احتمال دارد ناشران ETF در حال جمعآوری ذخایر پیش از دریافت تأییدیههای احتمالی آمریکا باشند.
زک رکتور نیز توضیح داد که ریپل به دلیل پرونده باز با SEC نمیتواند به صورت مستقیم به مؤسسات بفروشد، بنابراین ناشران ETF ناچار هستند که ریپل را از صرافیها یا میزهای OTC تهیه کنند. وی تصریح کرد: «ما شاهد خروج سریع ریپل از صرافیها هستیم. بسیاری از کاربران برای نگهداری امن داراییها، ریپل را به کیفپولهای شخصی منتقل میکنند. با وجود این، گمان میکنم بخشی از این خروجیها به خرید ETFها مربوط باشد، که پیش از آغاز رسمی فعالیت در ماه آینده ذخایر خود را تکمیل میکنند.»
در حال حاضر، بایننس به فعالیت خود ادامه میدهد و برداشت ریپل همچنان فعال است. موضوع مهمتر به احتمال زیاد همان هک NPM است، که بار دیگر آسیبپذیریهای زیربنای فنی اکوسیستم رمزارز را نمایان میکند. کارشناسان امنیتی توصیه میکنند که کاربران از کیفپولهای سختافزاری استفاده کنند و دقت بیشتری در بررسی تراکنشها داشته باشند.