
فهرست مطالب
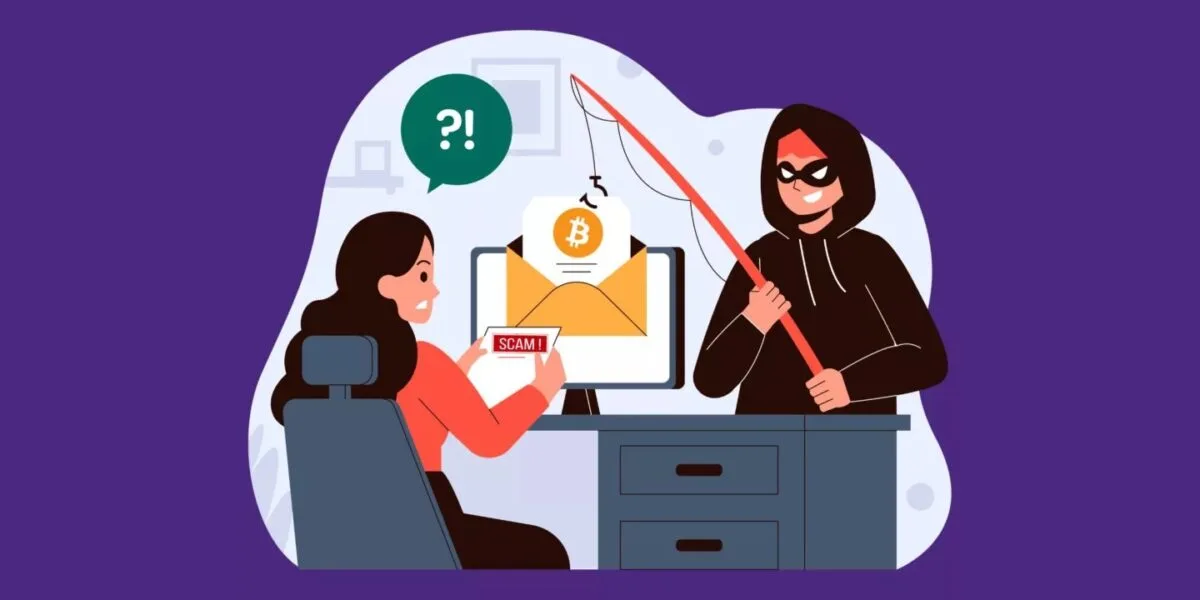
کلاهبرداران با جعل هویت استخدامکنندگان شرکتهای رمزارزی و انتشار پیشنهادهای شغلی جعلی، تاکنون ۱۱.۸ میلیون دلار آمریکا، معادل ۱۵.۱ میلیون دلار سنگاپور سرقت کردهاند.
به گزارش سرویس ارز دیجیتال تکناک، بر اساس اطلاعیه مشترک پلیس سنگاپور و آژانس امنیت سایبری این کشور، این کلاهبرداران با استفاده از آگهیها و پیشنهادهای شغلی جعلی موفق شدهاند به شبکه و سیستمهای شرکتهای محل کار قربانیان نفوذ کنند و این مبلغ را به سرقت ببرند.
حتما بخوانید: موج ورشکستگی در بازار کریپتو؛ بیش از ۱۰۰ پروژه رمزارزی در ۲۰۲۶ سقوط کردند
روش کار کلاهبرداران رمزارزی
این نهادها در بیانیهای که روز جمعه منتشر شد، جزئیات این شیوه کلاهبرداری را تشریح کردند. ماجرا معمولا با تماس یک استخدامکننده جعلی در لینکدین آغاز میشود و سپس ارتباط به ایمیل منتقل میشود؛ جایی که مهاجم از دامنهای جعلی و بسیار شبیه دامنه واقعی شرکت موردنظر استفاده میکند. پس از آن، چندین مصاحبه در Google Meet برگزار میشود، اما فرد مصاحبهکننده در تمام مدت دوربین خود را خاموش نگه میدارد. در ادامه، قربانی برای انجام یک آزمون فنی کدنویسی به وبسایتی جعلی هدایت میشود. اجرای آزمون روی دستگاه سازمانی باعث میشود قربانی بدون اطلاع، بدافزار را دانلود و اجرا کند. بدافزار با سرقت توکن نشست، امکان دسترسی کلاهبرداران رمزارزی را به حساب قربانی فراهم میکند.
خبر پیشنهادی: آسیبپذیری Coldcard اعتماد به کیفپولهای سختافزاری بیتکوین را تهدید می کند
این توکن که نشاندهنده یک نشست از قبل احراز هویتشده است، میتواند احراز هویت چندمرحلهای را دور بزند و مهاجمان را به حساب Bitbucket برساند؛ همان پلتفرمی که شرکت برای ذخیره و مدیریت کدهای منبع خود استفاده میکند. مهاجمان پس از نفوذ به Bitbucket، سیستمهای نرمافزاری شرکت را دستکاری و به سرورهای داخلی دسترسی پیدا میکنند. سپس با سرقت اعتبارنامهها، محدودیتهای تراکنش و سازوکارهای تایید را دور میزنند و امکان انتقال وجوه را به دست میآورند. نهادهای سنگاپوری نام شرکت قربانی، مقصد وجوه یا عاملان این حملات را اعلام نکردهاند.
عملیات «مصاحبه مسری»
این شیوه حمله پدیدهای تازه نیست و پژوهشگران مدتی است عملیات موسوم به «Contagious Interview» را رصد میکنند؛ کارزاری که در آن کلاهبرداران رمزارزی، توسعهدهندگان Web3 را به اجرای کدهای آلوده سوق میدهند. تاکنون بیش از ۳۰۰ بسته مخرب در مخزن npm مرتبط با این عملیات شناسایی شده است. گروه موسوم به TraderTraitor نیز از پیشنهادهای شغلی جعلی برای نفوذ به زیرساختهای ابری شرکتها استفاده کرده است؛ رویکردی که به گفته یکی از پژوهشگران، به این دلیل جذاب است که داراییهای مالی شرکتها در همین زیرساختها قرار دارند. مهاجمان در کارزارهای دیگری نیز با جعل هویت استخدامکنندگان شرکتهایی مانند Coinbase و Uniswap، قربانیان را به اجرای دستورات مخرب ترغیب کردهاند.
بیشتر بخوانید: هکر متهم به سرقت رمزارز از طریق بازیهای جعلی استیم بازداشت شد
هرچند این کارزارها به هکرهای کره شمالی نسبت داده شدهاند، اما این روش حمله محدود به آنها نیست. گروه روسزبان Crazy Evil حتی یک شرکت جعلی Web3 با نام ChainSeeker.io راهاندازی کرد و با انتشار آگهیهای استخدام تحلیلگر بلاکچین، متقاضیان را به نصب بدافزارهایی برای تخلیه دارایی کیف پولهای رمزارزی سوق داد. مقامات سنگاپور از کاربران خواستهاند هویت استخدامکنندگان را از طریق کانالهای رسمی بررسی کنند، خاموش بودن دوربین مصاحبهکننده را به عنوان یک علامت هشدار جدی در نظر بگیرند و هرگز کد دریافتشده از منابع ناشناس یا تاییدنشده را اجرا نکنند. به شرکتها نیز توصیه شده است که کلیدهای API و اعتبارنامههای داخلی را به خوبی محافظت کنند، سازوکارهای احراز هویت چندمرحلهای را تقویت نمایند و دستگاههای ناشناس و فعالیتهای غیرعادی شبکه را تحت نظر داشته باشند. در صورت مشاهده نشانههای نفوذ، سیستمهای آسیبدیده باید ایزوله شوند، نشستهای فعال لغو شوند، اعتبارنامهها تغییر کنند و لاگهای دسترسی برای شناسایی فعالیت مهاجمان مورد بررسی قرار گیرند.