
بدافزار Android.Backdoor.916.origin دادهها و موقعیت و پیامهای کاربران اندروید را سرقت و حتی از راه دور میکروفون و دوربین را فعال میکند.
به گزارش تکناک، پژوهشگران شرکت امنیتی Dr. Web اعلام کردند که بدافزار جدیدی برای سیستمعامل اندروید کشف شده است که خود را بهعنوان نرمافزار آنتیویروس معرفی میکند. این بدافزار با نام Android.Backdoor.916.origin شناخته میشود و بهطور ویژه مدیران کسبوکارهای روسی را هدف قرار داده است.
براساس گزارش Dr. Web، این بدافزار شباهتی به خانوادههای شناختهشده بدافزارها ندارد و از زمان شناسایی نخستین نسخه آن در ژانویه ۲۰۲۵، چندین نمونه جدید از آن منتشر شده است؛ موضوعی که نشاندهنده توسعه مداوم این بدافزار است.
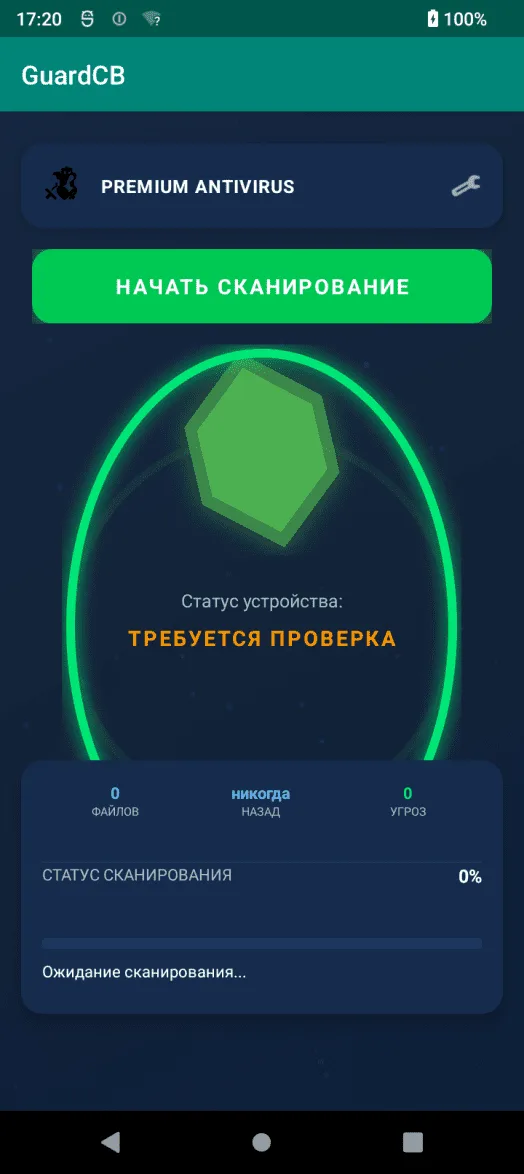
بلیپینگکامپیوتر مینویسد که بدافزار Android.Backdoor.916.origin تواناییهای متعددی دارد؛ ازجمله آنها میتوان به موارد زیر اشاره کرد:
- شنود مکالمهها و استخراج دادههای پیامرسانها
- دسترسی به دوربین برای پخش زنده و ضبط تصویر
- ثبت ورودیهای کاربر ازطریق keylogger
- سرقت اطلاعاتی همچون SMS، مخاطبین، موقعیت مکانی و تصاویر ذخیرهشده
به گفته کارشناسان، رابط کاربری این بدافزار فقط از زبان روسی پشتیبانی میکند و این موضوع نشان میدهد که حملات آن بهطور هدفمند متوجه کاربران روسی است. Dr. Web افزوده است که مجرمان سایبری برای فریب کاربران، بدافزار Android.Backdoor.916.origin را با نامهایی همچون GuardCB (با ظاهر بانک مرکزی روسیه) و نسخههایی با عنوان SECURITY_FSB یا ФСБ (FSB) منتشر کردهاند تا آن را به نرمافزارهای امنیتی رسمی نسبت دهند.
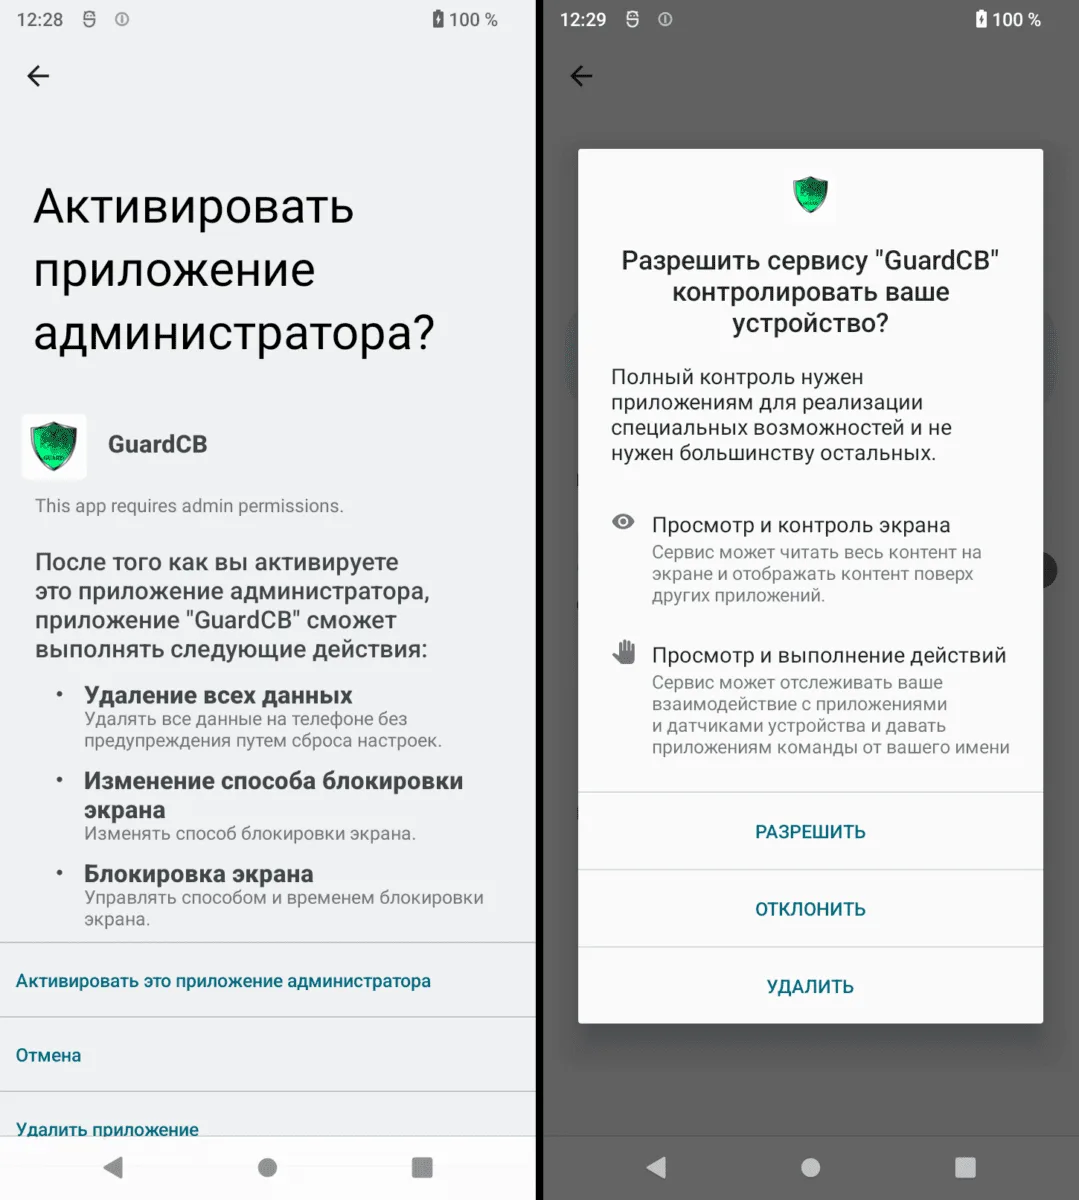
بدافزار مذکور با شبیهسازی فرایند اسکن، سعی میکند تا کاربر را فریب دهد و درحدود ۳۰ درصد مواقع، نتایج جعلی از وجود ویروس در دستگاه نمایش میدهد. پساز نصب، بدافزار درخواست دسترسیهای حساس ازجمله موقعیت مکانی، پیامکها، فایلهای رسانهای، میکروفون، دوربین و سرویس Accessibility میکند و سپس با اتصال به سرور فرمان و کنترل (C2) میتواند دستورهای مختلفی را اجرا کند؛ ازجمله فعالسازی میکروفون و دوربین و ضبط محتوای پیامرسانها و حتی اجرای دستورها از راه دور.
گزارشها نشان میدهند که این بدافزار قابلیت تغییر بین ۱۵ سرویس هاستینگ مختلف را دارد تا از حذف یا شناسایی جلوگیری کند. Dr. Web در پایان شاخصهای فنی مرتبط با این بدافزار را در مخزن گیتهاب منتشر کرده است.