هکرها با سوءاستفاده از یک آسیبپذیری بحرانی در قالب وردپرسی Service Finder توانستهاند بدون نیاز به احراز هویت، وارد حساب مدیران سایتها شوند و کنترل کامل آنها را بهدست گیرند.
به گزارش تکناک، این نقص امنیتی که با شناسه CVE-2025-5947 ثبت شده است، امتیاز بحرانی ۹.۸ دارد و طبق گزارش شرکت امنیتی Wordfence، از ابتدای اوت تاکنون بیش از ۱۳٬۸۰۰ بار مورد سوءاستفاده قرار گرفته است.
قالب Service Finder یک تم پریمیوم وردپرس است، که برای سایتهای دایرکتوری خدمات و تابلوهای شغلی طراحی شده است و امکاناتی مانند: رزرو مشتری، دریافت بازخورد، مدیریت کارکنان، صدور فاکتور و درگاه پرداخت را ارائه میدهد. این قالب با بیش از ۶٬۰۰۰ فروش در Envato Market، در بسیاری از سایتهای فعال استفاده میشود.
آسیبپذیری موجود در نسخههای ۶.۰ و قدیمیتر این قالب ناشی از اعتبارسنجی نادرست کوکی original_user_id در تابع (service_finder_switch_back) است. به واسطه این نقص، مهاجمان میتوانند با ارسال یک درخواست ساده HTTP GET همراه با پارامتر (switch_back=1)، خود را بهجای هر کاربری از جمله مدیر سایت جا بزنند و به پنل مدیریتی دسترسی پیدا کنند.
کشف این نقص به پژوهشگر امنیتی با نام مستعار “Foxyyy” نسبت داده میشود، که آن را در ۸ ژوئن از طریق برنامه شکار باگ شرکت Wordfence گزارش کرد. شرکت توسعهدهنده قالب، Aonetheme، در نسخه ۶.۱ که در ۱۷ ژوئیه منتشر شد، این باگ را برطرف کرد. با وجود این، تنها چند روز پس از افشای عمومی جزئیات آسیبپذیری در پایان همان ماه، موج حملات گسترده آغاز شد.
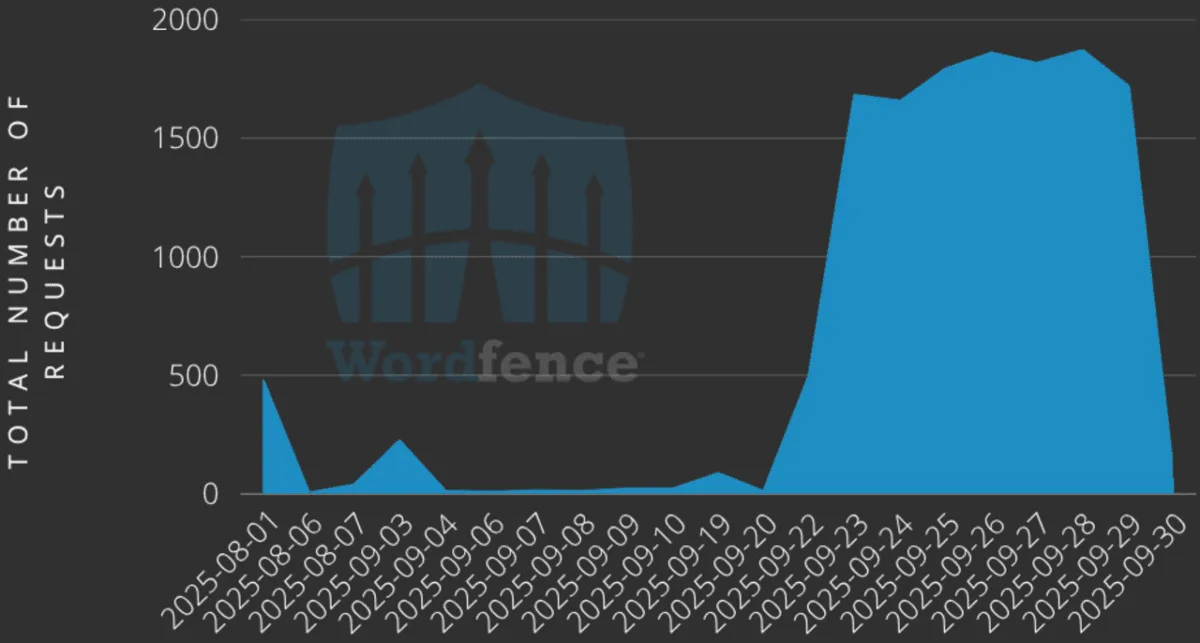
شرکت Wordfence اعلام کرده است که از ۲۳ سپتامبر تا اوایل اکتبر، روزانه بیش از ۱٬۵۰۰ تلاش برای نفوذ از سوی مهاجمان ثبت شده است. بررسیهای این شرکت نشان میدهد که هزاران درخواست حمله تنها از پنج آدرس IP سرچشمه گرفتهاند، که شامل 5.189.221.98، 185.109.21.157، 192.121.16.196، 194.68.32.71 و 178.125.204.198 میشوند.
به مدیران سایتهای وردپرسی توصیه شده است تا ضمن مسدودسازی این IPها، فایلهای لاگ خود را برای هرگونه فعالیت مشکوک، از جمله ایجاد حسابهای جدید یا تغییرات غیرعادی در تنظیمات، بررسی کنند. کارشناسان هشدار دادهاند که نبود نشانه در لاگها لزوماً به معنای سالم بودن سایت نیست، چرا که مهاجمان میتوانند با سطح دسترسی مدیر، ردپای خود را پاک کنند.
شرکت Wordfence تأکید کرده است که کاربران باید هرچه سریعتر قالب خود را به نسخه ۶.۱ بهروزرسانی کنند، یا تا زمان اطمینان از امنیت کامل، استفاده از Service Finder را متوقف سازند. با توجه به شدت و گستردگی حملات، تأخیر در نصب بهروزرسانی میتواند خطر نفوذ، سرقت دادهها و کنترل کامل سایت توسط هکرها را بهدنبال داشته باشد.