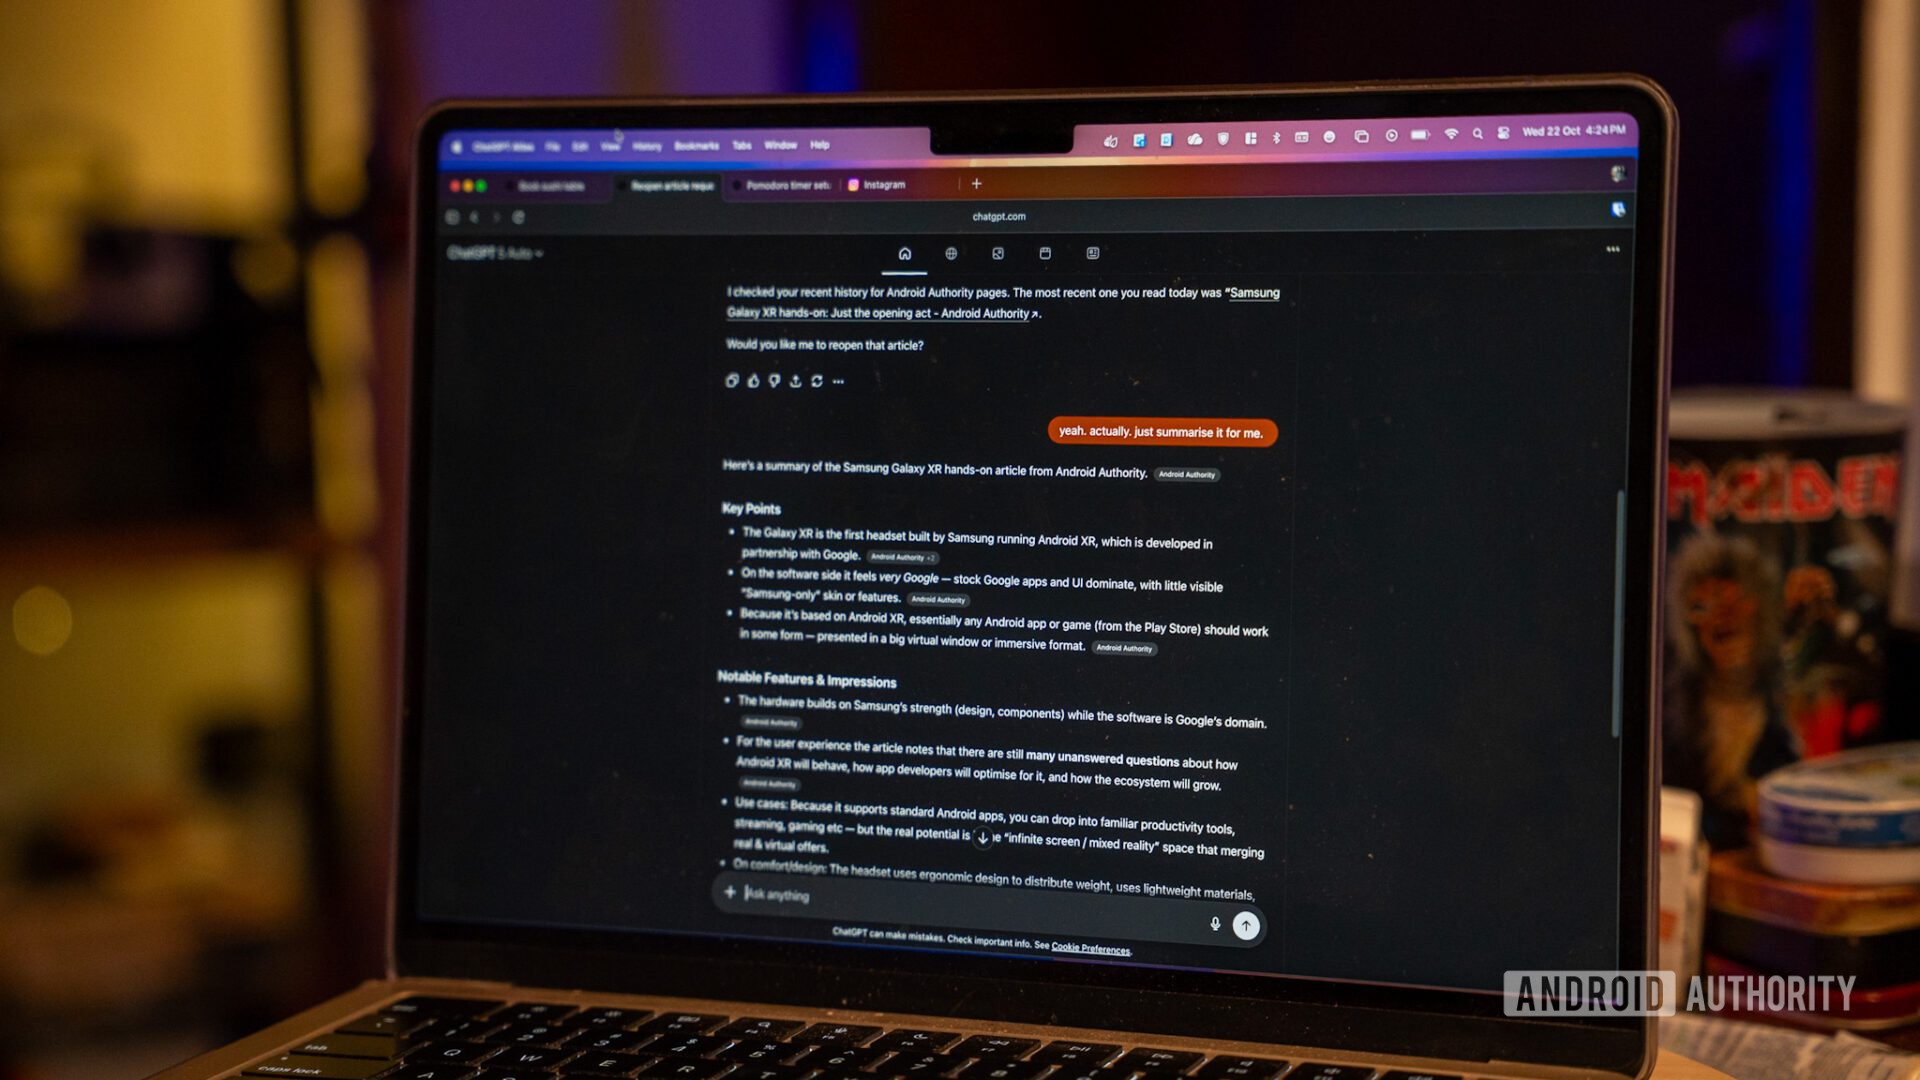
مرورگر جدید Atlas معرفیشده توسط شرکت OepnAI، با وجود استقبال گسترده، حالا با یک نقص امنیتی نگرانکننده روبهرو است که میتواند اطلاعات خصوصی کاربران را در معرض خطر قرار دهد.
به گزارش تکناک، این آسیبپذیری اطلس را در برابر نوعی حمله به نام Clipboard Injection یا «تزریق در حافظه موقت (کلیپبورد)» آسیبپذیر میکند؛ حملهای که میتواند برای سرقت دادههایی مانند: رمزهای عبور، شماره کارتهای بانکی و سایر اطلاعات حساس مورد استفاده قرار گیرد.
مرورگر اطلس که هفته گذشته به عنوان یک مرورگر هوشمند مجهز به فناوری هوش مصنوعی توسط OepnAI عرضه شد، بهسرعت به موضوع داغ گفتوگو در میان کاربران و موتورهای جستوجو تبدیل شد. با وجود این، کارشناسان امنیتی هشدار میدهند که کاربران باید قبل استفاده از آن، از وجود این آسیبپذیری آگاه باشند.
به طور ساده، حمله Clipboard Injection به مهاجم اجازه میدهد به محتوای حافظه موقت سیستم قربانی دسترسی غیرمجاز پیدا کند و دادههایی را تغییر دهد که کاربر در حال کپی یا پیست کردن است. این نوع حمله معمولاً در دو شکل انجام میشود، که یکی از طریق بدافزارها یا تروجانها است و دیگری از طریق وبسایتها یا برنامههای تحتوب آلوده میباشد. آسیبپذیری موجود در اطلس مربوط به نوع دوم است.
در این روش، مهاجم میتواند کدهای مخرب را در یک وبسایت جاسازی کند تا هر بار که مرورگر هوشمند (Agent) بدون اطلاع کاربر روی یکی از دکمههای سایت کلیک کند، حافظه موقت دستگاه قربانی با یک لینک فیشینگ آلوده شود. نتیجه این است که کاربر هنگام چسباندن (Paste) دادهها، بهطور ناخواسته یک لینک جعلی را وارد میکند که ممکن است به صفحهای برای سرقت اطلاعات هدایت شود.
کارشناسی با نام Pliny توضیح داده است که دلیل اصلی خطرناک بودن این نقص، سادگی و گستردگی اثر آن است. طبق گفته او، مهاجمان از این طریق میتوانند به اطلاعات حساس از جمله رمزهای عبور، شماره کارتهای اعتباری و دادههای شخصی کاربران دسترسی پیدا کنند. او مثالی آورده است که در آن کاربر پس از باز کردن یک تب جدید و فشردن کلیدهای Ctrl+V، بهجای لینک واقعی خود، به وبسایت جعلی هدایت میشود.
البته اطلس تنها مرورگر هوشمند آسیبپذیر نیست. برخی دیگر از مرورگرهای مبتنی بر عامل هوش مصنوعی مانند Comet (متعلق به Perplexity) و Fellou نیز با مشکلات امنیتی مشابهی مواجه هستند. شرکت Brave نیز در یکی از پستهای وبلاگی خود هشدار داده است که این نوع آسیبپذیریها در مرورگرهای عاملمحور (Agentic Browsers) بهدلیل خطر Prompt Injectionها، بسیار رایج هستند.
بهطور کلی، کارشناسان امنیتی معتقد هستند که هرچند مرورگرهای جدیدی مانند اطلس فصل تازهای از تعامل میان کاربر و هوش مصنوعی را آغاز کردهاند، اما هنوز نیازمند پایهگذاری استانداردهای ایمنتری برای مدیریت تعاملات خودکار با وبسایتها هستند. تا زمان رفع این آسیبپذیری، توصیه میشود که کاربران در استفاده از قابلیتهای خودکار مرورگر اطلس، بهویژه هنگام ورود اطلاعات حساس یا کلیک روی لینکهای ناآشنا، احتیاط بیشتری داشته باشند.