
فهرست مطالب
بسیاری از کاربران اینترنتی سالها آموزش دیدهاند که هنگام ورود به یک وبسایت، ابتدا به نوار آدرس نگاه کنند؛ اگر نماد قفل کوچک سبزرنگ یا خاکستری در کنار آدرس سایت دیده شد، با خیال راحت اطلاعات حساب، رمز عبور یا شماره کارت بانکی خود را وارد کنند. اما واقعیت فنی اندکی متفاوت است. نماد قفل در مرورگر، پیام مهمی دارد، اما این پیام با آنچه بیشتر مردم تصور میکنند یکی نیست. قفل مرورگر فقط امنیت «مسیر انتقال اطلاعات» را تأیید میکند، نه «صداقت و اعتبار مالکی که پشت آن وبسایت نشسته است».
مهاجمان سایبری و سازندگان سایتهای فیشینگ از همین سوءبرداشت کاربران بیشترین استفاده را میبرند. امروز بخش عمدهای از سایتهای کلاهبرداری و فیشینگ دقیقاً همان نماد قفل و پروتکل امنیتی را روی دامنههای جعلی خود فعال میکنند تا اعتماد نابجای کاربر را جلب کنند. برای اینکه در دام این خطای محاسباتی نیفتیم، باید ابتدا ببینیم این قفل کوچک دقیقاً چه کاری انجام میدهد و چه کارهایی از عهده آن خارج است.
قفل کنار آدرس سایت دقیقاً چه مفهومی دارد؟
وقتی مرورگر خود را باز میکنید و آدرس سایتی را میزنید، اطلاعات میان رایانه شما و سرور میزبان آن سایت ردوبدل میشود. نماد قفل در نوار آدرس صرفاً به این معناست که ارتباط میان شما و آن سرور رمزنگاری شده است و فرد ثالثی در میانه راه (مثل هکر موجود در شبکه وایفای عمومی) نمیتواند محتوای این تبادل را بخواند یا دستکاری کند.
نماد قفل مرورگر چه چیزی را تأیید میکند؟
۱. رمزنگاری دادهها: تمام دادههای ارسالی مانند فرمها، نامهای کاربری و رمزهای عبور بهصورت کدهای نامفهوم انتقال مییابند.
۲. سلامت دادهها در مسیر: مطمئن میشوید که هیچکس در طول مسیر انتقال، محتوای پیام یا صفحه را تغییر نداده است.
۳. اتصال به سرور ثبتشده: مرورگر تایید میکند که اطلاعات شما دقیقاً به سروری میرسد که گواهی امنیتی برای آن دامنه خاص صادر شده است.
قفل مرورگر چه چیزی را درباره اعتبار سایت تأیید نمیکند؟
کلاهبردار نبودن مالک سایت: نماد قفل نمیداند آیا مالک سایت یک فروشگاه معتبر است یا یک هکر.
اصالت کالا یا خدمات: این نماد هیچ ضامن کیفیت یا وجود واقعی کالایی که خریدهاید نیست.
عدم وجود بدافزار: سایتی که دارای قفل است هم میتواند سیستم شما را به ویروس یا بدافزار آلوده کند.
مرتبط: دانلود از یوتیوب | معرفی بهترین سایتها، برنامهها و روشها در سال ۱۴۰۴
HTTPS چیست و چگونه از اطلاعات کاربران محافظت میکند؟
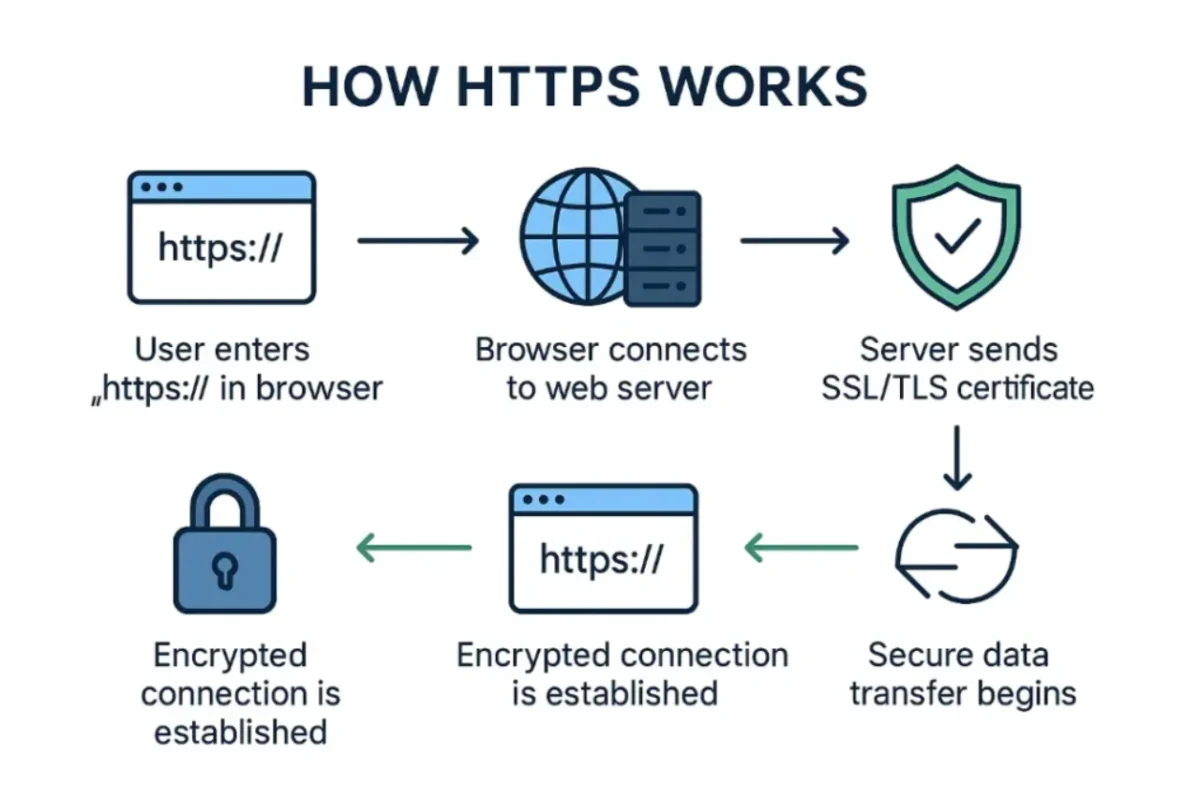
برای درک بهتر عملکرد قفل مرورگر، باید با پروتکل HTTPS آشنا شویم. پیش از این، اکثر وبسایتها از پروتکل ساده HTTP استفاده میکردند.
ورود اطلاعات در HTTP —> ارسال متن ساده (Plaintext) —> امکان سرقت در مسیر
ورود اطلاعات در HTTPS —> رمزنگاری با SSL/TLS —> مسیر ایمن و غیرقابل خواندن
تفاوت HTTP و HTTPS
در پروتکل HTTP، تمام دادهها به صورت متن ساده (Plaintext) در شبکه منتقل میشوند. اگر در یک شبکه عمومی یا حتی خانگی اقدام به ورود رمز عبور کنید، فردی که ترافیک شبکه را شنود کند، بهراحتی رمز عبور شما را میبیند. اما در HTTPS، پروتکلهای امنیتی SSL/TLS دادهها را قبل از خروج از دستگاه رمزنگاری میکنند.
رمزنگاری ارتباط مرورگر و سرور چگونه انجام میشود؟
ابتدا مفهوم رمزنگاری را ساده بررسی کنیم: فرض کنید نامهای را درون یک صندوقچه فولادی رمزدار میگذارید و کلیدش را فقط به گیرنده میدهید. پستچی (ارائهدهنده اینترنت یا شبکه) صندوق را منتقل میکند، اما متن نامه را نمیبیند.
فرایند فنی رمزنگاری در HTTPS به این صورت شکل میگیرد:
۱. دستتکانی (Handshake): مرورگر و سرور برای برقراری ارتباط با یکدیگر مذاکره میکنند.
۲. تبادل کلید عمومی و خصوصی: سرور کلید عمومی خود را ارسال میکند و کلید اصلی رمزنگاری خلق میشود.
۳. انتقال امن: تمام دادوستد بعدی متون بر پایه این کلیدهای چندرقمی انجام میشود.
گواهی HTTPS چه نقشی در امنیت اتصال دارد؟
گواهی SSL/TLS یک سند دیجیتالی است که هویت فنی یک دامنه را به کلیدهای رمزنگاری متصل میکند. صادرکنندگان گواهی (Certificate Authorities) تایید میکنند که درخواستکننده گواهی، کنترل کامل آن دامنه را در اختیار دارد.
آیا داشتن HTTPS به معنی امن بودن سایت است؟
پاسخ کوتاه و قاطع: خیر.
HTTPS فقط امنیت مسیر انتقال اطلاعات را افزایش میدهد
HTTPS تضمین میکند دادههای شما در میان راه شنود نشوند، اما اگر اطلاعات را مستقیماً به آغوش یک کلاهبردار بفرستید، HTTPS همان اطلاعات را بهصورت کاملاً امن و رمزنگاریشده به دست کلاهبردار میرساند!
امنیت اتصال چه تفاوتی با معتبر بودن سایت دارد؟
امنیت اتصال (Connection Security): یک ابزار فنی برای حفاظت از دادهها حین انتقال است.
اعتبار سایت (Website Authenticity): یک موضوع انسانی، حقوقی و قانونی است که مشخص میکند آیا پشتیبان این سایت قابل اعتماد است یا خیر.
چرا سایتهای جعلی هم میتوانند گواهی HTTPS داشته باشند؟
در گذشته دریافت گواهی SSL نیازمند پرداخت هزینه، ارائه مدارک هویتی و بررسیهای طولانی بود. اما امروزه بهلطف پروژههای رایگان و خودکار صادرکننده گواهی (مانند Let’s Encrypt)، هر فردی میتواند ظرف چند ثانیه و بدون احراز هویت پیچیده، برای هر دامنهای گواهی HTTPS دریافت کند.
مرتبط: راهکارهای فوری بازگشت آنتن گوشی هنگام قطعی برق
چرا سایتهای فیشینگ هم علامت اتصال امن دارند؟
امروزه بیش از ۸۰ درصد صفحات فیشینگ و کلاهبرداری اینترنتی دارای پروتکل HTTPS و نماد قفل هستند. مهاجمان دریافتهاند که داشتن این نماد برای فریب دادن کاربران حیاتی است.
مهاجمان چگونه برای دامنههای جعلی HTTPS دریافت میکنند؟
طراحان صفحات فیشینگ یک دامنه مشابه سایت اصلی خریده و از ابزارهای خودکار، گواهی SSL رایگان دریافت میکنند. چون صادرکننده گواهی فقط بررسی میکند که آیا دامنه فعال است یا خیر، کاری به نیت سوئ مالک دامنه ندارد.
چرا قفل مرورگر نمیتواند سایت فیشینگ را شناسایی کند؟
مرورگرها ابزار بررسی اخلاقی یا هویت تجاری ندارند. برای مرورگر فقط ساختار فنی مهم است: دامنه ثبت شده؟ گواهی دارد؟ تاریخ گواهی معتبر است؟ اگر بله، نماد قفل نمایش داده میشود.
یک دامنه فیشینگ چگونه شبیه سایت اصلی ساخته میشود؟
مهاجمان از تکنیکهایی مثل تعویض حروف (مانند استفاده از g00gle.com به جای google.com) یا استفاده از کاراکترهای مشابه در الفبای زبانهای مختلف استفاده میکنند تا آدرس در نگاه اول دقیقاً شبیه آدرس اصلی به نظر برسد.
چگونه سایت امن و معتبر را از سایت جعلی تشخیص دهیم؟
برای تشخیص اصالت وبسایت، نباید فقط به نوار آدرس و قفل آن اتکا کرد. باید لایههای ارزیابی هوشمندانهتری داشته باشید.
آدرس دامنه را قبل از ورود اطلاعات بررسی کنید
همیشه نوار آدرس را با دقت نگاه کنید. مطمئن شوید که پسوند دامنه (مثلاً .com یا .ir) و نام اصلی برند دقیقاً درست ثبت شده است.
به حروف اضافی و غلطهای املایی در URL توجه کنید
به این نمونهها توجه کنید:
اصلی: shaparak.ir
فیشینگ: shaparack.ir یا shaparak-portal.com
اضافه کردن پسوندها، خط تیرهها یا تغییر یک حرف، روش رایج مهاجمان است.
نام دامنه را با آدرس رسمی سرویس مقایسه کنید
اگر از طریق پیامک، ایمیل یا شبکههای اجتماعی لینکی دریافت کردهاید، مستقیماً روی آن کلیک نکنید. آدرس رسمی سازمان یا فروشگاه را در موتورهای جستجو بیابید و مقایسه کنید.
هشدارهای امنیتی مرورگر را نادیده نگیرید
اگر مرورگر متوجه انقضای گواهی یا عدم مطابقت دامنه شود، صفحه قرمزرنگی با هشدار امنیتی نشان میدهد. هرگز این هشدارها را با کلیک روی گزینههایی مثل “Continue anyway” رد نکنید.
اعتبار و سابقه سایت را جداگانه بررسی کنید
وجود نمادهای اعتبارسنجی قانونی (مانند نماد اعتماد الکترونیکی در ایران).
بررسی راههای ارتباطی، تلفنهای ثابت و آدرس فیزیکی معتبر.
بررسی نظرات کاربران و سابقه دامنه.
مرتبط: راهنمای کامل جلوگیری از کلاهبرداری ملکی در خرید، فروش و اجاره ملک
هنگام وارد کردن اطلاعات حساس به چه نکاتی توجه کنیم؟
در ادامه، کلیدیترین نکاتی که باید پیش از ثبت هرگونه اطلاعات حساس بررسی کنید را مرور میکنیم:
قبل از وارد کردن رمز عبور آدرس سایت را بررسی کنید
پیش از تایپ نام کاربری و رمز عبور، کنترل کنید که دقیقاً روی دامنه اصلی همان سرویس هستید.
برای پرداخت اینترنتی فقط به علامت HTTPS اعتماد نکنید
در درگاههای پرداخت، حتماً بررسی کنید که آدرس با دامنه رسمی درگاههای شاپرک متناظر باشد و تنها به دیدن نماد قفل در نوار مرورگر بسنده نکنید.
اطلاعات کارت بانکی را فقط در درگاه معتبر وارد کنید
شماره کارت، CVV2 و تاریخ انقضا نباید در صفحات ناشناس یا فرمهای درونبرنامهای نامعتبر ثبت شوند.
لینکهای دریافتی در پیامک و شبکههای اجتماعی را با احتیاط باز کنید
بخش زیادی از حملات فیشینگ با پیامکهای تهدیدآمیز یا ترغیبکننده (مثل «ابلاغیه جدید دادگستری» یا «برنده شدن در قرعهکشی») شروع میشوند.
چرا گوگل آیکون قفل را در Chrome 117 تغییر داد؟
تحقیقات نشان داد که وجود نماد قفل باعث ایجاد «حس امنیت کاذب» در میان کاربران شده است. طبق آمارهای گوگل، تنها درصد کمی از کاربران معنای واقعی قفل را میدانستند و اکثر افراد آن را به معنای «اعتبار و ایمن بودن کامل سایت» تلقی میکردند.
مشکل کاربران با برداشت اشتباه از نماد قفل چه بود؟
کاربران تصور میکردند سایتی که قفل دارد کاملاً قابل اعتماد است. این سوءبرداشت به مهاجمان فیشینگ اجازه میداد تا با فعالسازی یک SSL رایگان، بهراحتی قربانی بگیرند.
نشانگر جدید تنظیمات سایت در کروم چه مفهومی دارد؟
در نسخه ۱۱۷ مرورگر گوگل کروم، نماد قفل جای خود را به آیکون تنظیمات سایت (Tune Icon) داد.
این آیکون جدید:
حس «تأییدیه امنیتی» یا «اعتبار اخلاقی» ایجاد نمیکند.
کاربر را تشویق میکند روی آن کلیک کرده و مجوزهای سایت (مانند دسترسی به دوربین، موقعیت مکانی و کوکیها) را مدیریت کند.
تغییر آیکون قفل چه تأثیری بر تشخیص امنیت سایت دارد؟
این تغییر، نگرش کاربران را اصلاح میکند تا بداند اتصال امن یک استاندارد اولیه و عمومی است، نه یک ویژگی ممتاز برای اثبات قابل اعتماد بودن.
مرتبط: بهترین صرافی های ارز دیجیتال برای کاربران ایرانی
مرورگرها چگونه سایتهای ناامن را به کاربران هشدار میدهند؟
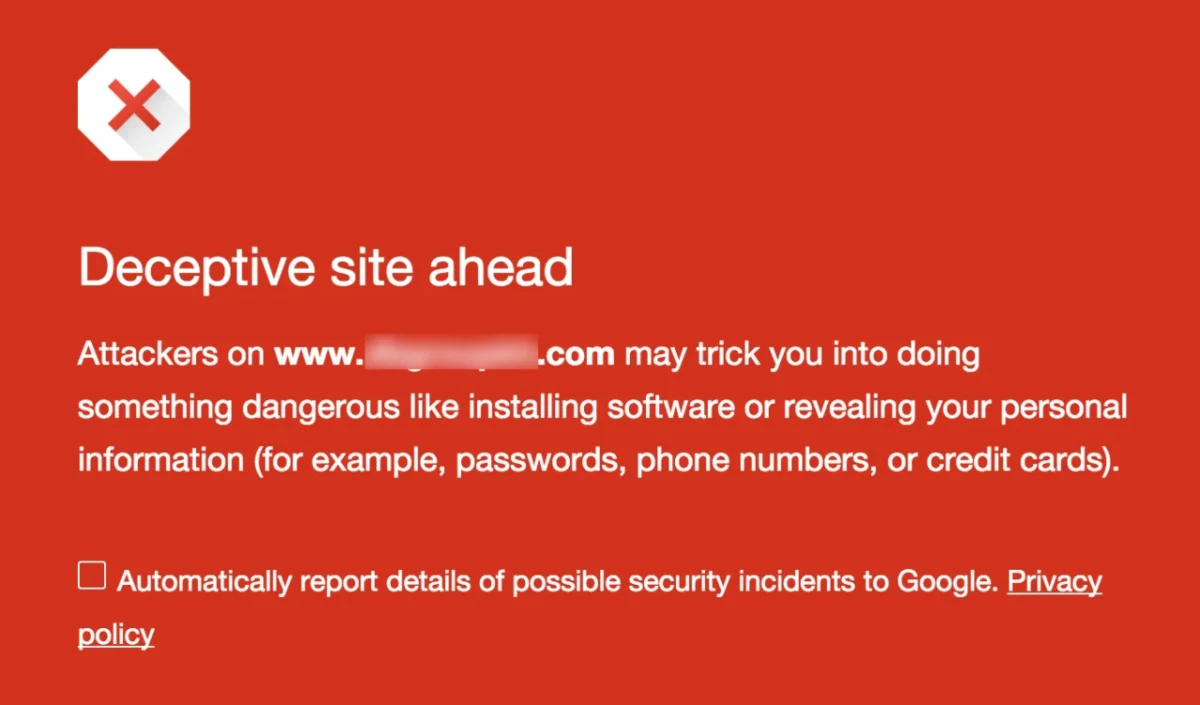
مرورگرهای امروزی روشهای هشداری خود را تغییر دادهاند. آنها دیگر داشتن HTTPS را تشویق نمیکنند، بلکه نداشتن آن را تنبیه و برجسته میکنند.
هشدار Not Secure در سایتهای HTTP به چه معنا است؟
اگر وارد سایتی شوید که همچنان از HTTP استفاده میکند، مرورگر عبارت Not Secure (ناامن) را با رنگ قرمز یا خاکستری پررنگ نشان میدهد. این یعنی اطلاعات شما در مسیر شبکه به صورت متن ساده منتقل میشود.
هشدار گواهی امنیتی نامعتبر چه مفهومی دارد؟
اگر گواهی سایت منقضی شده باشد، برای دامنه دیگری صادر شده باشد، یا توسط مرکز نامعتبر به تایید رسیده باشد، مرورگر جلوی ورود شما را میگیرد.
چه زمانی نباید اطلاعات شخصی را در یک سایت وارد کنیم؟
زمانی که عبارت Not Secure را میبینید.
زمانی که آدرس سایت با نام برند یا مجموعه مدنظر شما تفاوت دارد.
زمانی که مرورگر هشدار قرمز رنگ صادر کرده است.
بهترین روشهای جلوگیری از ورود به سایتهای فیشینگ چیست؟
آدرس سایتهای مهم را مستقیماً در مرورگر وارد کنید
برای ورود به بانکها، شبکههای اجتماعی و فروشگاههای بزرگ، آدرس را خودتان تایپ کنید و از کلیک روی لینکهای ناشناس خودداری ورزید.
قبل از کلیک روی لینک، مقصد واقعی آن را بررسی کنید
در رایانه، با نگهداشتن نشانگر ماوس روی لینک (Hoovering)، آدرس واقعی مقصد را در گوشه پایینی مرورگر ببینید.
از ذخیره آدرس سایتهای بانکی و مهم در بوکمارک استفاده کنید
یکبار آدرس دقیق و درست سایتهای پرکاربرد (مثل بانک) را پیدا کرده و آن را بوکمارک (Bookmark) کنید تا همیشه از همان طریق وارد شوید.
از قابلیتهای ضد فیشینگ و امنیت مرورگر کمک بگیرید
قابلیتهایی مانند Safe Browsing در کروم یا افزونههای معتبر ضد فیشینگ میتوانند دامنههای شناختهشده کلاهبرداری را بلافاصله مسدود کنند.
مرتبط: چگونه پاپ آپ های نظرسنجی آیفون را غیرفعال کنیم؟
جمعبندی: قفل مرورگر نشانه اتصال امن است نه سایت امن
نماد قفل (یا آیکون تنظیمات جدید مرورگر) شرط لازم برای امنیت است، اما هرگز شرط کافی نیست. این نماد فقط میگوید مسیر ارتباطی شما رمزنگاری شده است، اما نمیتواند تضمین کند که مقصد این مسیر، یک وبسایت مشروع و درستکار است. همیشه امنیت فنی مسیر (HTTPS) را از اعتبار هویت مالک سایت تفکیک کنید و پیش از ثبت اطلاعات حساس، آدرس کامل دامنه را ارزیابی نمایید.
سوالات متداول
این قفل به معنی رمزنگاری شدن اطلاعات میان مرورگر شما و سرور سایت (استفاده از پروتکل HTTPS) است و جلوی شنود دادهها در طول مسیر شبکه را میگیرد.
خیر. قفل فقط امنیت مسیر انتقال داده را تایید میکند، اما مشخص نمیکند که آیا مالک سایت فردی کلاهبردار است یا خیر.
بله. امروزه اکثر سایتهای فیشینگ به لطف ارائه رایگان و خودکار گواهیهای SSL، دارای نماد قفل و پروتکل HTTPS هستند.
با بررسی دقیق آدرس دامنه (URL)، جستجوی غلطهای املایی، چک کردن نمادهای رسمی اعتبارسنجی، و عدم ورود از طریق لینکهای مشکوک پیامکی.
HTTPS یک استاندارد فنی برای امنیت مسیر است؛ در حالی که معتبر بودن یک سایت به سابقه، هویت حقوقی، حسن نیت و مجوزهای قانونی مالکان آن بازمیگردد.
دامنه جعلی را با مقایسه کاراکتر به کاراکتر آدرس آن با آدرس رسمی، توجه به پسوندها و چک کردن دامنه اصلی در موتورهای جستجو میتوان تشخیص داد.
خیر. اگر سایت مقصد جعلی باشد، رمز عبور شما بهصورت رمزنگاریشده و سالم مستقیماً به دست هکر میرسد!
تنها در صورتی امن است که علاوه بر HTTPS، مطمئن شوید آدرس درگاه پرداخت دقیقاً متعلق به شبکههای رسمی پرداخت (مانند شاپرک) است.
یعنی آن سایت از پروتکل HTTP استفاده میکند و اطلاعات مبادلهشده در شبکه رمزنگاری نمیشوند و احتمال شنود آنها وجود دارد.
گوگل این آیکون را تغییر داد تا حس امنیت کاذب و اشتباه کاربران نسبت به «اعتبار اخلاقی و کلاهبردار نبودن سایت» را از بین ببرد.