فهرست مطالب
افزونه جعلی Notion Web Clipper دو مک را به جاسوسافزار آلوده کرد؛ کلود بدافزار را شناسایی کرد اما پیشاز آن ۲۳۰ هزار دلار اتریوم سرقت شد.
به گزارش سرویس امنیت سایبری تکناک، اگرچه ابزار هوش مصنوعی Claude توانست آلودگی را شناسایی کند، این کشف زمانی انجام شد که یکی از کاربران حدود ۲۳۰ هزار دلار اتریوم از دست داده بود و دیگری همچنان با مشکل دسترسی غیرمجاز به حسابهای خود مواجه بود.
افزونه جعلی کروم چگونه دو مک را آلوده کرد؟
بر اساس توضیحات حساب کاربری @starmexxx در شبکه اجتماعی X، عامل این اتفاق افزونهای جعلی بود که از نام Notion Web Clipper استفاده میکرد. نسخه رسمی این افزونه یک میلیون کاربر داشت، اما نسخه مخرب تنها ۱۲ کاربر داشت و با همان نام منتشر شده بود؛ موضوعی که تشخیص نسخه اصلی از جعلی را دشوار میکرد.
به گفته این کاربر، فعال بودن قابلیت Chrome Sync باعث شد آلودگی به هر دو مک منتقل شود. پس از ورود به حساب مرورگر در دستگاه دوم، گوگل افزونه جعلی را نیز روی آن نصب کرد. یکی از دستگاهها به تراشه M1 Pro مجهز بود و دیگری از تراشه M5 Pro استفاده میکرد.
این اتفاق نشان میدهد که همگامسازی اطلاعات مرورگر، در صورت نصب یک افزونه مخرب، میتواند خطر آلودگی چند دستگاه را افزایش دهد؛ بهویژه زمانی که کاربر از یک حساب مشترک برای دسترسی به تنظیمات و افزونههای مرورگر در دستگاههای مختلف استفاده میکند.
بیشتر بخوانید: AdFection؛ بدافزاری که فقط با دیدن یک تبلیغ نصب میشود
سرقت ۲۳۰ هزار دلار اتریوم و اطلاعات حسابها
طبق گزارش منتشرشده، مک مجهز به تراشه M1 Pro هدف سرقت کلیدهای خصوصی کیف پول رمزارزی MetaMask قرار گرفت. مهاجم با دسترسی به این اطلاعات توانست حدود ۲۳۰ هزار دلار اتریوم را در ساعت چهار صبح به یک آدرس کیف پول خارجی منتقل کند.
در دستگاه دوم، یعنی مکبوک پرو مجهز به M5 Pro، بدافزار گذرواژههای ذخیرهشده در مرورگرهای Safari و Chrome را سرقت کرد. کدهای پشتیبان احراز هویت دومرحلهای یا 2FA نیز در میان اطلاعات سرقتشده قرار داشتند. در نتیجه، خطر تنها به سرقت رمزارز محدود نبود و حسابهای آنلاین کاربر نیز در معرض دسترسی غیرمجاز قرار گرفتند.
بیشتر بخوانید:زوج چینی با اینترنت هتل، هزاران نفر را هدف کلاهبرداری سایبری قرار دادند
کلود چگونه جاسوسافزار را شناسایی کرد؟
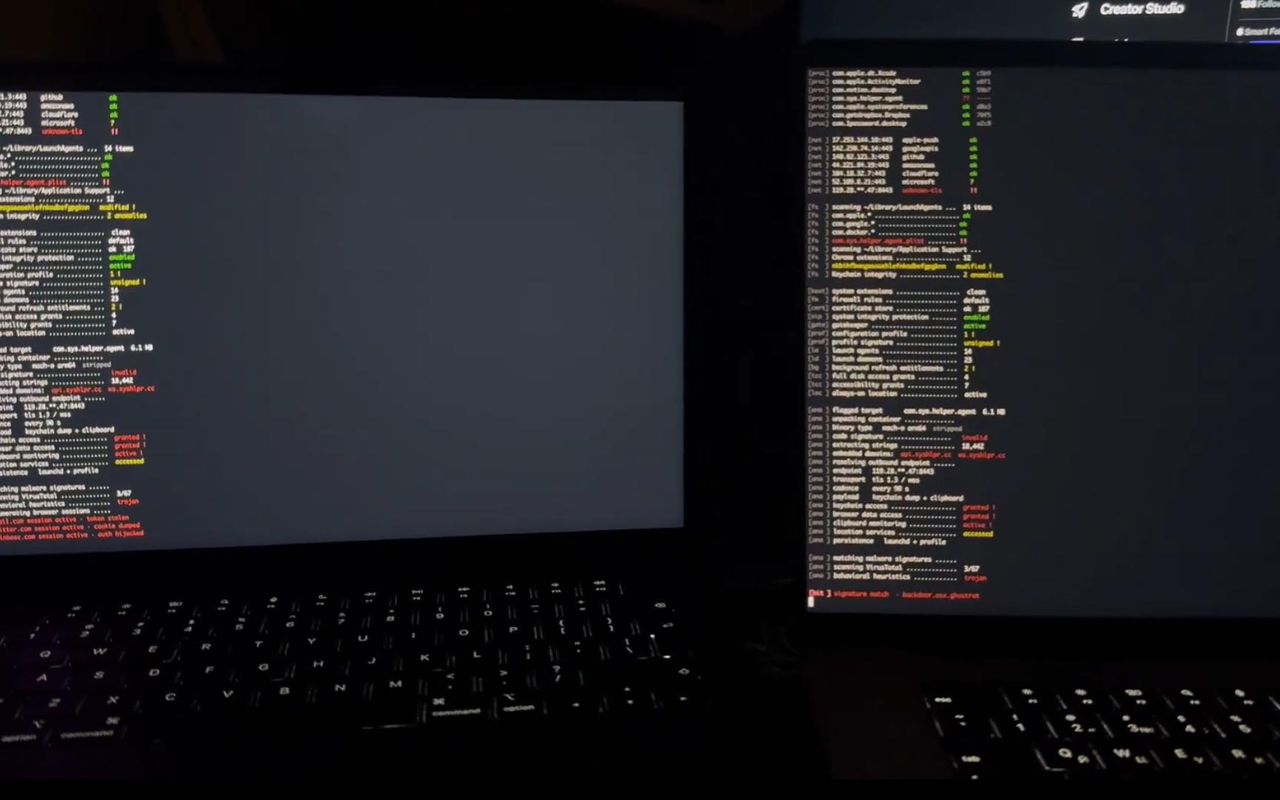
پس از اجرای Claude Code برای بررسی امنیتی سیستم، این ابزار هوش مصنوعی توانست مسیر ارسال اطلاعات سرقتشده را شناسایی کند. طبق ادعای منتشرشده، دادهها به سروری روی زیرساخت Tencent Cloud در شهر شنژن چین ارسال میشدند که نام «Li Wei» با آن مرتبط بود.
همچنین گفته شده است که بدافزار در پسزمینه فعالیت میکرد، اطلاعات را به سرور منتقل میکرد و موقعیت مک را بهصورت لحظهای گزارش میداد. بااینحال، اطلاعات منتشرشده بهتنهایی هویت واقعی گرداننده سرور یا ارتباط قطعی او با فردی مشخص را اثبات نمیکند.
نکته مهم این است که شناسایی بدافزار پس از وقوع خسارت انجام شد. بنابراین، توانایی ابزارهای هوش مصنوعی در بررسی کدها و شناسایی رفتارهای مشکوک، لزوماً به معنای جلوگیری از سرقت یا کشف تهدید پیشاز وقوع آسیب نیست.
بیشتر بخوانید: کابوس آسیبپذیریهای امنیتی برای اینترنت؛ اوضاع از همیشه نگرانکنندهتر است
چگونه از نصب افزونههای مخرب جلوگیری کنیم؟
کاربر منتشرکننده این گزارش، راهنمایی مرحلهبهمرحله برای محافظت از دستگاهها ارائه کرده است. در کنار آن، بررسی نام توسعهدهنده، تعداد کاربران و نظرات کاربران پیشاز نصب افزونههای مرورگر میتواند به شناسایی نسخههای مشکوک کمک کند؛ هرچند این نشانهها بهتنهایی تضمینکننده امنیت نیستند.
اگر احتمال میدهید دستگاهتان به چنین بدافزاری آلوده شده است، افزونه مشکوک را غیرفعال کنید و از یک دستگاه امن، گذرواژههای مهم را تغییر دهید. در صورت احتمال افشای کلید خصوصی کیف پول، انتقال داراییهای باقیمانده به کیف پولی تازه با کلیدهای جدید نیز اهمیت دارد. کدهای پشتیبان احراز هویت دومرحلهای را هم باید در صورت افشای احتمالی باطل و جایگزین کرد.
این نخستین بار نیست که Claude در شناسایی فعالیتهای مشکوک روی مک مطرح میشود. در نمونهای دیگر، این ابزار هنگام بررسی نرمافزار پایش دما، به وجود استخراجکننده رمزارز XMRig پی برده بود؛ فرایندی که بنا بر گزارش منتشرشده، از هر ۱۲ هسته پردازنده استفاده میکرد و دمای دستگاه را به ۱۱۲ درجه سانتیگراد رسانده بود.
با گسترش افزونههای مرورگر و ابزارهای مبتنی بر هوش مصنوعی، بررسی امنیت دستگاهها اهمیت بیشتری پیدا کرده است؛ بااینحال، پیشگیری از نصب نرمافزارهای مشکوک و محافظت از اطلاعات حساس همچنان از مهمترین راهکارهای کاهش خطر محسوب میشود.