فهرست مطالب
محققان دانشگاه مریلند آمریکا و مؤسسه پیشرفته علم و فناوری کره جنوبی (KAIST) نشان دادهاند که مهاجمان میتوانند با ترکیب اطلاعات کاربران در پیامرسانها، هویت و موقعیت مکانی آنها را شناسایی کنند.
به گزارش سرویس امنیت سایبری تکناک، این پژوهشگران در پژوهشی جدید نشان دادهاند که استفاده همزمان از چند پیامرسان میتواند خطرات جدی برای حریم خصوصی کاربران ایجاد کند.
مهاجمان میتوانند با جمعآوری اطلاعات ظاهرا بیاهمیت از اپلیکیشنهایی مانند تلگرام، واتساپ، تیندر و کاکائوتاک، هویت واقعی افراد را شناسایی کنند و موقعیت مکانی آنها را تخمین بزنند.
نکته مهم این پژوهش آن است که مهاجمان برای دستیابی به این اطلاعات نیازی به شکستن رمزنگاری یا خواندن پیامهای خصوصی ندارند. آنها از قابلیتهای معمول اپلیکیشنها برای ارتباط دادن اطلاعات پراکنده استفاده میکنند. نتایج این تحقیق در ۱۷ نوامبر ۲۰۲۶ منتشر شد و نشان داد که امنیت یک پیامرسان ممکن است تحت تأثیر ضعفهای امنیتی سرویسهای دیگر قرار بگیرد.
براساس گزارش دانشگاه مریلند، پژوهشگران پس از شناسایی این آسیبپذیریها، یافتههای خود را با پلتفرمهای تحت تأثیر به اشتراک گذاشتند. شرکتهای مربوط نیز محدودیتهای امنیتی جدیدی اعمال کردند. این تغییرات شامل کاهش تعداد درخواستهای مجاز برای جستوجوی مخاطبان، افزایش مدت مسدودسازی درخواستهای مشکوک و جلوگیری از اجرای روشهای خودکار شناسایی کاربران بود.
نحوه شناسایی هویت واقعی کاربران در پیامرسانها
پژوهشگران برای توضیح سازوکار این حملات، وضعیت دانشجویی را مثال میزنند که با نام مستعار و بدون تصویر پروفایل در تلگرام فعالیت میکند. این دانشجو تصور میکند که هویت واقعی او پنهان است. با وجود این، او برای ارتباط با خانواده از پیامرسان دیگری استفاده میکند و در تیندر نیز حساب کاربری دارد.
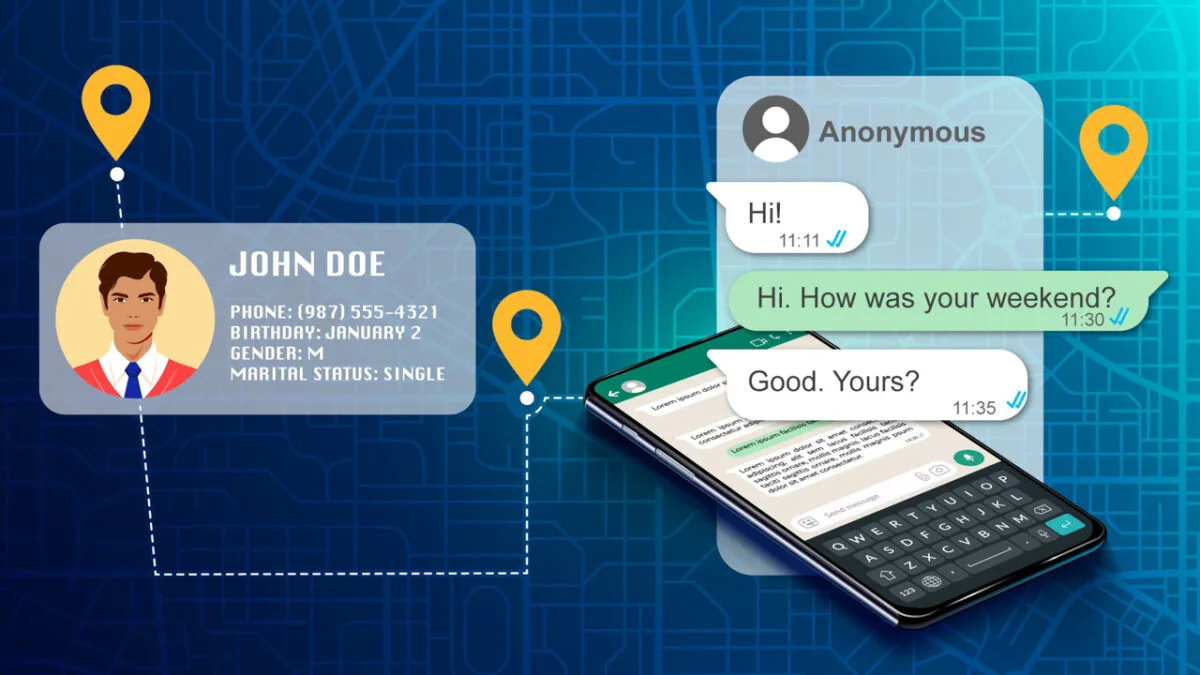
اگر این حسابها به شماره تلفن یکسانی متصل باشند، مهاجم میتواند اطلاعات آنها را به یکدیگر ارتباط دهد. برای مثال، ابتدا شماره تلفن فرد را از قابلیتهای تلگرام به دست میآورد و سپس با جستوجوی همان شماره در پیامرسان دیگر، نام واقعی او را پیدا میکند. در مرحله بعد، مهاجم میتواند با استفاده از تصویر پروفایل و قابلیتهای مکانی تیندر، محل حضور فرد را شناسایی کند.
یونگهوی کوون، استادیار مهندسی برق و کامپیوتر دانشگاه مریلند و یکی از نویسندگان پژوهش توضیح داد که هر پلتفرم ممکن است بهتنهایی از حریم خصوصی کاربران محافظت کند، اما ترکیب اطلاعات چند سرویس میتواند تصویری کامل از اطلاعات شخصی آنها بسازد.
کوون این تحقیق را با همکاری سویونگ لی، سوئل سون و جونکیو کانگ از مؤسسه KAIST انجام داده است. این گروه در ابتدا قصد داشت خطرات استفاده همزمان از چند اپلیکیشن را بررسی کند، اما متوجه شد که تنظیمات امنیتی ضعیف یک سرویس میتواند اقدامات حفاظتی پیامرسان دیگر را بیاثر کند.
نتایج پژوهش در کره جنوبی اهمیت بیشتری دارد. در این کشور، ۵۶ درصد کاربران تلگرام از نام مستعار استفاده میکنند، درحالیکه ۷۴ درصد کاربران کاکائوتاک نام واقعی خود را نمایش میدهند. همچنین ۹۴ درصد جمعیت کره جنوبی از کاکائوتاک استفاده میکنند.
این شرایط به مهاجمان اجازه میدهد با اجرای جستوجوهای خودکار در فهرست مخاطبان، هویت کاربران ناشناس تلگرام را با اطلاعات حسابهای کاکائوتاک مرتبط کنند.
محققان تأکید کردهاند که محبوبیت گسترده کاکائوتاک و ساختار شماره تلفنهای همراه هشترقمی در کره جنوبی، اجرای آزمایشهای آنها را تسهیل کرده است. با وجود این، استفاده از شماره تلفن یا تصویر یکسان در چند اپلیکیشن میتواند در کشورهای دیگر نیز خطرآفرین باشد.
کوون معتقد است که وجود یک پیامرسان بسیار پرکاربرد در هر کشور، احتمال جمعآوری گسترده اطلاعات را افزایش میدهد. تنوع پیامرسانها در آمریکا تا حدی مانع چنین حملاتی میشود، اما خطر شناسایی کاربران از طریق اطلاعات مشترک همچنان وجود دارد.
شناسایی موقعیت مکانی با میانگین خطای ۳۲۴ متر
علاوه بر شناسایی هویت واقعی کاربران با ترکیب اطلاعات در پیامرسانهای مختلف، یکی از مهمترین یافتههای این پژوهش به امکان شناسایی موقعیت فیزیکی کاربران مربوط میشود. محققان در آزمایش عملی خود توانستند محل حضور افراد را با میانگین خطای ۳۲۴ متر مشخص کنند.
البته این روش به معنای دسترسی مستقیم به اطلاعات GPS یا امکان ردیابی تمام کاربران نیست. اجرای حمله به شرایط مشخصی نیاز دارد و مهاجم باید ابتدا تصویر پروفایل قربانی را به دست آورد.
سپس باید مطمئن شود که فرد در یک اپلیکیشن اجتماعی مبتنی بر موقعیت مکانی مانند تیندر حساب فعال دارد. پس از آن، مهاجم میتواند جستوجوهای خودکار را در مختصات جغرافیایی مختلف اجرا کند.
پژوهشگران با بررسی نتایج این جستوجوها، محدوده احتمالی حضور قربانی را بهتدریج کوچکتر کردند. این فرایند در آزمایش آنها حدود ۱۸ دقیقه طول کشید و در نهایت موقعیت کاربران با میانگین خطای ۳۲۴ متر تخمین زده شد.
این یافته نشان میدهد که حتی اطلاعاتی مانند تصویر پروفایل و قابلیت نمایش فاصله کاربران میتوانند در شرایط خاص به ابزار شناسایی موقعیت مکانی تبدیل شوند.
محققان هشدار دادهاند که چنین حملاتی علاوه بر تهدید امنیت فیزیکی افراد، زمینه اجرای حملات مهندسی اجتماعی و فیشینگ را نیز فراهم میکنند.
برای مثال، مهاجمی که نام واقعی، موقعیت تقریبی و تغییرات اخیر پروفایل یک کاربر را میداند، میتواند پیامهای جعلی باورپذیرتری طراحی کند. چنین پیامهایی احتمال فریب کاربران و افشای اطلاعات حساس آنها را افزایش میدهند.
کوون تأکید کرد که این تهدید با حملات سایبری متداول تفاوت دارد. مهاجمان در این روش به جای نفوذ به سرورها یا شکستن رمزنگاری، از قابلیتهایی استفاده میکنند که بهتنهایی حساس به نظر نمیرسند.
همین موضوع باعث میشود توسعهدهندگان هنگام طراحی سیستمهای امنیتی، خطر ترکیب اطلاعات چند پلتفرم را نادیده بگیرند.
راهکارهای جلوگیری از افشای اطلاعات کاربران
پس از اطلاعرسانی پژوهشگران، پلتفرمهای آسیبپذیر اقدامات امنیتی جدیدی اجرا کردند. به گفته کوون، این اصلاحات مانع اجرای همان زنجیرههای حمله در مقیاس پیشین میشوند، اما محافظت کامل از اطلاعات کاربران همچنان به اقدامات بیشتری نیاز دارد.
یکی از چالشهای اصلی، ایجاد تعادل میان امنیت و سهولت استفاده است. برای مثال، حذف نام یا تصویر مخاطبان از فهرست تماسها میتواند شناسایی افراد را دشوار کند، اما استفاده روزمره از پیامرسانها را نیز پیچیدهتر میکند. این محدودیت حتی ممکن است باعث شود کاربران افراد اشتباهی را به فهرست مخاطبان خود اضافه کنند.
پژوهشگران توصیه کردهاند که کاربران حسابهای خود را در پیامرسانها و شبکههای اجتماعی بررسی کنند و پروفایلهایی را که دیگر استفاده نمیکنند، حذف نمایند.
همچنین بهتر است افراد از تصاویر یکسان در حسابهای ناشناس و حسابهایی که نام واقعی آنها را نمایش میدهند، استفاده نکنند. ثبتنام در حسابهای حساس با شماره تلفن دوم نیز میتواند احتمال ارتباط دادن اطلاعات شخصی را کاهش دهد.
در بخش فنی، توسعهدهندگان باید محدودیتهای سختگیرانهتری برای جستوجوی مخاطبان اعمال کنند و فعالیتهای خودکار مشکوک را شناسایی نمایند. پنهانسازی پیشفرض شناسههای شخصی از جستوجوهای عمومی نیز از دیگر پیشنهادهای پژوهشگران است.
همچنین محققان استفاده از روشهای کاهش دقت نمایش موقعیت مکانی را ضروری میدانند. این روشها به اپلیکیشنها اجازه میدهند موقعیت تقریبی کاربران را نمایش دهند، بدون آنکه مختصات واقعی آنها بهسادگی قابل شناسایی باشد.