فهرست مطالب
پژوهشگر امنیتی از کشف آسیبپذیری روز صفر FastUnlock در ویندوز ۱۱ خبر داده است که با سوءاستفاده از قابلیت Narrator، امکان دور زدن BitLocker و دسترسی به فایلهای کاربر را فراهم میکند.
به گزارش سرویس سیستم عامل کامپیوتر تکناک، عبدالحمید ناصری، پژوهشگر شناختهشده امنیت سایبری و کارمند سابق مایکروسافت که با نامهای مستعار MSNightmare، Chaotic Eclipse، INFINITE NIGHTMARE و Nightmare-Eclipse نیز فعالیت میکند، جزئیات آسیبپذیری دیگری را در ویندوز منتشر کرده است. این افشاگری چند هفته پیش از موعد انتشار بهروزرسانی امنیتی بعدی مایکروسافت انجام شده است؛ بهروزرسانیای که این شرکت میتوانست از طریق آن مشکل را برطرف کند.
این اکسپلویت جدید FastUnlock نام دارد و یک آسیبپذیری روز صفر محسوب میشود. این نقص امنیتی با استفاده از قابلیت Narrator ویندوز، صفحه قفل و سازوکار رمزگذاری BitLocker را دور میزند. به گفته MSNightmare، این آسیبپذیری به نحوه مدیریت رابط کاربری توسط Narrator در محیط حساب کاربری قفلشده مربوط میشود. مهاجم با سوءاستفاده از آن میتواند لایه امنیتی BitLocker را دور بزند و از طریق حساب WsiAccount در صفحه قفل، کدهای دلخواه خود را اجرا کند.
این پژوهشگر میگوید تنها پنج دقیقه پس از کشف این مشکل توانسته است به یک کامپیوتر کاملاً رمزگذاریشده با BitLocker نفوذ کند. این دستگاه از آخرین نسخه ویندوز ۱۱ نسخه 26H2 و وصله امنیتی ماه نوامبر استفاده میکرد. او ادعا میکند این مشکل ناشی از «سهلانگاری کامل» مایکروسافت است و ظاهراً روی تمام کامپیوترهایی که آزمایش کرده، کار میکند.
مهاجم برای اجرای این حمله به دسترسی فیزیکی به کامپیوتر نیاز دارد. همچنین باید بتواند Narrator را در پسزمینه کنترل کند یا ترکیب دکمههای صحیح برای آغاز اجرای کد را بداند.
نحوه عملکرد FastUnlock و شرایط سوءاستفاده از آسیبپذیری
نکته امیدوارکننده برای کاربران این است که مهاجم برای سوءاستفاده از این آسیبپذیری باید بهصورت فیزیکی به کامپیوتر دسترسی داشته باشد. علاوه بر این، دستکم یکی از حسابهای کاربری دستگاه باید به یک حساب آنلاین متصل باشد. بنابراین، به گفته پژوهشگر، کاربرانی که فقط از حسابهای محلی استفاده میکنند، در برابر این حمله ایمن هستند.
این پژوهشگر به کاربران توصیه کرده است تا زمان انتشار وصله امنیتی مایکروسافت، مراقبت بیشتری از کامپیوترهای ویندوزی خود داشته باشند.
ظاهراً ریشه این آسیبپذیری به تغییرات رابط کاربری Narrator بازمیگردد. مایکروسافت ظاهر این قابلیت را بهروزرسانی کرده، اما اطمینان حاصل نکرده است که رابط کاربری جدید در بستر حساب کاربری صفحه قفل اجرا نشود. فعالسازی این فرایند نیز بسیار ساده است.
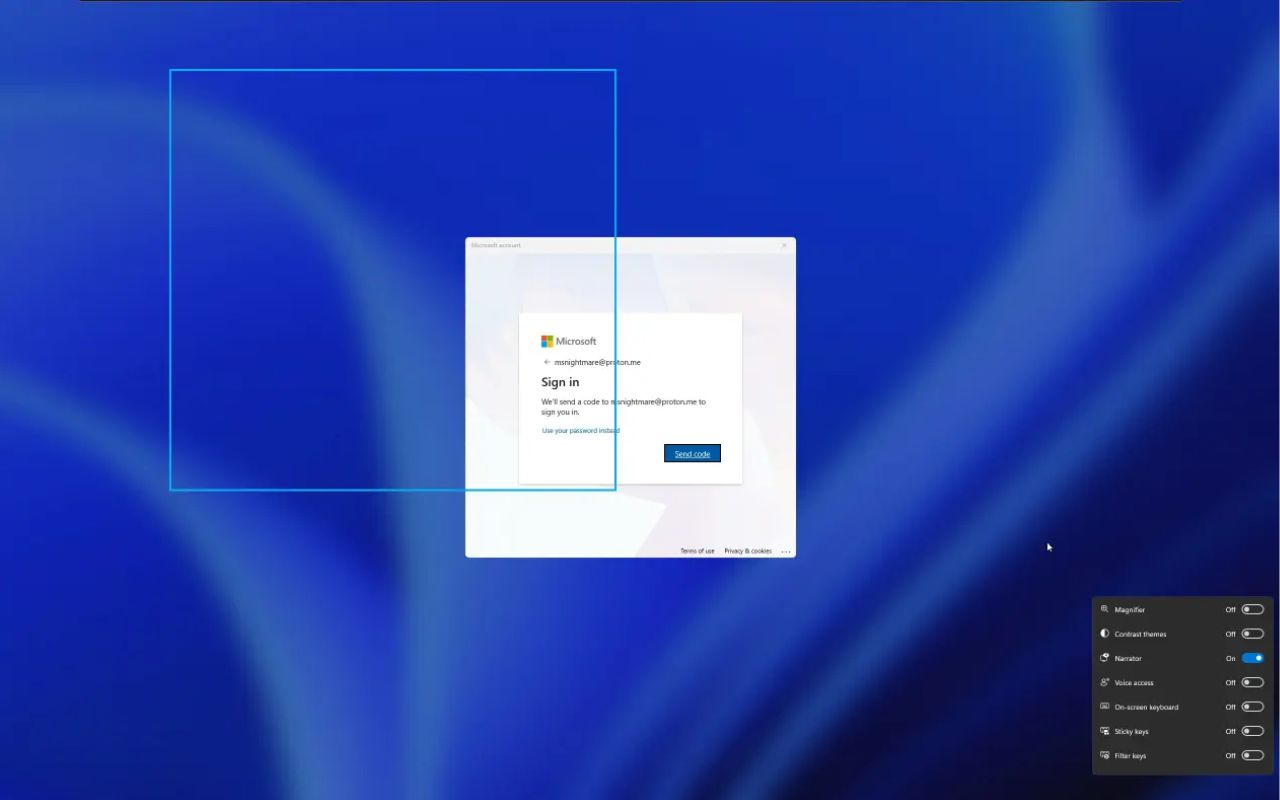
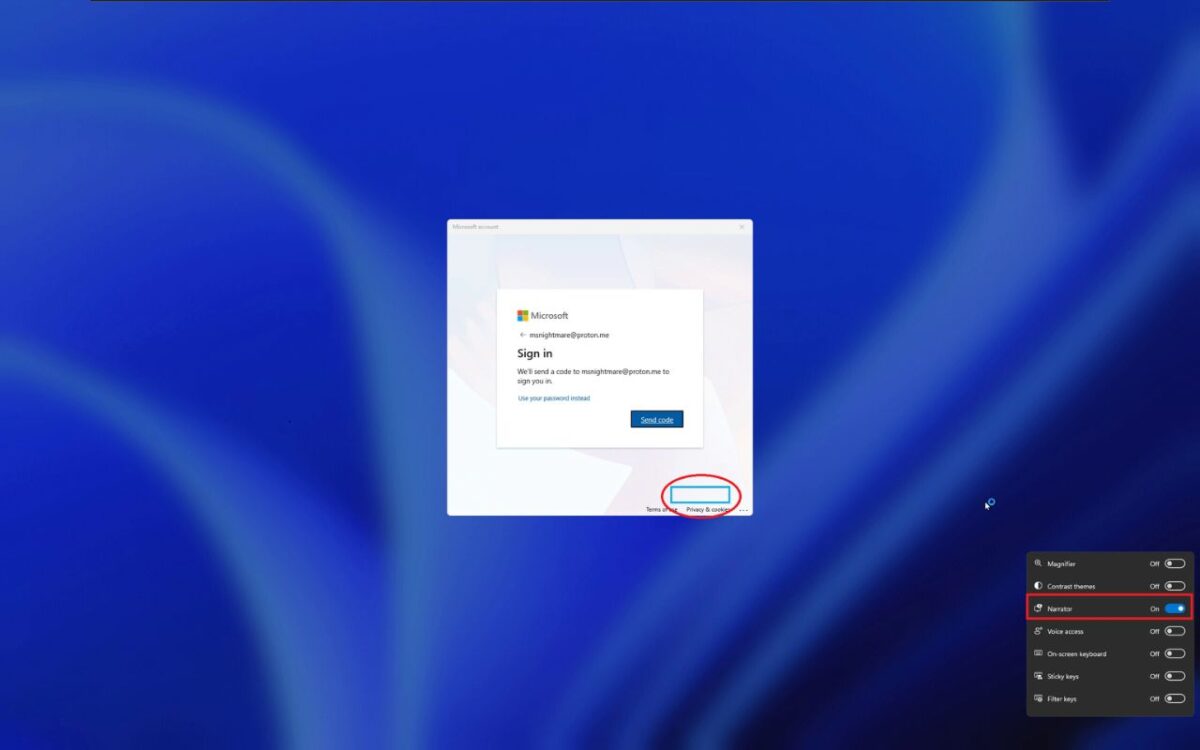
مهاجم میتواند از صفحه قفل، گزینه «I forgot my PIN / Password» را انتخاب کند. سپس هنگامی که پنجره حساب مایکروسافت برای بازنشانی حساب کاربری نمایش داده میشود، باید کلیدهای Win+U را فشار دهد و Narrator را انتخاب کند.
بیشتر بخوانید: قابلیت Emerging Risks در ویندوز ۱۱ آسیبپذیریهای خطرناک را شناسایی می کند + تصویر
با باز شدن Narrator، این قابلیت روی پنجرهای در پسزمینه متمرکز میشود که به خود Narrator تعلق دارد. این پنجره در پسزمینه قرار دارد و کاربر نمیتواند آن را مشاهده کند.
این پنجره بهطور خودکار روی دکمه «Next» متمرکز میشود. برای جابهجایی در آن، مهاجم باید کلید Caps Lock را نگه دارد و همزمان از کلیدهای جهتدار استفاده کند. در این پنجره نامرئی، پیوندی با عنوان «Math reading settings» وجود دارد که میتوان با صفحهکلید به آن دسترسی پیدا کرد. سپس با فشردن کلیدهای Caps+Enter، پنجره تنظیمات باز میشود.
از این بخش میتوان چند گزینه دیگر را پیکربندی کرد. در نهایت، با اتصال یک حافظه USB، امکان دسترسی به File Explorer و فایلهای کاربر فراهم میشود. پژوهشگر ویدیویی نیز برای نمایش این فرایند منتشر کرده است.
بیشتر بخوانید: مایکروسافت ۱۸ قابلیت جدید به ویندوز ۱۱ اضافه میکند
انتشار عمومی اکسپلویت و افزایش خطر برای کاربران
این کارمند سابق مایکروسافت معمولاً جزئیات آسیبپذیریهای روز صفر را بهصورت عمومی منتشر میکند تا مایکروسافت را برای رفع سریعتر مشکلات تحت فشار قرار دهد.
بااینحال، انتشار عمومی چنین اکسپلویتهایی میتواند خطر امنیتی بیشتری برای کاربران ایجاد کند. در این شرایط، مهاجمان نیز میتوانند از اطلاعات منتشرشده برای حمله به سیستمهای آسیبپذیر استفاده کنند.
بیشتر بخوانید: کوپایلت ویندوز ۱۱ به زودی فایلهای شما را ویرایش و سیستم را عیبیابی می کند