فهرست مطالب
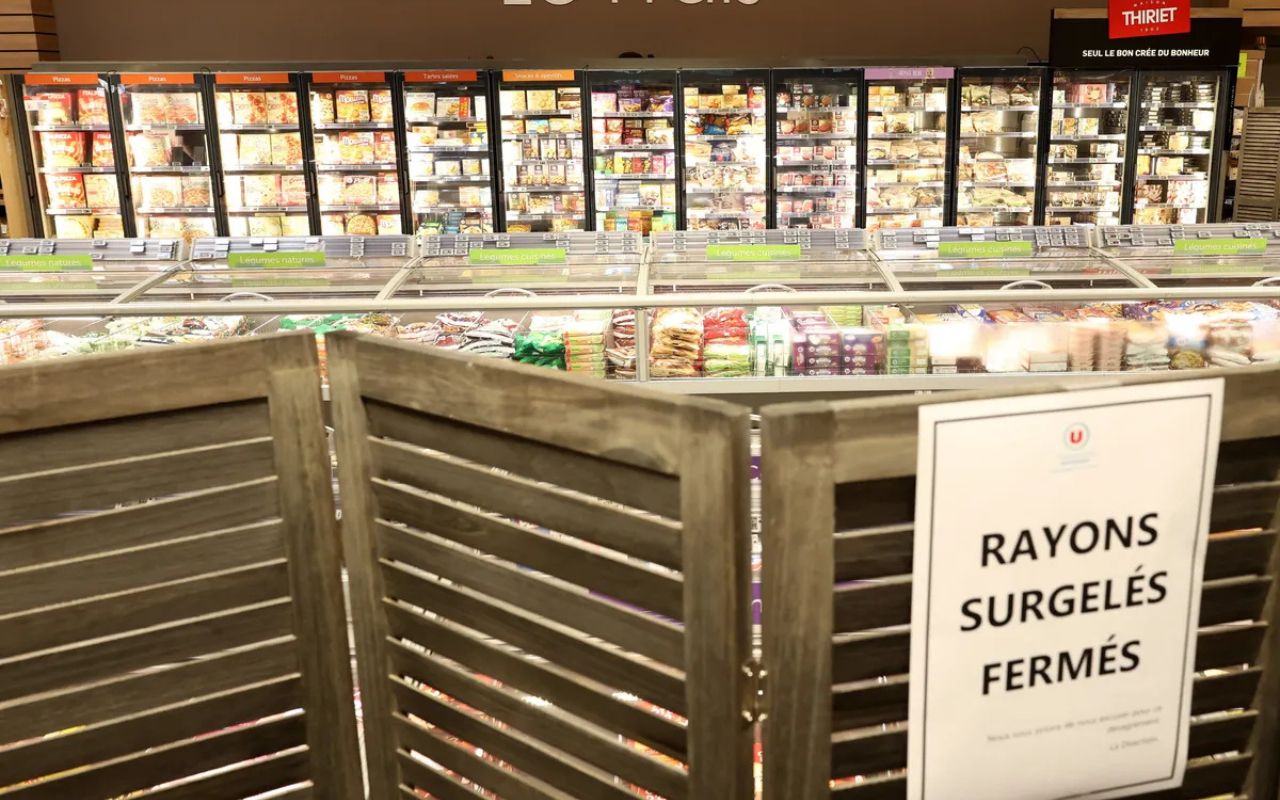
هکرها با نفوذ به سامانههای سرمایشی صدها سوپرمارکت در فرانسه، دمای یخچالها را تا ۵۰ درجه افزایش دادند و موجب فساد مواد غذایی و آتشسوزی شدند.
به گزارش سرویس امنیت سایبری تکناک،به گفته مقامهای فرانسوی به خبرگزاری رویترز، هکرهایی ناشناس آخر هفته گذشته به سامانههای صدها سوپرمارکت در سراسر فرانسه نفوذ کردند و از راه دور، دمای یخچالها و فریزرها را تا ۱۲۲ درجه فارنهایت، معادل ۵۰ درجه سانتیگراد، افزایش دادند. این حمله باعث فاسد شدن حجم زیادی از مواد غذایی شد. دادستانهای پاریس این حمله را عملیاتی «در مقیاس گسترده» توصیف کردهاند.
خسارت دهها میلیون یورویی و گسترش دامنه حمله
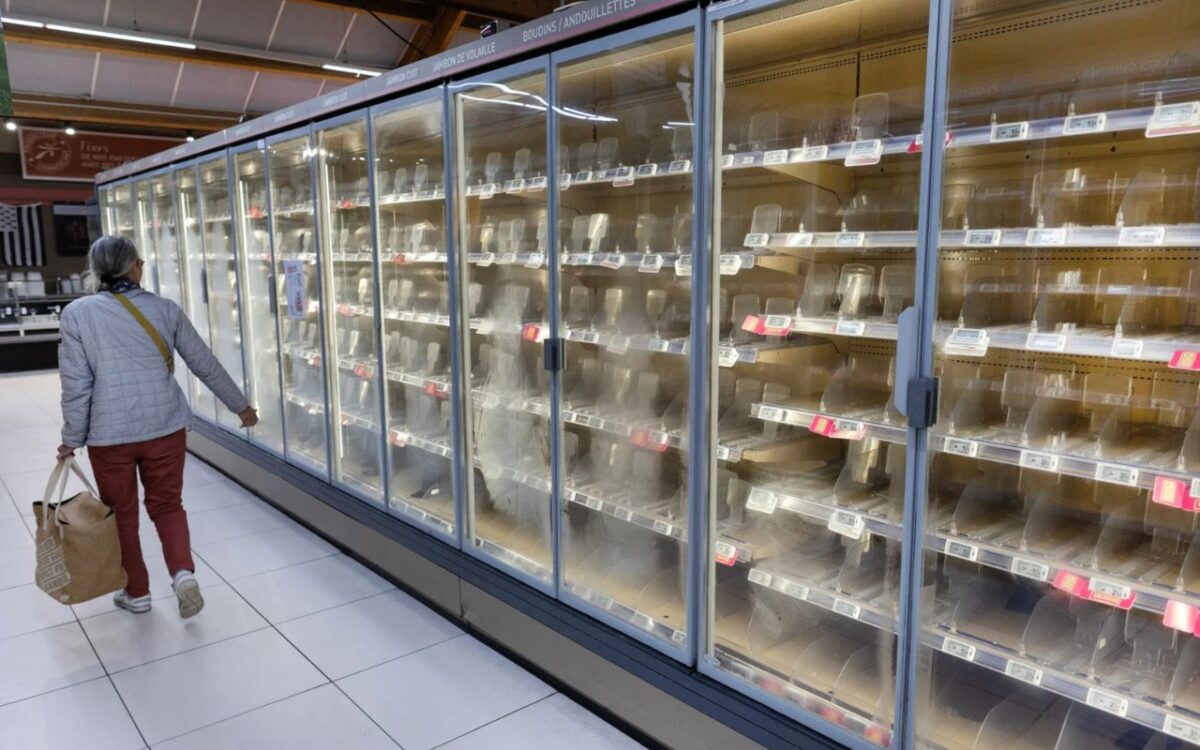
هنوز میزان دقیق خسارت مشخص نیست، اما گزارشها از فساد مواد غذایی و وقوع آتشسوزی در پی این حمله حکایت دارند. تیری کوتیار، مدیرعامل اینترمارشه، در گفتوگو با شبکه تلویزیونی BFM TV اعلام کرد که خسارت احتمالاً به دهها میلیون یورو میرسد.
به گفته یکی از منابع دفتر سباستین لکورنو، نخستوزیر فرانسه، آژانس ملی امنیت سایبری این کشور (ANSSI) تحقیقات را آغاز کرده و تاکنون نشانههایی یافته است که احتمال میدهد حمله از آسیبپذیری موجود در محصولات شرکت مهندسی دانفوس، مستقر در دانمارک، آغاز شده باشد.
شرکت دانفوس در بیانیهای به رویترز اعلام کرد که از «حوادثی در فرانسه که تعداد محدودی از سامانههای مدیریت سرمایش را تحت تأثیر قرار دادهاند» آگاه است.
بر اساس اطلاعات گردآوریشده از سوی رویترز، فروشگاههای متعلق به گروه لس موسکتِر، مالک اینترمارشه، با حدود ۱۵۰ شعبه، هدف حمله قرار گرفتهاند. همچنین ۸۰ فروشگاه کارفور و حدود ۵ درصد از مجموع ۴۹۰ شعبه مونوپری در فرانسه، یعنی تقریباً ۲۵ فروشگاه، تحت تأثیر قرار گرفتهاند.
هنوز مشخص نیست چه تعداد از فروشگاههای تعاونی یو (Coopérative U) هدف قرار گرفتهاند.
فلیکس ایم، تحلیلگر ارشد اطلاعات تهدیدات سایبری در بخش شناسایی و پژوهش تهدیدات شرکت سکوییا، به رویترز گفت که به نظر میرسد سازمانهای دیگری در اسپانیا، پرتغال، لهستان، آلمان و بلژیک نیز هدف حمله قرار گرفتهاند.
بیشتر بخوانید: این بدافزار میلیونها گوشی اندرویدی را تهدید می کند
حمله به زیرساختهای عملیاتی فروشگاهها
هدف قرار دادن بخش خردهفروشی پدیده تازهای نیست. سال گذشته، حملهای سایبری به فروشگاه زنجیرهای بریتانیایی مارکس اند اسپنسر باعث تعطیلی فروشگاهها و از دست رفتن ۳۲۴ میلیون پوند، معادل ۴۲۸ میلیون دلار با نرخ ارز فعلی، از فروش این شرکت شد. این حمله تنها آغاز مجموعهای از حملات بود که در ادامه، برندهایی مانند هارودز را نیز درگیر کرد.
سامانههای فناوری عملیاتی یا OT که برای کنترل تجهیزات فیزیکی به کار میروند، گاهی به اینترنت متصل میشوند، در حالی که از ابتدا با تمرکز کافی بر امنیت سایبری طراحی نشدهاند. از کار انداختن تجهیزات و تحمیل هزینههای سنگین ناشی از توقف فعالیت، یکی از روشهای رایج گروههای باجافزاری و دیگر عاملان تهدید سایبری است. با این حال، دانفوس در توضیح علت این حادثه به خبرنگاران گفت که مشکل اصلی به «میانافزار قدیمی» مربوط بوده است.
بیشتر بخوانید: اعتراف مامور سیا به سرقت 200 میلیون دلاری با برنامه جعلی فوق محرمانه
افزایش حملات سایبری علیه صنایع غذایی
به گزارش وبسایت فود نویگیتور، حملات سایبری علیه صنایع غذا و نوشیدنی رو به افزایش است. عاملان تهدید همچنین در وادار کردن سازمانها به توقف فعالیتهایشان موفقتر شدهاند. دادههای شرکت اینفور که فود نویگیتور به آنها استناد کرده، نشان میدهد سهم قربانیان باجافزار که ناچار به توقف فعالیت شدهاند، از ۴۵ درصد در سال ۲۰۲۱ به ۵۸ درصد در سال ۲۰۲۵ افزایش یافته است.
دومینیک شلشر، مدیرعامل تعاونی یو، در گفتوگو با روزنامه گاردین گفت: «هدف قرار دادن تجهیزاتی که برای نگهداری محصولات تازه و تأمین مواد غذایی مردم فرانسه ضروری هستند، اقدامی بسیار جدی است و سابقهای نداشته است.»
بیشتر بخوانید: هکر مشهور شاینیهانترز در اردن بازداشت شد