فهرست مطالب
ژاپن برای شناسایی نقاط ضعف امنیتی با هوش مصنوعی حملات سایبری را شبیهسازی میکند؛ آسیبپذیریهای PHP نیز خدمات جهانی را مختل کردهاند.
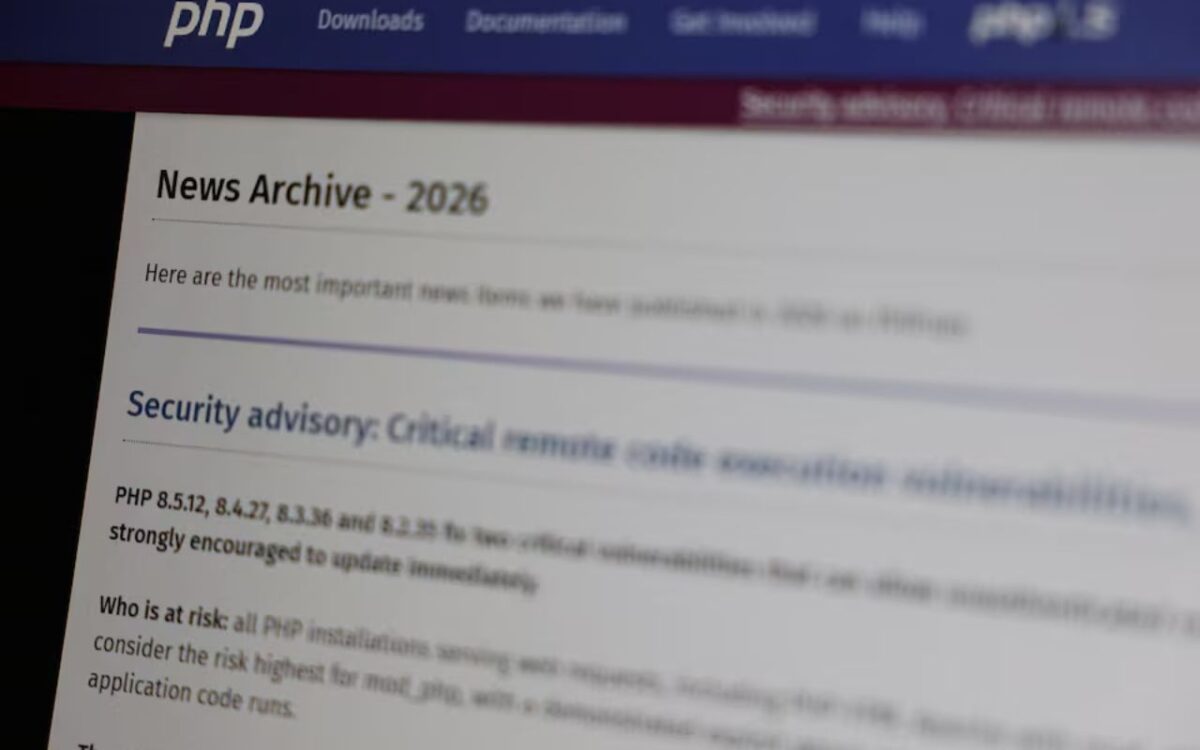
به گزارش سرویس امنیت سایبری تکناک، افشای آسیبپذیریهای بحرانی PHP در هفته جاری، میلیونها تلاش برای هک را به دنبال داشت. در نتیجه، وبسایتهای دولتی و تجاری در نقاط مختلف جهان از دسترس خارج شدند و مدیران وبسایتها برای محافظت از سامانههای خود اقدام به خاموش کردن موقت آنها کردند.
تعلیق سامانه هشدار اضطراری تلفن همراه در ژاپن
شرکت سافتبانک، سومین اپراتور بزرگ تلفن همراه ژاپن، روز جمعه اعلام کرد که سامانه هشدار اضطراری تلفن همراه خود را به حالت تعلیق درمیآورد. این شرکت گفت در جریان عملیات نگهداری و رفع یک آسیبپذیری PHP، کاربران هشدارهای اولیه زلزله، هشدارهای سونامی و اطلاعات مربوط به بلایای طبیعی و تخلیه مناطق را دریافت نخواهند کرد.
ژاپن مرتبا با بلایای طبیعی روبهرو میشود و یکی از زلزلهخیزترین کشورهای جهان است. در همین حال، طوفان چامپی به سمت اوکیناوا، جنوبیترین استان این کشور، در حرکت است.
سافتبانک که بیش از ۳۰ میلیون مشترک تلفن هوشمند دارد، اعلام کرد کاربران همچنان میتوانند هشدارهای زلزله را از طریق سرویسهای دیگری مانند اپلیکیشن شرکت یاهو، از زیرمجموعههای این شرکت، دریافت کنند.
ریوسی آکازاوا، وزیر اقتصاد، تجارت و صنعت ژاپن، روز جمعه گفت: «یک حمله میتواند تنها با عبور از یک حفره امنیتی موفق شود. به همین دلیل، مهم است که نگرش خود را تغییر دهیم و از دیدگاه مهاجم به مسائل نگاه کنیم.»
او افزود: «مدافعان نیز باید از هوش مصنوعی استفاده کنند و بهصورت پیشدستانه واکنش نشان دهند تا یک قدم از مهاجمان جلوتر باشند.»
نوبو میوا، رئیس شرکت امنیت سایبری S&J مستقر در توکیو، واکنش دولت را بیشاز حد کند دانست. او گفت: «این کار مانند تلاش برای مقابله با یک بمبافکن با نیزهای از جنس بامبو است.»
بیشتر بخوانید: آسیبپذیری PHP وبسایتهای دولتی اروپا و کانادا را از دسترس خارج کرد
اختلال در خدمات بانکی، حملونقل و نهادهای دولتی
تعطیلیهای اضطراری این هفته، از توکیو تا هلسینکی، خدمات بانکی، حملونقل هوایی و ریلی و همچنین سامانههای مالیاتی و دولتی را مختل کرد. این اختلالها یکی از جدیترین آزمونها برای زبانهای برنامهنویسی چند دهه اخیر به شمار میروند؛ زبانهایی که زیرساختهای اینترنت همچنان به آنها وابسته است.
شرکتهایی از جمله کارگزاری نومورا، گروه مالی میتسوبیشی یوافجی، شرکت هواپیمایی آنا و شرکت راهآهن شرق ژاپن، برخی از خدمات اینترنتی خود را بهعنوان بخشی از اقدامات اضطراری موقتاً متوقف کردند.
وزارت دارایی ژاپن، سازمان ملی مالیات و سازمان هواشناسی این کشور نیز بعضی از خدمات آنلاین خود را به حالت تعلیق درآوردند.
شرکت راهآهن شرق ژاپن روز جمعه اعلام کرد که برخی از خدمات آن دوباره فعال شدهاند و سایر خدمات نیز پس از تأیید ایمنی بازخواهند گشت. شرکت نیپون پینت نیز گفت برای احتیاط یک وصله امنیتی نصب کرده و وبسایتش دوباره در دسترس قرار گرفته است.
بیشتر بخوانید: اطلاعات دو حفره امنیتی PHP پیشاز انتشار رسمی افشا شد
نقش هوش مصنوعی در حملات سایبری و شناسایی آسیبپذیریها
اوا چن، مدیرعامل شرکت امنیت سایبری ترند میکرو، گفت مهاجمان احتمالاً شرکتهای ژاپنی را بهدلیل سوابق و اطلاعات دقیقی که نگهداری میکنند، هدف قرار میدهند. به گفته او، هوش مصنوعی دیگر اجازه نمیدهد تفاوتهای زبانی مانعی در برابر دسترسی مهاجمان به این اطلاعات باشد.
چن افزود ژاپن بیشاز اندازه به زیرساختهای موجود خود اطمینان داشته و تصور میکرده است که این زیرساختها بهاندازه کافی ایمن هستند.
کارشناسان امنیت سایبری میگویند هوش مصنوعی به مهاجمان کمک میکند کارهایی مانند اسکن نرمافزارها برای یافتن آسیبپذیریها و طراحی کارزارهای فیشینگ را خودکار کنند. این قابلیتها جرایم سایبری را سریعتر و ارزانتر کردهاند و شناسایی آنها را دشوارتر میکنند.
توسعهدهندگان PHP روز چهارشنبه اصلاحیههایی را برای آسیبپذیریهایی منتشر کردند که سالها در این نرمافزار وجود داشتند و با کمک هوش مصنوعی شناسایی شدند. آنها از کاربران خواستند که «فوراً» نرمافزار خود را بهروزرسانی کنند.
بیشتر بخوانید: استفاده از گذرواژه ۱۲۳۴۵۶ باعث افشای اطلاعات میلیونها نفر شد