فهرست مطالب
بزرگترین حمله هکری در تاریخ رمزارزها رخ داد اما با هوشیاری کاربران، کمتر از ۵۰ دلار فقط به سرقت رفت.
به گزارش تکناک، هکرها با نفوذ به حساب یکی از توسعهدهندگان شناختهشده در پلتفرم NPM، بدافزاری را به کتابخانههای پرکاربرد جاوااسکریپت اضافه کردند و کیفپولهای رمزارزی را هدف گرفتند.
جزئیات بزرگترین حمله هکری در تاریخ رمزارزها
پژوهشگران امنیتی میگویند که این حمله زنجیره تأمین، بیش از یک میلیارد بار دانلود نرمافزارهای آلوده را شامل شده است. طبق گزارش پلتفرم امنیتی سکیوریتی الیانس، کیفپولهای اتریوم و سولانا به طور ویژه هدف قرار گرفته بودند.
این نهاد اعلام کرد که تاکنون تنها آدرس 0xFc4a48 اتریوم به عنوان آدرس مخرب شناسایی شده است. به گفته تحلیلگران، ماجرا به این میماند که کسی کلید ورود به خزانه طلای فورت ناکس را داشته باشد، اما فقط از آن به عنوان نشانهگذاری کتاب استفاده کند. اگرچه بدافزار گسترده بود، اما اکنون تقریباً خنثی شده است.
در ابتدا میزان سرقت تنها ۵ سنت گزارش شده بود، که چند ساعت بعد به کمتر از ۵۰ دلار افزایش یافت. از این مبلغ، حدود ۵ سنت در قالب اتریوم و ۲۰ دلار در قالب یک میمکوین بوده است. دادههای اتراسکن نشان میدهد که تاکنون آدرس مخرب، میمکوینهایی مانند: برت، اندی، درک لرد، اترویستا و گوندلا دریافت کرده است.
چه افرادیی در معرض خطر هستند؟
این حمله بستههایی مانند chalk، strip-ansi و color-convert را هدف قرار داد؛ کتابخانههایی کوچک که در لایههای عمیق بسیاری از پروژهها استفاده میشوند. حتی توسعهدهندگانی که آنها را به صورت مستقیم نصب نکردهاند، ممکن است در معرض خطر باشند.
به گفته کارشناسان، هکرها یک crypto-clipper کاشتهاند؛ نوعی بدافزار که به طور پنهانی آدرسهای کیفپول را در تراکنشها جایگزین و وجوه را منحرف میکند.
واکنش شرکتها به بزرگترین حمله هکری در تاریخ رمزارزها
لجر و متامسک اعلام کردند که پلتفرمهای آنها تحت تأثیر این حمله قرار نگرفتهاند، چرا که لایههای متعددی از دفاع امنیتی دارند. تیم فانتوم والت نیز بیان کرد که هیچ نسخه آسیبپذیری را از بستههای مورد حمله استفاده نمیکند. یونیسواپ هم تأیید کرد که هیچیک از اپلیکیشنهای آنها در خطر نیست.
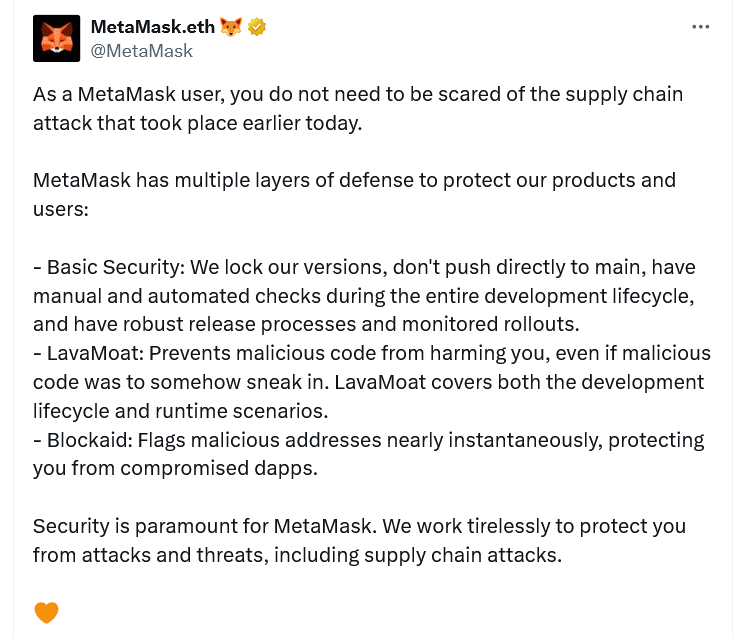
علاوه بر این، پلتفرمهایی مانند: آئدروم، بلست، بلاکاستریم و ریوک.کش هم اعلام کردند که تحت تأثیر این حمله زنجیره تأمین قرار نگرفتهاند.
مؤسس دیفایلاما: کیفپول کاربران بلافاصله خالی نمیشود
زیراکسانجیامآی، بنیانگذار ناشناس پلتفرم تحلیل رمزارز دیفایلاما توضیح داد که تنها پروژههایی در معرض خطر هستند که پس از انتشار بسته آلوده NPM، بهروزرسانی انجام داده باشند. حتی در این شرایط هم، کاربر باید تراکنش مخرب را تأیید کند تا حمله عملی شود.
او مانند شارل گیومه (مدیر فنی لجر) توصیه کرد که کاربران فعلاً از وبسایتهای رمزارزی استفاده نکنند تا زمانی که توسعهدهندگان مربوطه، بستههای آلوده را پاکسازی کنند.