فهرست مطالب
شرکت مایکروسافت جایگزینی برای VPNهای سنتی معرفی کرده و از سازمانها خواسته است به Entra Private Access روی بیاورند.
به گزارش سرویس نرمافزار تکناک، در عصر کار ترکیبی و دورکاری، بسیاری از سازمانها برای فراهم کردن دسترسی کارکنان به منابع و سامانههای سازمانی از VPN استفاده میکنند. پیمانکارانی که از دستگاههای مدیریتنشده به منابع مشتریان خود متصل میشوند نیز معمولا از همین فناوری بهره میگیرند. اکنون مایکروسافت از مشتریان و مدیران فناوری اطلاعات میخواهد VPNهای سنتی را کنار بگذارند و به Entra Private Access رومهاجرت کنند.
بیشتر بخوانید: ابزاری کدنویسیشده با هوش مصنوعی قفل توان کارتهای گرافیک انویدیا را شکست
مزایای Entra Private Access
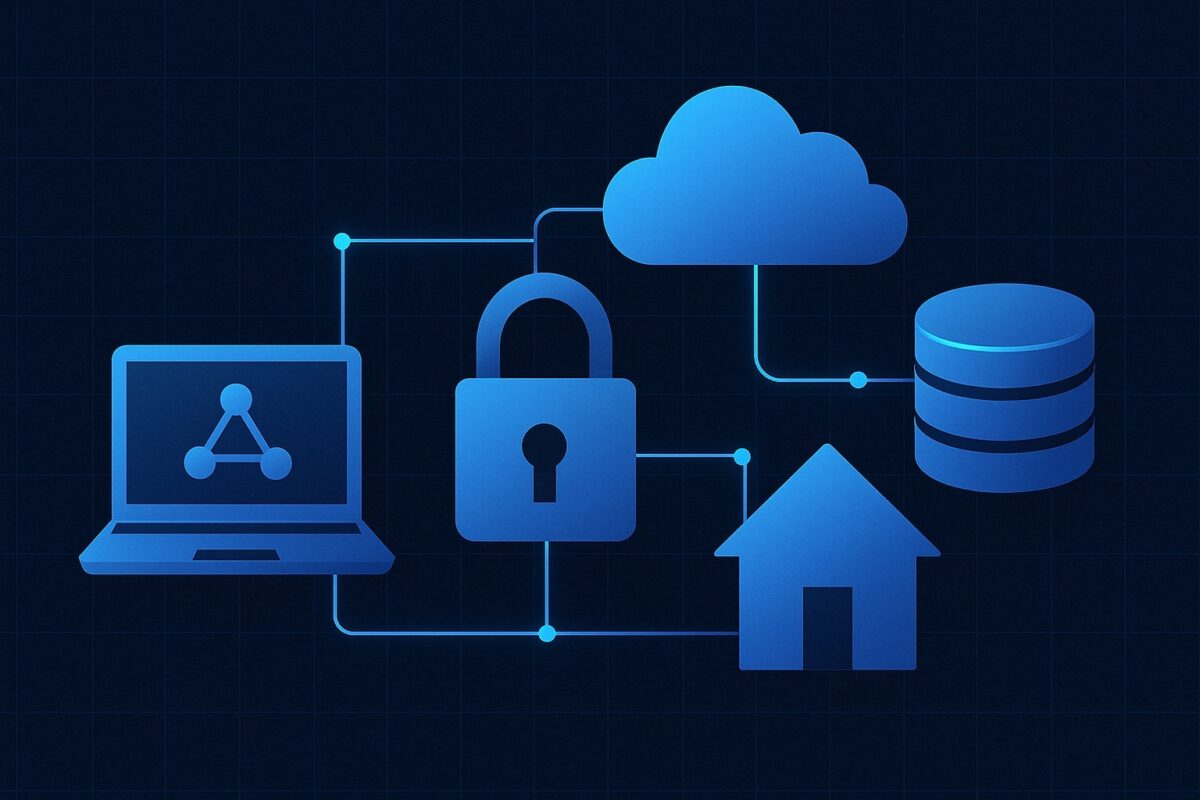
از دید مایکروسافت، سازوکارهای متداول VPN به تونلهای ایستا، فرض اعتماد به دستگاه و دسترسی در سطح شبکه متکی هستند؛ رویکردی که با اصول معماری Zero Trust همخوانی ندارد. این شرکت به همین دلیل Entra Private Access را جایگزین مناسبتری برای VPNهای سنتی میداند، زیرا این راهکار بر اتصال مبتنی بر هویت و دسترسی تفکیکشده در سطح هر برنامه استوار است. Entra Private Access یک راهکار دسترسی به شبکه با معماری Zero Trust و مبتنی بر ابر است، که دستگاههای راه دور را به برنامههای مستقر در زیرساخت داخلی و محیطهای چندابری متصل میکند. این سرویس مدل امنیتی را از اعتماد در سطح شبکه به اعتماد مبتنی بر هویت برای هر برنامه منتقل میکند و بخشی از مجموعه Entra مایکروسافت است؛ مجموعهای که طی ماههای اخیر قابلیتها و بهروزرسانیهای متعددی دریافت کرده است.
حتما بخوانید: فایرفاکس 156 منتشر شد
مایکروسافت بیان کرده است که VPNهای سنتی، چابکی سازمانی را کاهش میدهند و در محیطهای Zero Trust نیز سطحی از ریسک امنیتی ایجاد میکنند. مدیریت دروازههای VPN و پایش ظرفیت، عملکرد و سایر شاخصها میتواند سربار عملیاتی قابل توجهی ایجاد کند. از سوی دیگر، VPNها اغلب سطح دسترسی گستردهتری از نیاز واقعی کاربران فراهم میکنند و پیکربندی نادرست مولفههایی مانند Split Tunneling نیز میتواند به ایجاد آسیبپذیریهای بیشتر منجر شود. همین سطح حمله نیز از جمله اهداف جذاب برای مهاجمان سایبری محسوب میشود.
مهاجرت از VPNهای سنتی
مایکروسافت بر همین اساس توصیه میکند مدیران فناوری اطلاعات مهاجرت از VPNهای سنتی به Entra Private Access را در قالب یک برنامه مرحلهای اجرا کنند. مرحله نخست شامل تعیین محدوده محیط خصوصی سازمان، ارزیابی پیچیدگی بارهای کاری، بررسی ریسکها و اعتبارسنجی یافتهها است. پس از آن باید اطمینان حاصل شود مؤلفههای Zero Trust، از جمله Entra Conditional Access همراه با احراز هویت چندمرحلهای، مستقر و فعال هستند. زیرساختهای مکمل مانند حسابهای دسترسی اضطراری، استثناهای موجود و سیاستهای Report-Only نیز باید پیش از ادامه فرایند آماده شوند.
برای مطالعه بیشتر: مدلهای گروک به Word، Excel و PowerPoint اضافه شدند
در گام سوم، Entra Private Access با مدل اتصال Per-App مستقر میشود. توصیه مایکروسافت آغاز کار با یک استقرار آزمایشی است تا عملکرد راهکار اعتبارسنجی شود، بازخورد کاربران جمعآوری و سازوکارهای بازگشت اضطراری آزمایش شوند. پس از موفقیت مرحله آزمایشی، استقرار باید به صورت تدریجی و در چند فاز گسترش یابد. در مرحله چهارم، قابلیتهای پایش مستمر و واکنش مبتنی بر ریسک باید تا حد امکان خودکار شوند تا سازمان بتواند دید بهتری نسبت به وضعیت دسترسی و ریسکهای امنیتی به دست آورد. یکپارچهسازی این راهکار با Microsoft Sentinel نیز میتواند برای تحلیل و پایش متمرکزتر مفید باشد.
در مرحله پایانی و پس از برطرف شدن مشکلات احتمالی، سازمان میتواند VPNهای سنتی را به صورت کنترلشده و مسئولانه جایگزین کند. این فرایند باید با تکیه بر رویههای مستند برای بازگشت اضطراری، بهروزرسانی حاکمیت و بررسیهای انطباق انجام شود. مایکروسافت معتقد است این رویکرد مرحلهای به سازمانها امکان میدهد زیرساخت دسترسی از راه دور خود را مدرنسازی کنند، بدون آنکه تداوم کسبوکار تحت تأثیر قرار گیرد.