نسخه سازمانی مرورگر اج مایکروسافت اکنون بهروزرسانی امنیتی جدیدی دریافت کرده است و میتواند محتوای مخرب را مسدود کند.
به گزارش سرویس نرم افزار تکناک، مرورگر اج شاید محبوبترین مرورگر بازار نباشد، اما به طور منظم بهروزرسانی دریافت میکند؛ بهروزرسانیهایی که گاهی قابلیتهای جدید و غیرمنتظرهای را معرفی میکنند و در عین حال برخی ویژگیهای کماستفاده را نیز حذف میکنند. اکنون مایکروسافت جزئیاتی از چند بهبود امنیتی جدید را که در Edge for Business معرفی شدهاند منتشر کرده است؛ نسخهای از مرورگر که معمولا توسط مشتریان سازمانی و تجاری استفاده میشود.
مرتبط: مرورگر اج به سمت احراز هویت بدون رمز عبور می رود
شرکت مایکروسافت تاکید کرده است که قابلیتهای امنیتی به صورت ذاتی در Edge for Business تعبیه شدهاند و به طور بومی با ابزارهای امنیتی و حاکمیتی مانند Defender و Purview یکپارچه میشوند. در دستگاههای مدیریتشده، نشستهای مرورگر به طور پیشفرض تحت کنترل قرار دارند، اما در دستگاههای مدیریتنشده نیز میتوان از طریق پروفایلهای کاری اختصاصی این کنترل را اعمال کرد.
پیش از این نیز مایکروسافت از بهروزرسانیهای مرورگر اج در زمینه احراز هویت بدون رمز عبور و سرعت بخشیدن به روند بهروزرسانی از بازههای ماهانه به دو هفته یکبار خبر داده بود.
یکی از جنبههای مهم در این حوزه، کنترل استفاده از «هوش مصنوعی سایه» است. پیشتر نیز به این مفهوم اشاره شده بود؛ رویکردی که اساسا استفاده کارکنان از برنامههای هوش مصنوعی تاییدنشده را از طریق سیاستهای جلوگیری از نشت داده (DLP) محدود میکند و مرورگر اج آنها را به سرویسهای هوش مصنوعی مورد اعتماد مانند Microsoft 365 Copilot هدایت میکند. این قابلیت که به صورت مجوز پرداخت به میزان مصرف (PAYG) ارائه میشود، تضمین میکند که دادههای محرمانه هرگز از مرزهای هوش مصنوعی تعیینشده توسط سازمان در Purview خارج نشوند.
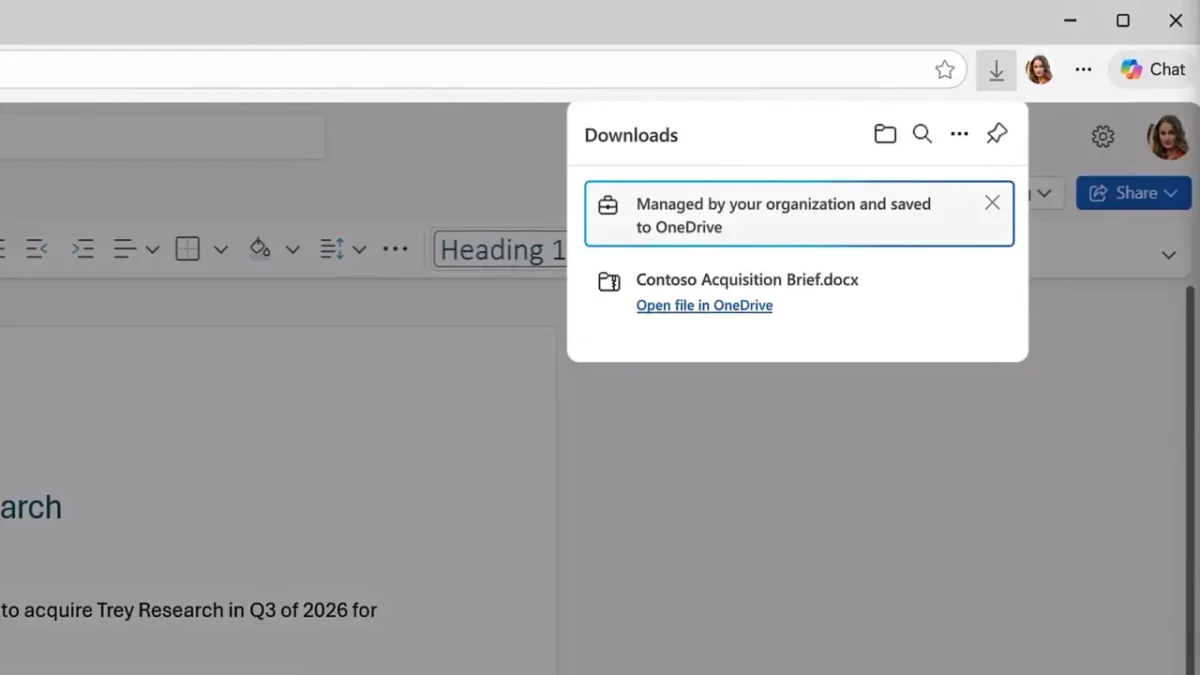
علاوه بر این، مایکروسافت سیاستهای قدرتمند DLP را برای پیمانکاران نیز ارائه کرده است. در این سناریو، اگر پیمانکاری از یک پروفایل کاری مبتنیبر Entra ID استفاده کند که توسط شرکت طرف قرارداد روی دستگاهی متعلق به کارفرمای اصلی او ایجاد شده است، امکان دانلود فایلها روی دستگاه محلی محدود میشود. در چنین شرایطی فایل به جای دانلود روی سیستم، در OneDrive شرکت طرف قرارداد ذخیره خواهد شد.
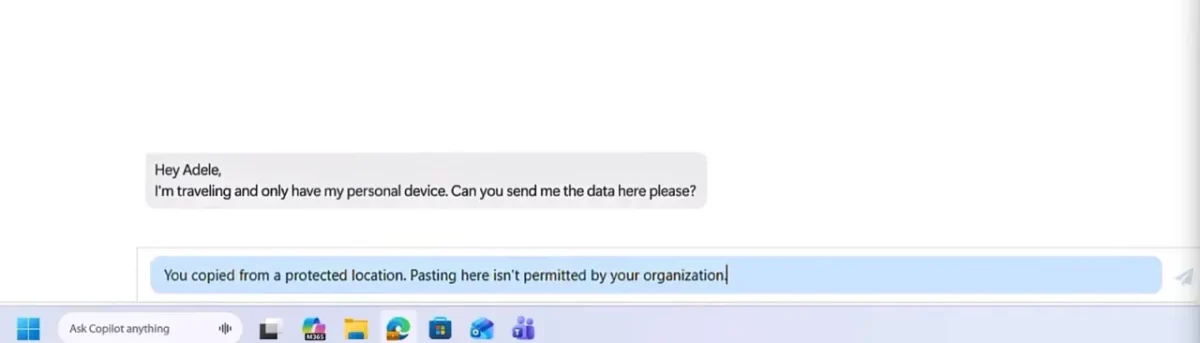
یکی دیگر از قابلیتهای امنیتی این است که مرورگر اج امکان کپی و پیست از مکانها و برنامههای مدیریتنشده را مسدود میکند. به همین ترتیب، سیاستهای DLP میتوانند در سطحی بسیار جزئی پیکربندی شوند تا گرفتن اسکرینشات یا دانلود فایل از برخی مکانهای خاص را محدود کنند. در همین راستا، مدیران فناوری اطلاعات میتوانند نصب افزونهها، برنامههای میزبانیشده، تمها و اسکریپتها را مسدود کنند و تعیین نمایند که آیا کاربران اجازه نصب افزونه از منابع خارجی را داشته باشند یا خیر. علاوه بر این، امکان فعالسازی نصب برخی افزونههای مشخص نیز وجود دارد و کاربران میتوانند برای دسترسی به افزونههای خاص درخواست ارسال کنند تا این درخواستها به صورت موردی بررسی و مدیریت شوند.
مرتبط: چگونه VPN مرورگر اج را فعال کنیم؟
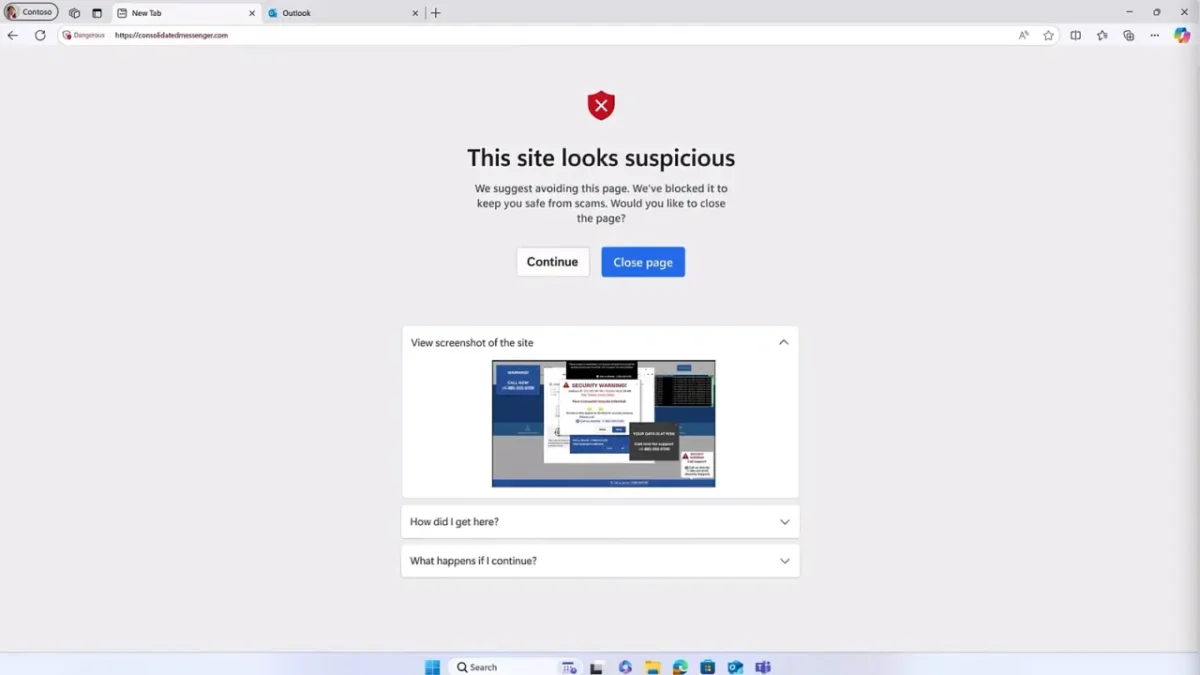
در نهایت، Edge for Business اکنون به یک مدل هوش مصنوعی روی دستگاه مجهز شده است که با استفاده از بینایی کامپیوتری، محتوای نمایشدادهشده روی صفحه را تحلیل میکند و در صورت تشخیص محتوای احتمالا مخرب، بلافاصله آن را مسدود میکند. این قابلیت به اعتبار یا شهرت وبسایتها متکی نیست، چرا که به صورت مستقیم آنچه روی صفحه نمایش داده میشود را بررسی میکند؛ بنابراین میتواند در برابر محتوای مخربی که صفحه نمایش را در اختیار میگیرد و از تاکتیکهای ترساندن کاربر استفاده میکند نیز موثر باشد. بر اساس گزارش نئووین، از آنجا که این مدل هوش مصنوعی روی خود دستگاه اجرا میشود، از منابع سیستم استفاده میکند و به همین دلیل به طور پیشفرض فقط روی دستگاههایی فعال است که حداقل ۲ گیگابایت رم و چهار هسته پردازشی داشته باشند. جزئیات بیشتر درباره این قابلیت در ویدیوی Microsoft Mechanics منتشر شده است.
بیشتر: موج توسعه جمنای در کروم به خاورمیانه و آمریکای لاتین رسید