فهرست مطالب
گوگل تأیید کرد آسیبپذیری مودم گوشیهای پیکسل با شناسه CVE-2026-58704 در حملات هدفمند و بدون نیاز به تعامل کاربر مورد سوءاستفاده قرار گرفته است.
به گزارش سرویس سیستم عامل موبایل تکناک، گوگل در قالب بهروزرسانی امنیتی سپتامبر ۲۰۲۶ بیش از ۲۰۰ آسیبپذیری امنیتی را برطرف کرده است.
اما بهطور مشخص اعلام کرده که یکی از این آسیبپذیریها در دنیای واقعی و در جریان حملات فعال مورد سوءاستفاده قرار گرفته است.
گوگل درباره این آسیبپذیری با شناسه CVE-2026-58704 هشدار داده و نوشته است که شواهدی از سوءاستفاده محدود و هدفمند از آن وجود دارد.
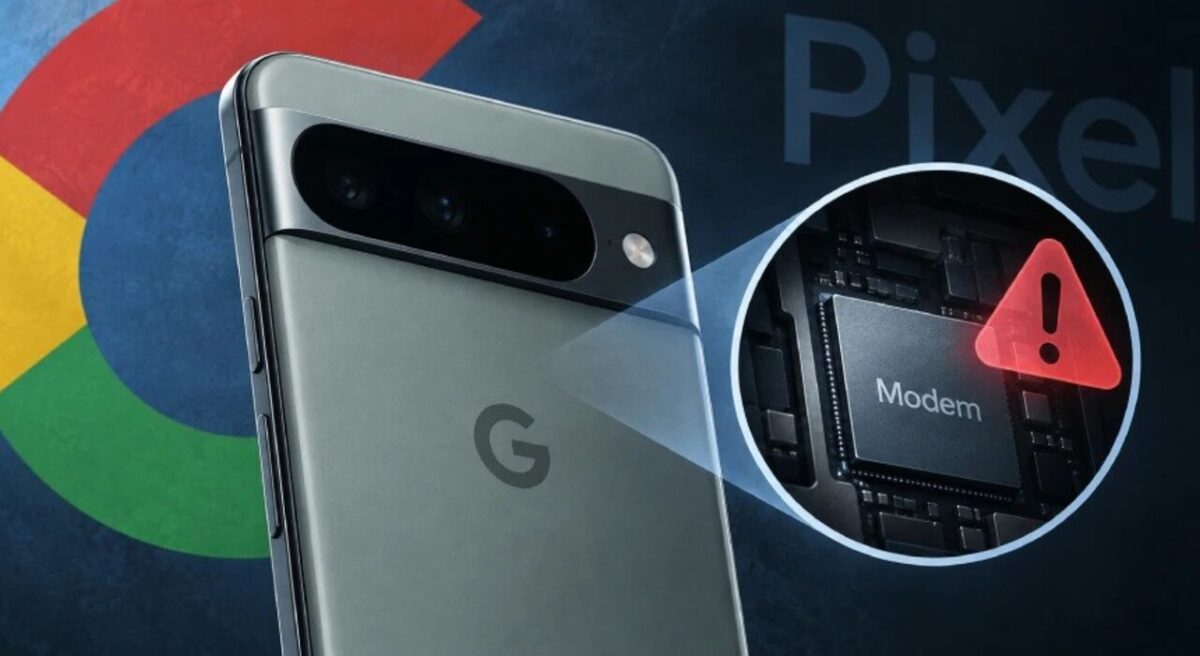
این مشکل به مودم سلولار دستگاه مربوط میشود و مهاجم میتواند بدون نیاز به تعامل کاربر، محدودیت مجوزها را دور بزند.
گوگل این آسیبپذیری را ناشی از یک خطای منطقی در کد مودم سلولار توصیف کرده است. سوءاستفاده از این نقص میتواند به مهاجم اجازه دهد از راه دور و در شرایط نزدیک یا مجاور دستگاه، سطح دسترسی خود را افزایش دهد و برای اجرای حمله نیز به سطح دسترسی اضافی نیاز ندارد.
جزئیات حمله به گوشیهای پیکسل همچنان نامشخص است
جزئیات دقیق نحوه سوءاستفاده از این آسیبپذیری هنوز مشخص نیست. همچنین معلوم نیست کدام مدلهای پیکسل تحت تأثیر قرار گرفتهاند.
با این حال، آژانس امنیت سایبری و زیرساخت آمریکا، CISA، به نقل از The Hacker News اعلام کرده است که این آسیبپذیری در گوشیهای پیکسل مورد سوءاستفاده قرار گرفته است.
CISA آسیبپذیری CVE-2026-58704 را یک نقص احراز هویت نامناسب در مودم سلولار دستگاههای Google Pixel توصیف کرده است.
این آژانس همچنین آن را در فهرست آسیبپذیریهای شناختهشده و مورد سوءاستفاده قرارگرفته قرار داده است.
بر اساس توضیحات CISA، چنین آسیبپذیریهایی از مسیرهای حمله پرتکرار برای مهاجمان سایبری مخرب محسوب میشوند و خطر قابلتوجهی برای زیرساختهای دولتی فدرال ایجاد میکنند.
بیشتر بخوانید: گوگل فروش تبلت و لوازم جانبی پیکسل را متوقف کرد
حمله بدون کلیک به دستگاههای هدف
ترکیب اطلاعات منتشرشده از سوی گوگل و CISA نشان میدهد که مهاجمان از این نقص در حملات واقعی استفاده کردهاند و ظاهراً دستگاههای مشخصی را بهصورت هدفمند مورد حمله قرار دادهاند.
TechCrunch این حمله را از نوع «Zero-Click» یا حمله بدون کلیک توصیف کرده است.
در چنین حملاتی کاربر برای فعال شدن آسیبپذیری نیازی به کلیک روی لینک، باز کردن فایل یا انجام اقدام خاصی ندارد.
گوگل هنوز درباره جزئیات سوءاستفاده از این آسیبپذیری و هویت مهاجمانی که از آن استفاده کردهاند، توضیح بیشتری ارائه نکرده است.
همچنین مشخص نیست این حملات دقیقاً چه تعداد دستگاه را تحت تأثیر قرار دادهاند.
بیشتر بخوانید: قابلیت جدید جمنای برای عیبیابی گوشیهای پیکسل 11