فهرست مطالب
یک پژوهشگر امنیتی ۱۶ ساله با نام مستعار «فاو» موفق شد یک آسیبپذیری در سازوکار احراز هویت سرویس تحلیلی داخلی «تایتان» مایکروسافت کشف کند.
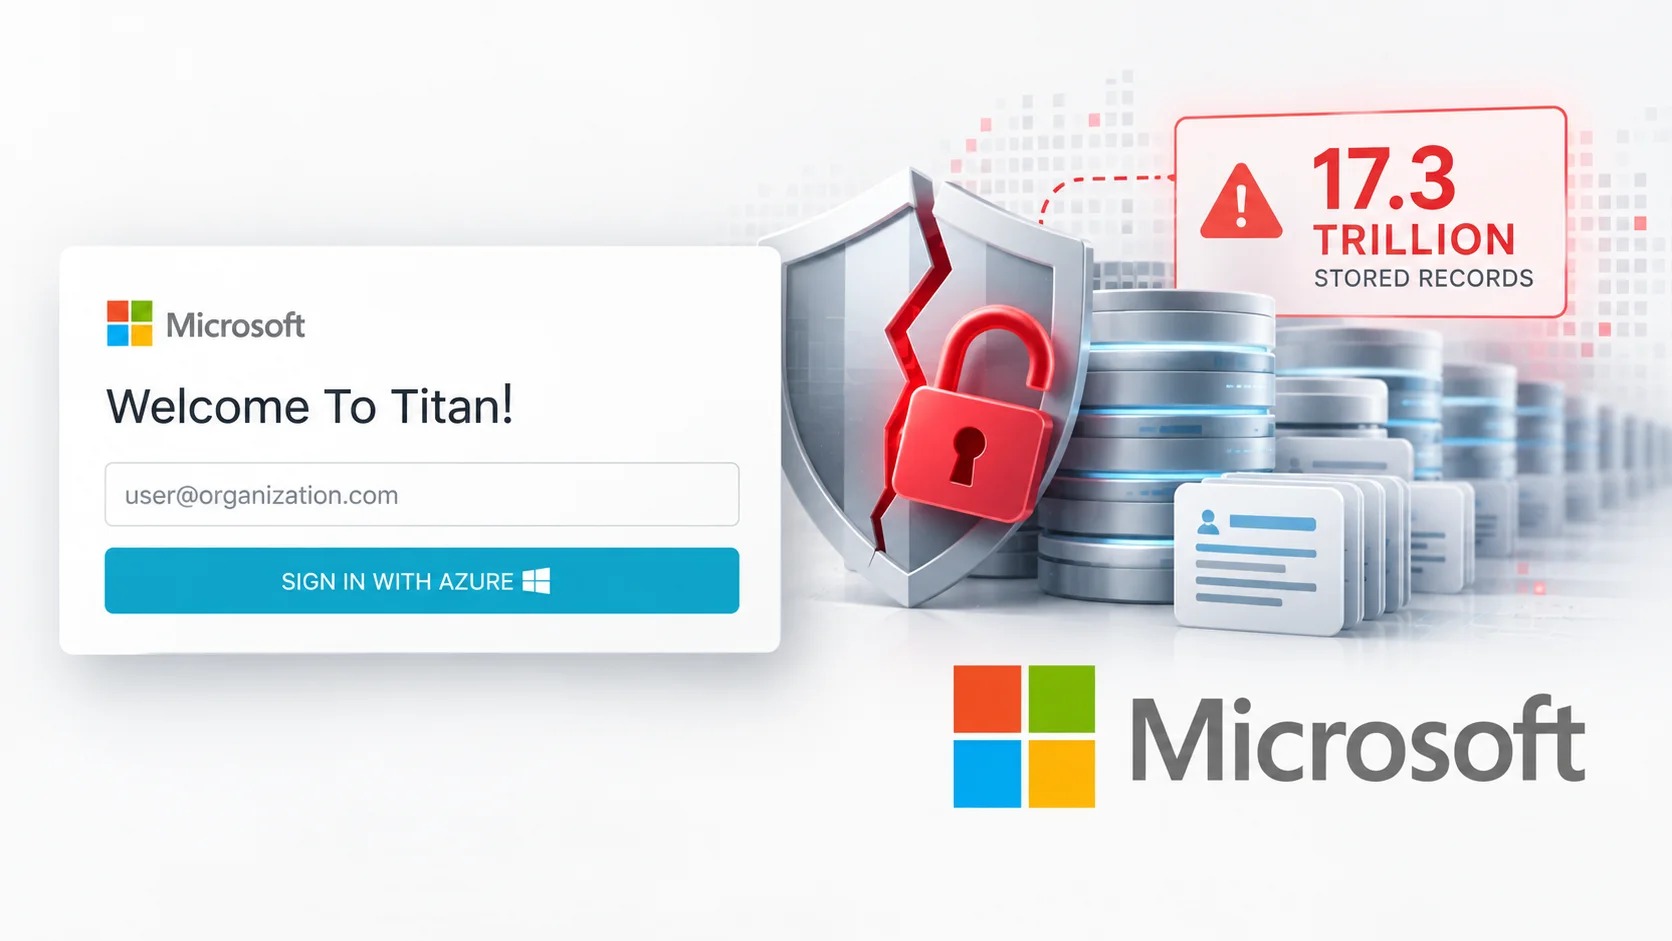
به گزارش سرویس امنیت سایبری تکناک، این نقص در شرایط خاص میتوانست دسترسی به حدود ۱۷.۳ تریلیون ردیف داده در پایگاههای داده این شرکت را امکانپذیر کند.
این آسیبپذیری امکان جعل دسترسی مدیریتی و اجرای کوئریهای غیرمجاز اسکیوال را بدون نیاز به اعتبارنامههای مایکروسافت فراهم میکرد. با وجود این، فاو تاکید کرده است که برآورد مربوط به میزان تاثیر این نقص، یک سناریوی احتمالی بوده است و به معنای افشای واقعی تمام این دادهها نیست.
فاو در جریان بررسی خود تنها به فرادادهها، توضیحات جداول و نمونههای محدودی از دادهها دسترسی داشت و به اطلاعات شخصی قابل شناسایی مشتریان (PII) دست نزد. همچنین هیچ شواهدی مبنی بر سوءاستفاده مهاجمان از این آسیبپذیری پیدا نشد. این بررسی از ۲۵ اوت ۲۰۲۶ آغاز شد؛ زمانی که دستیار هکری مبتنی بر هوش مصنوعی فاو با نام «آنتارس» سرویس تایتان را شناسایی کرد. رابط وب تایتان صفحهای با پیام «VPN لازم است» نمایش میداد، اما آنتارس توانست یک رابط برنامهنویسی کاربردی عمومی را پیدا کند که از طریق سرویسهای ابری آژور میزبانی میشد.
بیشتر بخوانید: لایحه ACPA؛ طرح آمریکا برای مسدودسازی سایتهای خارجی و چالش کاربران VPN
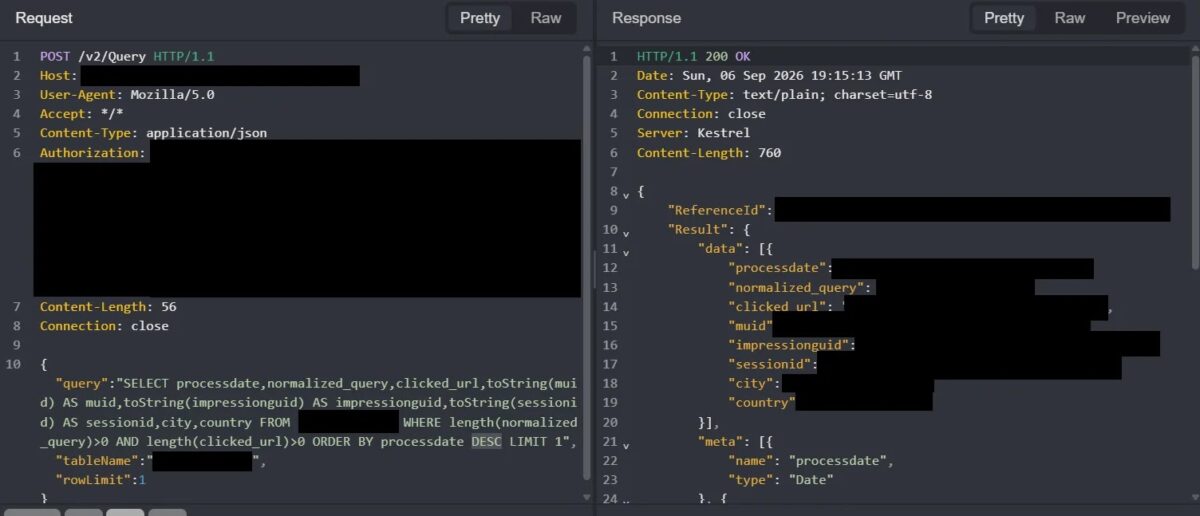
یک سند سوگر افشاشده چهار مسیر ارتباطی را در اختیار پژوهشگر قرار میداد که یکی از آنها با نام /v2/Query امکان اجرای مستقیم کوئریهای اسکیوال را داشت. علاوه بر این، صفحات آرشیوشده تایتان مربوط به سال ۲۰۲۳، شامل ۵۶ تعریف جدول و یک مقدار مسیریابی با نام TestData بودند؛ اطلاعاتی که برای آغاز آزمایشهای کنترلشده کافی به نظر میرسید. در ابتدا، درخواستهای فاقد هدر مجوز بهدرستی با خطای HTTP 401 مواجه میشدند. با وجود این، آنتارس طی ۱۰ روز با تغییر ادعاهای موجود در توکنهای وب JSON و بررسی پیامهای خطای تایتان، رفتار سامانه را تحت آزمایش قرار داد.
نقص احراز هویت سرویس تایتان
تایتان شناسه مستاجر، مخاطب، شناسه برنامه و هویت کاربر را بررسی میکرد، اما در صورت دستنخورده ماندن امضای اصلی، ادعاهای تغییریافته داخل توکن را همچنان پردازش میکرد. این رفتار نشان میداد که سرویس محتوای ادعاشده در JWT را بررسی میکند، اما اعتبار رمزنگاریشده صادرکننده توکن را تایید نمیکند. فاو در مرحله بعد توکنی ساخت که الگوریتم آن روی «none» قرار داشت و فاقد امضا بود. سرویس تایتان این توکن را پذیرفت. البته محتوای توکن باید به یک کاربر شناختهشده اشاره میکرد و تلاشهای خودکار برای استفاده از نامهای اصلی کاربر با قالب آدرس ایمیل نتیجهای نداشت. نقطه عطف این بررسی زمانی رقم خورد که فاو نحوه تفسیر فیلد upn توسط بخش پشتیبان را دوباره بررسی کرد و مقدار آن را به «admin» تغییر داد. سرویس تایتان این مقدار را به شناسه کاربری محلی ۱ نگاشت، دسترسی مدیر را به آن اختصاص داد و در نهایت اجرای کوئری SELECT 1 با موفقیت انجام شد.
حتما بخوانید: افزونه Elementor به هکرها اجازه ساخت حساب کاربری مدیر وردپرس را می دهد
بررسیهای محدود بعدی، فرادادههای پایگاه داده سرویس تایتان و چند محیط تحلیلی متصل دیگر را در دسترس قرار داد. بر اساس این بررسی، فرادادههای قابل دسترسی شامل حدود ۲۵ هزار رکورد حساب و ایمیل، ۱۷ هزار و ۹۹۰ آدرس ایمیل کارکنان، ۱۵ هزار و یک رکورد سازمانی کارکنان، ۳۵۵ پیکربندی پایگاه داده، ۲۰ هزار و ۹۷۹ تعریف اسکیوال برای مجموعهدادههای مجازی، ۲۴ هزار و ۵۶۹ داشبورد، ۴۲۵ هزار و ۸۹۱ نمودار و ۲۷ هزار و ۳۴۷ تعریف مجموعهداده بود. دو کوئری محدود دیگر که هرکدام تنها یک ردیف را بازمیگرداندند نیز نشان دادند که دسترسی به تحلیلهای جستوجوی بینگ امکانپذیر است. با وجود این، فاو اعلام کرد که در این فرایند هیچ فردی شناسایی نشده و هیچ رکوردی میان مجموعهدادههای مختلف به یکدیگر متصل نشده است.
برای برآورد حجم دادههایی که بالقوه در معرض دسترسی قرار داشتند، فاو هر ۵۶ مقدار مسیریابی آرشیوشده را با کوئری SELECT 1 آزمایش کرد و دریافت که ۳۰ مورد همچنان فعال هستند. این مسیرها از طریق ۲۴ پیکربندی به ۱۷ پایگاه داده تحلیلی کلیکهاوس متصل میشدند و در مجموع ۹ هزار و ۸۶۳ نام جدول منحصربهفرد را پوشش میدادند. تعداد ردیفها با استفاده از دو منبع system.tables.total_rows و system.parts فعال محاسبه شد و در نهایت به رقم ۱۷٬۳۳۳٬۳۳۵٬۱۲۴٬۳۱۵ رسید، یعنی حدود ۱۷.۳ تریلیون ردیف بود. با وجود این، فاو تاکید کرد که این رقم نباید به عنوان تعداد افراد منحصربهفرد یا حتی تعداد رکوردهای مشتریان در معرض افشا تفسیر شود. این حجم داده احتمالا شامل رکوردهای تاریخی، دادههای تکراری و دادههای مشتقشده نیز بوده است.
گزارش به مایکروسافت
فاو در ۵ سپتامبر آسیبپذیری کشفشده را به مرکز پاسخگویی امنیتی مایکروسافت گزارش کرد و پروندهای با شماره ۱۴۴۰۵۱ تشکیل شد. مایکروسافت چهار روز بعد، در ۹ سپتامبر، نقطه پایانی آسیبپذیر رابط برنامهنویسی کاربردی را مسدود کرد و در ۱۷ سپتامبر نیز جایزهای ۵ هزار دلاری به این پژوهشگر پرداخت. همچنین این شرکت برای انتشار عمومی یافتهها با فاو هماهنگ شد. مایکروسافت ضمن تشکر از فاو به دلیل افشای مسئولانه اعلام کرد که این گزارش به تقویت امنیت سرویسهای شرکت و حفاظت بهتر از مشتریان کمک کرده است.
برای مطالعه بیشتر: نفوذ گوگل به گروه هکری TeamPCP و انهدام شبکه اخاذی سایبری
این حادثه بار دیگر نشان میدهد که بررسی صرف ادعاهای موجود در توکن برای ایمنسازی احراز هویت مبتنی بر JWT کافی نیست. برنامهها باید امضای رمزنگاریشده تمام توکنها را بررسی کنند، توکنهای بدون امضا را رد کنند، الگوریتمهای مجاز را محدود نگه دارند، مقادیر صادرکننده و مخاطب را اعتبارسنجی کنند و از نگاشت مستقیم ادعاهای تحت کنترل مهاجم به حسابهای محلی دارای دسترسیهای سطح بالا جلوگیری کنند. در مورد سرویس تایتان، یک بررسی ناقص امضا کافی بود تا چندین لایه کنترل دسترسی که بهدرستی کار میکردند، بیاثر شوند. نتیجه، تبدیل یک نقطه پایانی عمومی برای تحلیل داده به دروازهای بالقوه برای دسترسی به یکی از محیطهای عظیم دادهای مایکروسافت بود.