فهرست مطالب
پژوهش Truffle Security از افشای بیش از ۵۴۳ هزار اعتبارنامه معتبر در مخازن عمومی گیتهاب خبر میدهد؛ برخی اطلاعات سالها فعال ماندهاند.
به گزارش سرویس امنیت سایبری تکناک، دادههای بهدستآمده از بررسی ۲۲۴ میلیون مخزن و بیش از ۵۸ میلیارد فایل نشان میدهد که مدت زمان میانه دسترسی عمومی به یک اعتبارنامه منحصربهفرد، ۷۸۴ روز بوده است.
شناسایی بیش از ۵۴۳ هزار اعتبارنامه فعال
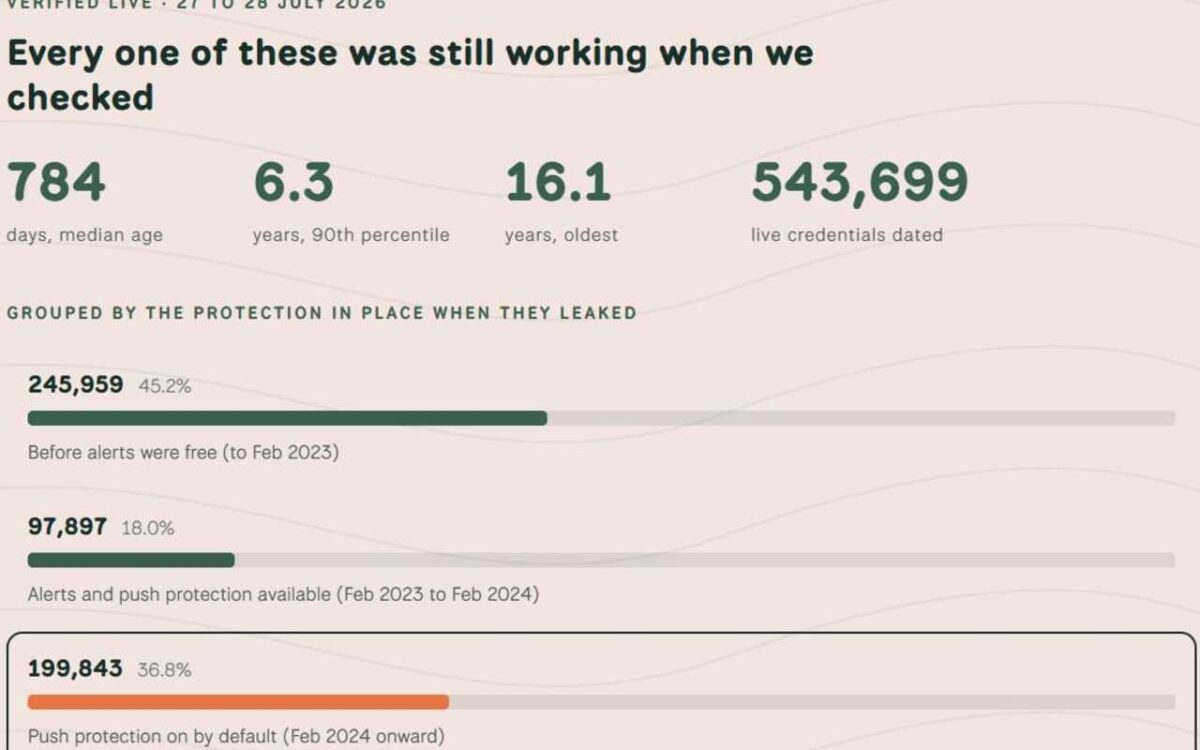
شرکت Truffle Security این پژوهش را انجام داده و دریافته است که حدود ۱۰ درصد از اعتبارنامههای فعال، بیش از ۶.۳ سال قدمت داشتهاند. قدیمیترین اعتبارنامه شناساییشده نیز به سال ۲۰۰۹ بازمیگردد.
در مجموع، پژوهشگران ۵۴۳ هزار و ۶۹۹ اعتبارنامه منحصربهفرد را شناسایی کردند که در بیش از ۱.۱ میلیون فایل و مخزن، از جمله نسخههای موجود در Forkها، بهصورت تکراری مشاهده شده بودند.
این بررسی روی مجموعهدادهای انجام شده است که برای آموزش مدلهای زبانی بزرگ گردآوری شده بود. این مجموعه بر اساس خزشی تهیه شده که در ۷ اوت ۲۰۲۵ به پایان رسیده است.
Truffle Security میگوید تعداد اعتبارنامههای افشاشده و همچنان فعال در گیتهاب، بیش از دو برابر رقمی است که این شرکت در ماه اوت پس از بررسی Hugging Face پیدا کرده بود.
در آن بررسی، ۲۲۱ هزار و ۳۰۳ اعتبارنامه فعال شناسایی شده بود.
پژوهشگران همچنین اعلام کردهاند که تراکم اطلاعات محرمانه در طول زمان افزایش یافته است.
تعداد اعتبارنامههای فعال به ازای هر یک میلیون فایل، از ۳.۷۲ مورد در سال ۲۰۱۵ به اوج ۱۱.۶۲ مورد در سال ۲۰۲۵ رسیده است.
بیشتر بخوانید: شرکت Hugging Face هدف یک حمله سایبری پیشرفته قرار گرفت
تأثیر قابلیت Push Protection
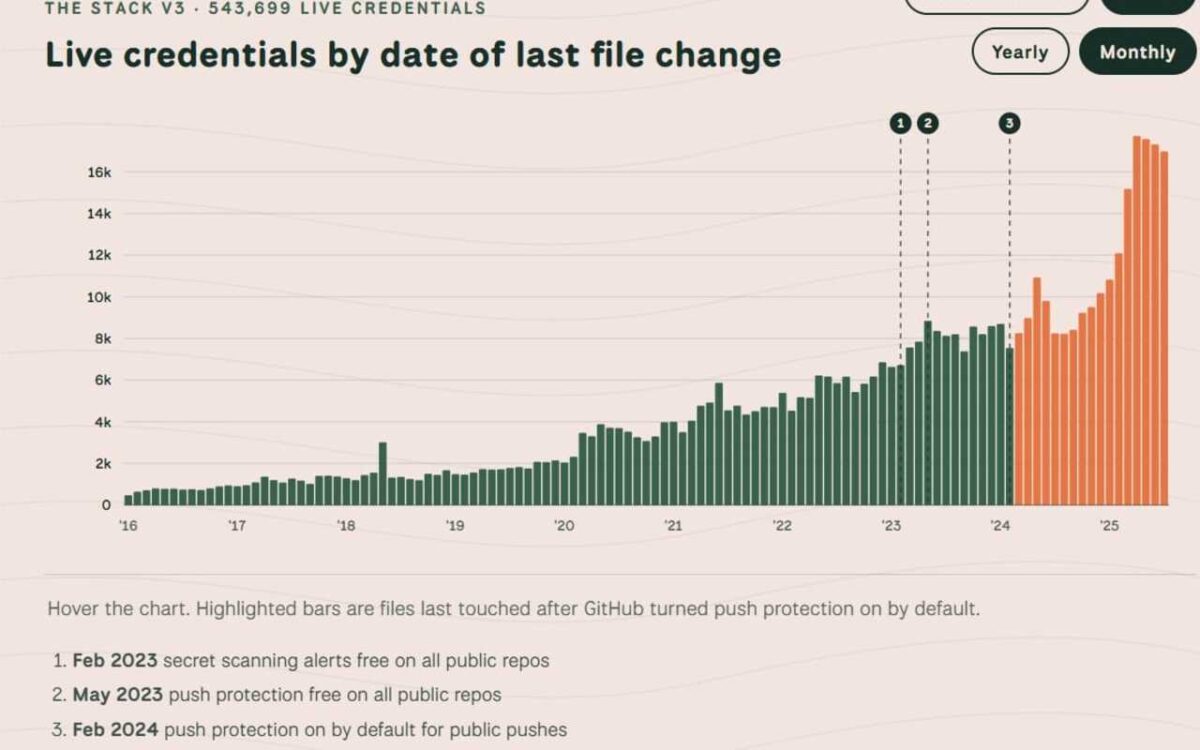
گیتهاب قابلیت امنیتی Push Protection را برای جلوگیری از افشای تصادفی اعتبارنامهها در آوریل ۲۰۲۲ برای کاربران Advanced Security معرفی کرد.
این قابلیت در مه ۲۰۲۳ برای مخازن عمومی در دسترس قرار گرفت و یک سال بعد، بهصورت پیشفرض فعال شد.
این سازوکار کدهای ورودی را برای شناسایی الگوهای مربوط به اطلاعات محرمانه، مانند کلیدهای API و توکنهای دسترسی، بررسی میکند و در صورت شناسایی چنین اطلاعاتی، از بارگذاری آنها جلوگیری میکند.
با این حال، Push Protection اعتبارنامههایی را که پیشتر افشا شدهاند، باطل نمیکند.
Truffle Security گزارش داده است که ۱۹۹ هزار و ۸۴۳ مورد از اعتبارنامههایی که در ماه ژوئیه شناسایی شدند، پس از فعال شدن Push Protection برای همه کاربران در فوریه ۲۰۲۴ افشا شده بودند.
این رقم حدود ۳۶.۸ درصد از کل اعتبارنامههای شناساییشده را تشکیل میدهد.
کمی بیش از نیمی از اعتبارنامههای فعال، معادل ۵۱.۸ درصد، در دستههایی قرار داشتند که Push Protection پیشفرض گیتهاب آنها را مسدود نمیکند.
رشتههای اتصال پایگاه داده و کلیدهای Google API از جمله این موارد هستند.
با این حال، Push Protection در محدودهای که پوشش میدهد مؤثر به نظر میرسد.
نرخ افشای اعتبارنامهها در دستههای تحت پوشش، پس از فعال شدن پیشفرض این قابلیت، ۵۳ درصد کاهش یافته است.
بیشتر بخوانید: یک مخزن GitHub ظاهرا سالم میتواند AI را برای نصب بدافزار فریب دهد
تفاوت میزان ابطال اعتبارنامهها
Truffle Security با بررسی گستردهتر دادهها اعلام کرده است که احتمال ابطال برخی انواع اعتبارنامهها، بسته به سرویس مربوطه، بسیار بیشتر از انواع دیگر است.
برای نمونه، از میان ۱۰۱ هزار و ۸۸۶ توکن npm که در مخازن ثبت شده بودند، پژوهشگران تنها یک مورد را پیدا کردند که همچنان فعال بود.
در مقابل، از میان ۱۲۶ هزار و ۹۶۳ اعتبارنامه حسابهای سرویس Google Cloud که افشا شده بودند، ۶۹ هزار و ۴۱ مورد در زمان بررسی همچنان معتبر و قابل استفاده بودند.
توصیه عملی برای افرادی که تحت تأثیر این مشکل قرار گرفتهاند، تعویض فوری اعتبارنامههای افشاشده، پاکسازی مخازن، بررسی سوابق تغییرات و تعیین تاریخ انقضای خودکار برای تمام اطلاعات محرمانه فعال است.
یافتههای Truffle Security میزان و گستردگی افشای اطلاعات محرمانه فعال در گیتهاب را نشان میدهد، اما مشخص نمیکند چه درصدی از این اطلاعات واقعاً توسط مهاجمان سرقت و مورد سوءاستفاده قرار گرفتهاند.