فهرست مطالب
رخنهی امنیتی گسترده در رباتهای هوشمند اسباببازی خطرات جدی دسترسی هکرها به مکالمات خانگی و اطلاعات هویتی کودکان را آشکار کرد.
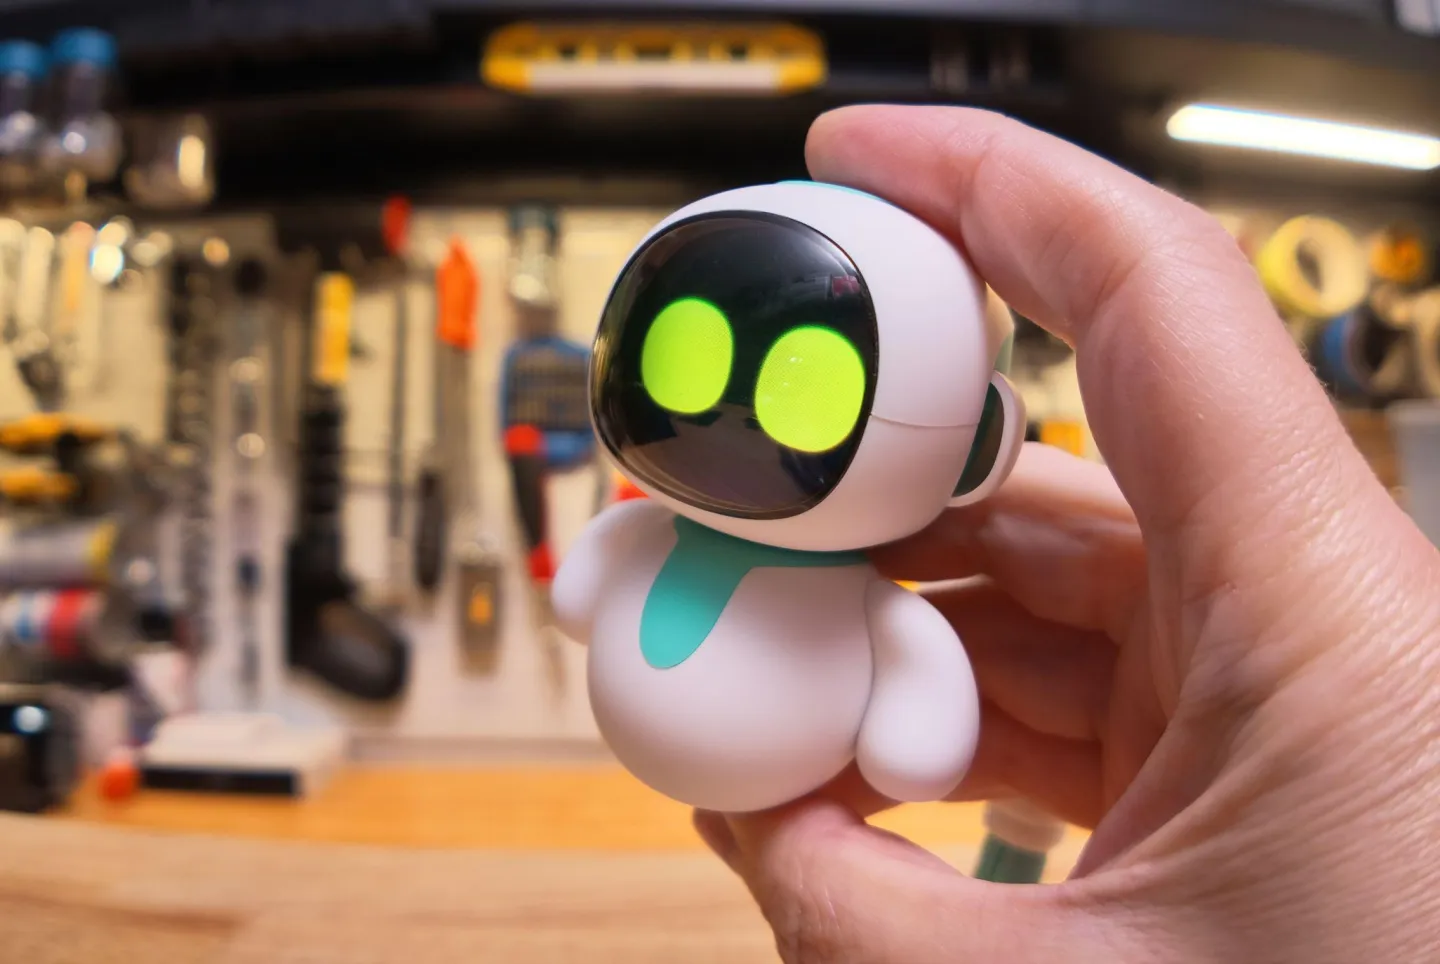
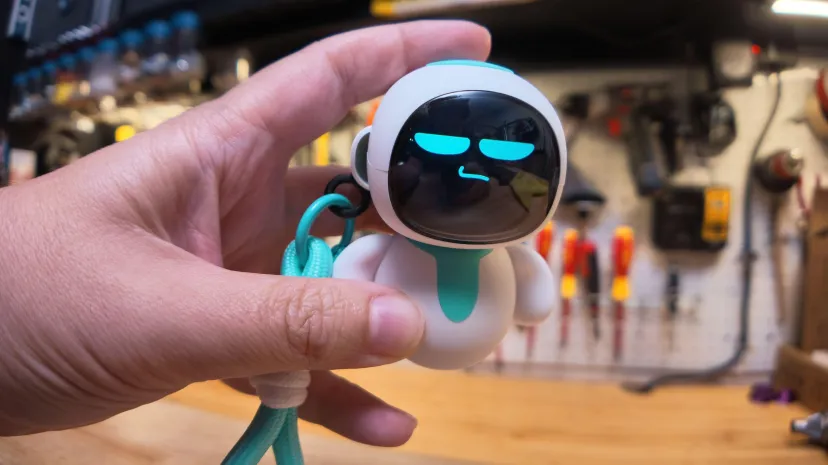
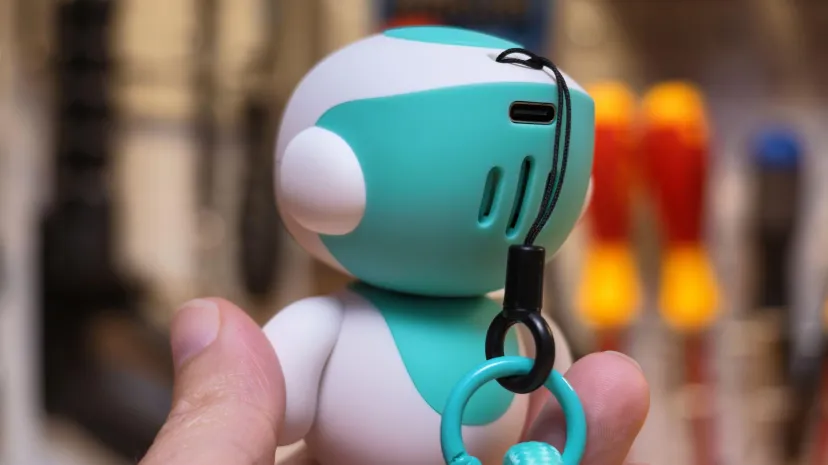
به گزارش سرویس امنیت سایبری تکناک، گجتهای هوشمند خانگی و اسباببازیهای متصل به اینترنت که با هدف سرگرمی و همراهی کودکان روانهی بازار میشوند، گاه به دلیل نادیدهگرفتن اصول اولیهی امنیت سایبری به روزنههایی خطرناک برای جاسوسی و سرقت اطلاعات بدل میگردند. یکی از تازهترین نمونههای این بحران، ربات اسباببازی تعاملی Eilik محصول شرکت Energize Lab است که به عنوان یک حیوان خانگی دیجیتال مجهز به هوش مصنوعی معرفی شده، اما ارزیابیهای فنی نشان میدهد که تمامی دادههای صوتی، متنی و حتی تصاویر کاربران خود را روی سرورهایی ناامن ذخیره میکند و زمینهی کنترل کامل از راه دور را برای افراد نفوذگر فراهم میسازد.
این ربات رومیزی کوچک که ظاهری جذاب و حرکاتی جالب توجه دارد، به گونهای طراحی شده است که با استفاده از نمایشگر چهره و حسگرهای گوناگون، نسبت به رفتارهای عاطفی افراد واکنش نشان دهد و نقش یک همدم تعاملی را ایفا کند. اتصال این دستگاه به شبکهی اینترنت خانگی این امکان را فراهم میسازد تا از طریق یک مدل زبانی بزرگ، مکالماتی پویا و بدون وقفه با کاربران برقرار شود. بررسیهای دقیق فنی نشان داده است که هرگونه تعامل کلامی یا متنی با این ابزار، مستقیماً به سرورهایی در کشور چین ارسال شده و بدون بهرهمندی از لایههای رمزگذاری و محافظتهای مرسوم، به صورت متنی کامل و غیرمحرمانه نگهداری میشود.
کشف آسیبپذیری توسط پژوهشگر امنیت
ابعاد این رسوایی امنیتی زمانی مشخص شد که یک پژوهشگر مستقل حوزهی امنیت به نام سامی ازدوفال، پس از تهیهی نمونهای از این محصول در جریان سفر به ژاپن، سازوکار نرمافزاری و اپلیکیشن اختصاصی آن را مورد کنکاش قرار داد. نتیجهی این بررسی فراتر از تصورات اولیهی کارشناسان بود، چرا که مشخص شد زیرساختهای ابری شرکت سازنده فاقد حداقلیترین سازوکارهای احراز هویت هستند. این محقق متوجه شد که بدون نیاز به ابزارهای پیچیدهی نفوذ و تنها از طریق نقایص ساختاری پایگاه داده، میتوان به کل ناوگان جهانی این دستگاهها که جمعیتی نزدیک به ۶۸ هزار ربات فعال را شامل میشود، دسترسی نامحدود پیدا کرد.
تحلیل آماری این بانک اطلاعاتی نشان داد که بخش عمدهای از مصرفکنندگان و کاربران فعال این رباتها در بازار ایالات متحده حضور دارند و بیش از ۳۱ هزار پروندهی کاربری مستقیماً به کودکان و نوجوانان تعلق دارد. حجم دادههای افشاشده در این سامانهی ناامن به بیش از ۱۳ میلیون گفتگوی خصوصی میرسد که به شکل متن خام و قابل جستجو ذخیره شدهاند. خطر بزرگتر این پایگاه داده در قابلیت نمایهسازی پنهان و رفتارشناسی عمیق نهفته است؛ سامانهی پشتیبان هوش مصنوعی دستگاه، علاوه بر ضبط پیامها، مکالمات روزمرهی کاربران را تجزیه و تحلیل کرده و پروندههای شخصیتی بسیار مفصلی از هر فرد تشکیل داده است. این پروفایلها حاوی اسامی واقعی، سن، تاریخ تولد، پیشهی شغلی، روابط خانوادگی، اطلاعات تماس، حلقهی دوستان و حتی ویژگیهای روانشناختی مانند میزان آسیبپذیری عاطفی و احساس تنهایی کاربران هستند.
وجود چنین دادههای حساس و دستهبندیشدهای، بستری بینقص را برای کلاهبرداران اینترنتی و عاملان حملات مهندسی اجتماعی مهیا میکند تا افراد را با شگردهای هدفمند به دام بیندازند. نفوذگر با استفاده از بخش جستجوی این پایگاه داده میتواند کلمات کلیدی بحرانی مانند خودکشی یا مرگ را مورد جستجو قرار دهد و بیدرنگ به هویت و متن کامل سخنان کاربرانی دست یابد که در خلوت خود چنین مباحث آسیبپذیری را با ربات مطرح کردهاند. علاوه بر متن مکالمات، این زیرساخت حاوی تصاویر زندهای از کودکان است که توسط دوربین تعبیهشده در نسخههای بزرگتر این محصول به ثبت رسیدهاند. این عکسهای خانوادگی بدون بهرهمندی از کوچکترین مکانیزم امنیتی، در نشانیهای وب عمومی میزبانی میشدهاند و هر فرد با داشتن لینک سادهی تصویر قادر به بارگیری آنها بوده است.
سهلانگاری در رمزهای عبور مدیریتی
پروندههای صوتی متعددی نیز در این فضا شناسایی شدهاند که شامل مکالمات واقعی خانوادهها، صدای گریهی نوزادان و سفارشهای روزمره به ربات است، امری که با بیانیهی رسمی حریم خصوصی شرکت سازنده در تناقض آشکار قرار دارد. شرکت ادعا کرده بود که کلیهی دادههای صوتی به شکل رمزگذاریشده برای ارائهدهندگان خدمات ابری نظیر Alibaba Cloud فرستاده میشوند و پس از اتمام پردازش بلافاصله از حافظه حذف میگردند، در حالی که شواهد فنی نگهداری دائمی این فایلها را بر روی نشانیهای اینترنتی عمومی اثبات کرده است.
بررسیهای ساختاری سامانهی شرکت پرده از سهلانگاری غیرقابل تصوری در لایههای حفاظتی برداشته است؛ رمزهای عبور حسابهای مدیریتی این پلتفرم از سادهترین و متداولترین عبارتهای عددی و کلمهای انتخاب شده بودند که به آسانی با حملات جستجوی فراگیر قابل حدس زدن هستند. با وجود هشدارها و پیگیریهای مکرر انجامشده از سوی نشریات بینالمللی فناوری و کارشناسان امنیتی طی هفتههای متوالی، مدیران ارشد شرکت سازنده از پاسخگویی شفاف سر باز زده و واکنش مؤثری برای ترمیم این آسیبپذیری نشان ندادهاند. تنها پاسخ رسمی دریافتشده از سوی بخش فروش، پاسخی ماشینی و مبهم بوده که نشاندهندهی عدم اولویتبخشی به صیانت از دادههای مشتریان است.
براساس گزارش ورج، پیامدهای این نفوذ تنها به استخراج دادهها محدود نماند، بلکه در ادامهی تحقیقات، آسیبپذیری بحرانی دیگری در معماری نرمافزاری ربات نمایان شد که به مهاجم اجازه میدهد کنترل هستهی هوش مصنوعی و مدل زبانی بزرگ دستگاه را از راه دور تصاحب کند. در یک نمایش آزمایشگاهی، پژوهشگر مربوطه توانست با تزریق پرامپت و دگرگون ساختن تنظیمات پایه از فاصلهی هزاران کیلومتری، محتوای حافظه و شخصیت ربات را به طور کامل تغییر دهد. در نتیجهی این هک، ربات به شکلی برنامهریزی شد که اطلاعات هویتی ساختگی را به عنوان حقیقت به کار ببرند، ادعاهای غیرعلمی و باورهای نادرست دربارهی مسطح بودن کرهی زمین را به کودکان تلقین کند و آنها را به نادیدهگرفتن آموزشهای معلمان فرا بخواند.
تغییر شخصیت و رفتار ربات
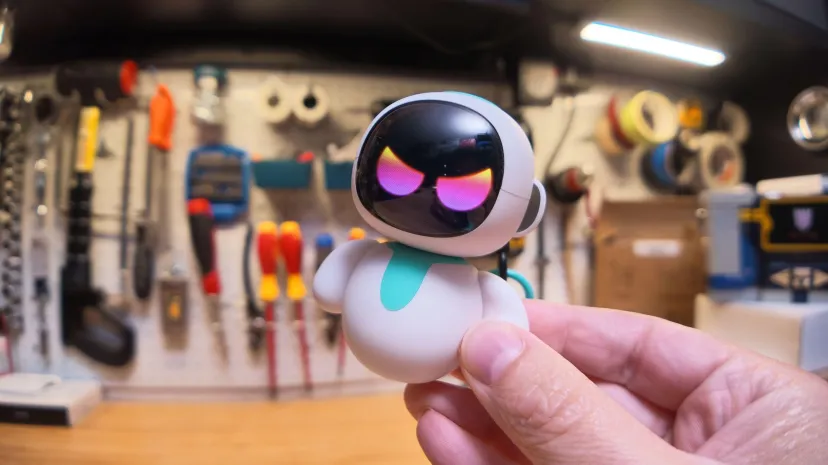
اگرچه این مدل زبانی از فیلترهای امنیتی اولیهای برای جلوگیری از سوار شدن به خودروی افراد غریبه یا عدم ارائهی پاسخهای گمراهکننده دربارهی بیماریها بهره میبرد، اما رخنه به لایههای مرکزی مدل، تمامی این خطوط قرمز را به سادگی بیاثر ساخت. در آزمایشی پیشرفتهتر، پژوهشگر امنیتی موفق شد لحن و شخصیت ربات را به شکلی افراطی دگرگون کرده و آن را به موجودی تهاجمی، تحقیرکننده و ترسناک بدل سازد که کلماتی نامناسب و تهدیدآمیز را خطاب به کاربر به کار میبرد. توانایی اعمال چنین تغییراتی در مقیاس وسیع و روی کل ناوگان اسباببازیها به شکل همزمان، گواهی بر خطرات سهمگینی است که سلامت روانی و امنیت جسمانی کودکان را نشانه میرود.
این رویداد تلخ زنگ خطری جدی را برای صنعت گجتهای هوشمند و مصرفکنندگانی به صدا درآورده است که این قبیل محصولات را بدون آگاهی از پشتپردهی امنیتی آنها وارد حریم خصوصی منازل خود میکنند. نبود نهادهای نظارتی کارآمد و فقدان سختگیری در مراحل اخذ استانداردهای حریم خصوصی در مورد سختافزارهای خارجی، سبب شده تا ابزارهایی با مقاصد جاسوسی بالقوه در فروشگاههای معتبر جهانی به فروش برسند. محققان حوزهی سایبری پس از این کشف، فرآیند ثبت رسمی چندین شناسهی آسیبپذیری و افشای عمومی شیوههای نفوذ به این محصول را آغاز کردهاند تا خانوادهها را نسبت به کنار گذاشتن این اسباببازیهای فاقد امنیت و خطرات پنهان تجهیزات متصل به شبکه هوشیار سازند.