
فهرست مطالب
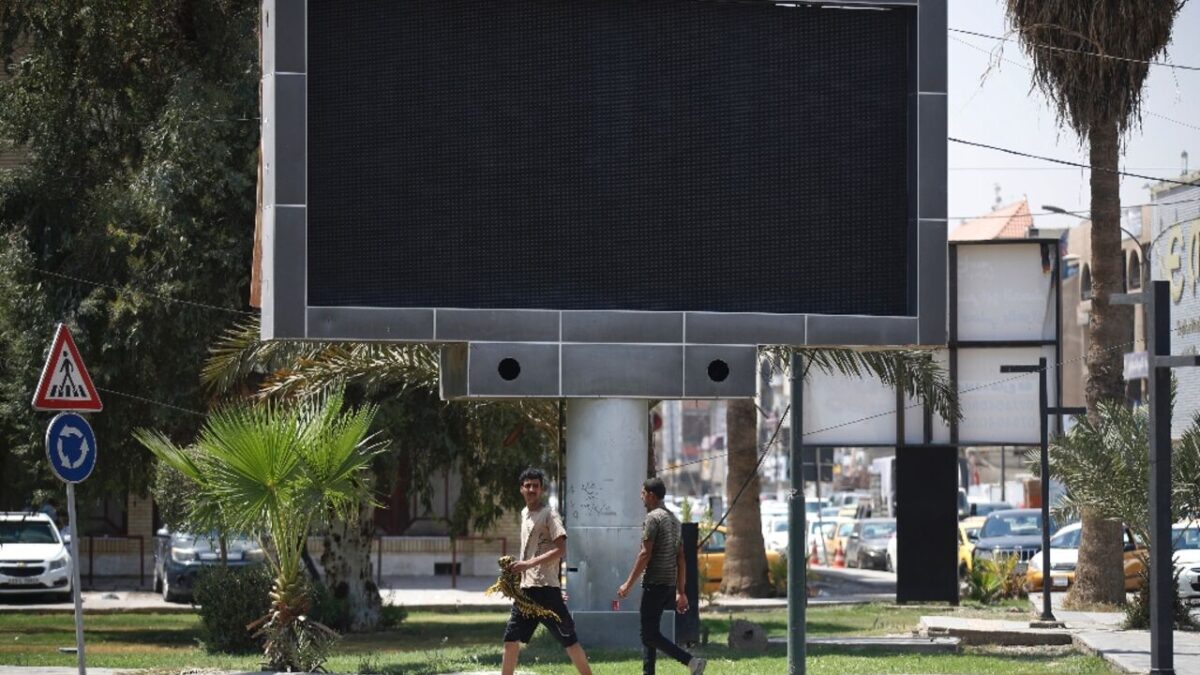
گروهی از هکرها با سوءاستفاده از یک آسیبپذیری در نرمافزار مدیریت بیلبوردهای دیجیتال، نمایشگرهای LED را در چند کشور از جمله مصر، مالزی و برزیل هک کردند.
به گزارش سرویس امنیت سایبری تکناک، همچنین گزارشهایی از وقوع حوادث مشابه در عراق و چین منتشر شد. پس از این اتفاقها، گروهی در تلگرام مسئولیت عملیات سایبری هک بیلبوردهای دیجیتال را پذیرفت و با لحنی تمسخرآمیز مدعی شد اجرای آن بهاندازهای ساده بوده که «هر کسی با دو سلول مغزی» نیز از عهده آن برمیآمده است.
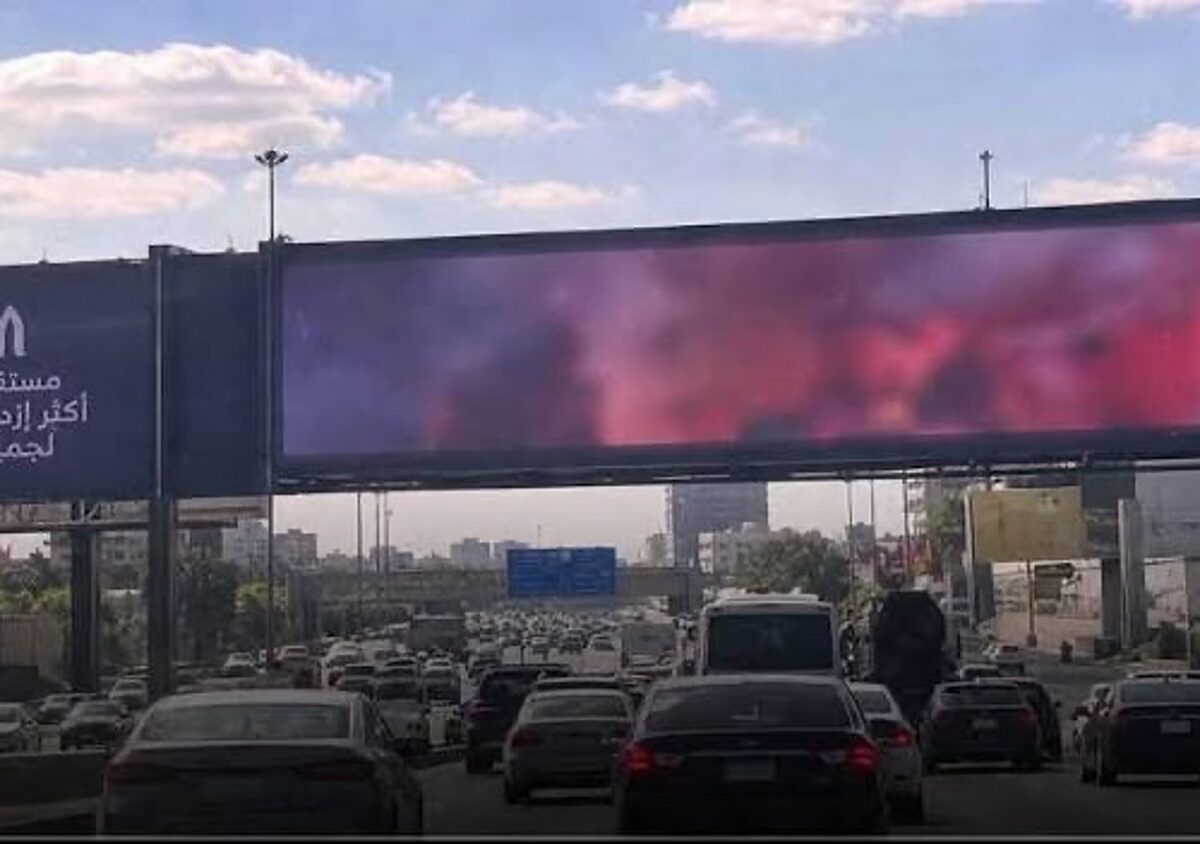
مهمترین مورد تاییدشده در مصر، به هک یک بیلبورد الکترونیکی بزرگ در محور ۲۶ ژوئیه شهر جیزه مربوط میشود. این بزرگراه یکی از پرترددترین مسیرهای ارتباطی قاهره با حومه غربی آن است. براساس گزارش CNN، پس از پخش ویدیوهای مستهجن از این نمایشگر، رانندگان خودروهای خود را متوقف کردند تا از این اتفاق فیلم بگیرند. روی تصاویر پخششده، شناسه تلگرامی LeakersGov@ درج شده بود.
بیشتر بخوانید: پلیمارکت بار دیگر قربانی حمله سایبری شد
وزارت کشور مصر اعلام کرد که بیلبورد مذکور به شرکت تبلیغاتی Al Arabia United تعلق دارد. این شرکت برای مدیریت پخش محتوا با یک شرکت بینالمللی نامشخص قرارداد بسته بود؛ شرکتی که وبسایت آن هدف حمله سایبری قرار گرفت و در پی آن، محتوای غیرمجاز بهطور همزمان در «چند کشور دیگر» نیز پخش شد. وزارت کشور مصر از آغاز روند پیگیریهای قانونی و توقف پخش محتوا توسط شرکت بینالمللی خبر داد.
شرکت Al Arabia United نیز در بیانیهای اعلام کرد که دسترسی غیرمجاز یک عامل ناشناس به یکی از نمایشگرهای خود را شناسایی کرده و برای جلوگیری از تداوم حادثه، آن را به صورت موقت از مدار خارج کرده است. همچنین این شرکت بیان کرد که بررسی ابعاد هک بیلبوردهای دیجیتال را با همکاری مقامهای مسئول آغاز کرده است.
از مصر تا چین
وبسایت The Cairo Report گزارش داده است که Al Arabia United یک سرمایهگذاری مشترک مصریسعودی است که در سال ۲۰۲۲ با مشارکت United Media Services، بازوی رسانهای سازمان اطلاعات عمومی مصر و شرکت بورسی Arabian Contracting Services Co عربستان تاسیس شد. سازمان اطلاعات عمومی مصر مالک یا کنترلکننده بیش از ۴۰ شرکت است. این سرمایهگذاری مشترک حدود ۱۹۲۶ بیلبورد تبلیغاتی را در اختیار دارد که ۲۳۹ مورد از آنها نمایشگرهای دیجیتال هستند. این تجهیزات در قاهره، جیزه، اسکندریه و منطقه ساحل شمالی فعالیت میکنند.
برای مطالعه بیشتر: انتشار بدافزار استخراج رمزارز با اپلیکیشنهای جعلی ChatGPT و Claude
در مالزی نیز شورای شهرداری Kluang تایید کرد که چند نمایشگر LED عمومی در شهر کلوانگ، واقع در ایالت جوهور، هدف حمله سایبری قرار گرفته است و محتوای مستهجن پخش کردهاند. این شورا برای جلوگیری از تکرار حادثه، تمام نمایشگرهای آسیبدیده را خاموش کرد.
براساس گزارش رسانه انگلیسیزبان The Star، پلیس تحقیقات خود را پس از ثبت شکایت مردی ۴۲ ساله آغاز کرد که تصاویر و ویدیوهای مربوط به این اتفاق را از طریق واتساپ دریافت کرده بود. در برزیل نیز یک پنل LED در خیابانی نزدیک بزرگراه BR-343 و در شهر کامپو مایور، واقع در ایالت پیاوی، محتوای مستهجن نمایش داد. ویدیویی که از این حادثه در شبکههای اجتماعی دستبهدست شد، مردی برهنه را در نزدیکی نمایشگر نشان میداد. یکی از شاهدان حاضر در محل با لحنی متعجب گفت: «این دیگر چه وضعی است؟ آن هم بهصورت زنده! تازه یک مرد برهنه خوشقیافه دیگر هم اینجاست. واقعا اوضاع کاملا بههمریخته است.»
شرکت Ferreira & Ferreira هک بیلبوردهای دیجیتال را تایید و بلافاصله تجهیزات را خاموش کرد. همچنین این شرکت با ثبت شکایت نزد پلیس، موضوع را به مراجع قانونی اطلاع داد و از شهروندان عذرخواهی کرد. گروهی که مسئولیت حمله سایبری را پذیرفته، مدعی شده که بیلبوردهای دیجیتال را در عراق و چین نیز هک کرده است. با وجود این، برخلاف حوادث مصر، مالزی و برزیل، شواهد مستقل و قابل اتکای کمتری برای تایید وقوع حمله در این دو کشور وجود دارد.
سازوکار نفوذ
گروه گرداننده کانال تلگرامی Leakers$ در گفتوگو با The Cairo Report اعلام کرد که برای هک بیلبوردهای دیجیتال، از یک آسیبپذیری در نرمافزار انتقال محتوا به نمایشگرهای LED سوءاستفاده کرده است. به گفته این گروه، مهاجمان بهجای هدف قرار دادن تکتک بیلبوردهای فیزیکی، زیرساخت نرمافزاری مشترکی را هدف گرفتند که وظیفه انتقال محتوا به این نمایشگرها را بر عهده دارد.
یکی از نمایندگان گروه توضیح داد که افرادی با نامهای مستعار Never، 19ylegal، CH و Nivex با استفاده از یک ابزار اسکن خودکار و تصادفی، طی حدود دو ساعت هزاران سامانه آسیبپذیر را شناسایی کردند. به ادعای او، این سامانهها از طریق صفحات وب و رابطهای کاربری در دسترس بودند که فاقد ابتداییترین سازوکارهای امنیتی بودند. این عضو گروه گفت: «این یک آسیبپذیری واقعی در نرمافزار مسئول انتقال محتوا به نمایشگرهای LED بود. پس از بهرهبرداری از آن، توانستیم به سامانههای نمایشگر در چند کشور دسترسی پیدا کنیم.»
حتما بخوانید: هکرها اطلاعات شخصی هزاران کارمند وزارت امنیت داخلی آمریکا را منتشر کردند
همچنین اعضای گروه تاکید کردند: «این عملیات بهاندازهای که بسیاری تصور میکنند پیچیده نبود.» آنها بیان کردند: «شرکتها برای ایجاد زیرساخت در کشورهای مختلف میلیونها دلار هزینه میکنند، اما نمایشگرهای LED و شبکههای تبلیغاتی خود را بدون ابتداییترین تدابیر حفاظتی به اینترنت متصل نگه میدارند.»
کانال Leakers$ روز جمعه با انتشار پیامی، موضع سیاسی خود را نیز مطرح کرد و نوشت: «مصر همچنان تحت دیکتاتوری قرار دارد. دولت با سرکوب قدرت خود را حفظ میکند، درحالیکه کشور برای پیشرفت تقلا میکند. سالها میگذرند، اما هیچچیز تغییر نمیکند و زندگی مردم بهبود نمییابد.»
این گروه مدعی است که هدف آن دریافت کمک مالی یا باجگیری نیست و فعالیت آن نیز در قالب حملات باجافزاری قرار نمیگیرد. به گفته اعضای کانال، آنها با افشای آسیبپذیریها میخواهند نشان دهند که «هر کسی میتواند کنترل نمایشگرهای سراسر کشور شما را به صورت زنده در دست بگیرد». همچنین این گروه معتقد است رسانههای جریان اصلی چنین حملاتی را بیش از حد پیچیده یا تحت حمایت دولتها توصیف میکنند، درحالیکه ریشه اصلی مشکل، ضعف امنیتی زیرساختهای تبلیغات دیجیتال است.
سابقه هک بیلبوردهای دیجیتال
هک بیلبوردهای دیجیتال اتفاق تازهای نیست و نمونههای مشابهی در سالهای گذشته نیز ثبت شدهاند. در سال ۲۰۲۲، یک بیلبورد دیجیتال در بریزبن استرالیا برای چند دقیقه محتوای مستهجن پخش کرد تا اینکه مسئولان آن را خاموش کردند. در سال ۲۰۱۶ نیز مردی در جاکارتای اندونزی پس از هک یک بیلبورد و پخش محتوای مستهجن ژاپنی با هدف شوخی، بازداشت شد. در اوت ۲۰۲۳، پس از پخش تصاویر مستهجن از یک نمایشگر در میدان عقبه بن نافع بغداد، مقامهای عراقی دستور خاموش کردن نمایشگرهای تبلیغاتی الکترونیکی در سراسر شهر را صادر کردند. در ادامه، یک تکنسین بازداشت شد که اعتراف کرد به دلیل اختلاف مالی با شرکت ادارهکننده نمایشگرها دست به این اقدام زده است.
در نمونهای دیگر که به سال ۲۰۱۹ بازمیگردد، پژوهشگر امنیتی Drew Green توانست به یک سامانه تبلیغات دیجیتال متصل به اینترنت نفوذ کند. او پس از کشف رمز عبور پیشفرض مدیر سامانه که هرگز تغییر نکرده بود، به رابط مدیریتی تحت وب دسترسی پیدا کرد و سپس چند آسیبپذیری دیگر را به یکدیگر زنجیر کرد. این نقصها در مجموع میتوانستند امکان نمایش هر محتوای دلخواهی را روی نمایشگر فراهم کنند. استفاده از رمزهای عبور پیشفرض و تغییرنیافته بارها در حوادث امنیتی مربوط به بیلبوردهای دیجیتال تکرار شده است. این مشکل بهاندازهای جدی است که انجمن تبلیغات محیطی آمریکا در دستورالعمل امنیت بیلبوردهای دیجیتال سال ۲۰۲۴ خود هشدار داده است: «به رمزهای عبور پیشفرض ارائهشده از سوی سازندگان نمایشگرها اعتماد نکنید.»