فهرست مطالب
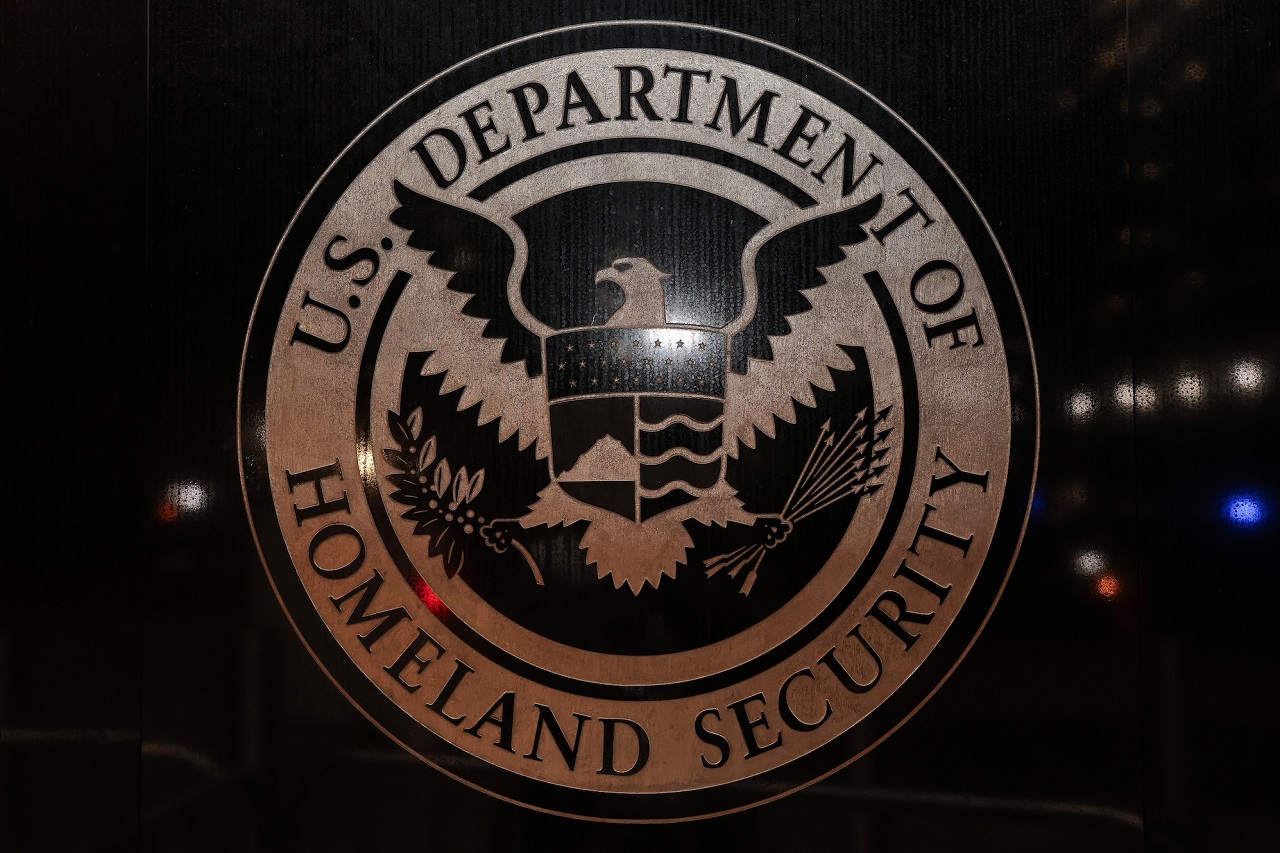
اطلاعات هویتی و شخصی بیش از ۴۰ هزار کارمند وزارت امنیت داخلی آمریکا در اینترنت منتشر شده است.
به گزارش سرویس امنیت سایبری تکناک، این اتفاق پس از آن رخ داد که یک هکر در جریان نفوذی که اوایل سال جاری میلادی به این وزارتخانه انجام شد و پیشتر گزارش نشده بود، حجم گستردهای از دادههای آن را به سرقت برد.
دادههای افشاشده شامل نام، عنوان شغلی و اطلاعات تماس سازمانی کارکنان، از جمله نشانی ایمیل، شماره تلفن همراه و محل استقرار دفتر آنها است. در میان افراد آسیبدیده، ماموران مرزی و مهاجرتی، متخصصان امنیت سایبری و مقامهای ارشد وزارتخانه نیز حضور دارند.
بیشتر بخوانید: عملیات مخفی فناوری اطلاعات کره شمالی با لپتاپهای آمریکایی لو رفت
جزئیات سرقت اطلاعات از وزارت امنیت داخلی آمریکا
هکری که با نام مستعار «دپارتمان صلح» فعالیت میکند، مدعی است دادهها را از سامانه ورود یکپارچه اوکتا استخراج کرده است. وزارت امنیت داخلی از این سامانه برای فراهم کردن دسترسی کارکنان و پیمانکاران نهادهای زیرمجموعه خود به شبکه مرکزی استفاده میکند. این سامانه علاوه بر اطلاعات ورود، سوابق فناوری اطلاعات مرتبط با حسابهای کاربری را نیز نگهداری میکند؛ سوابقی که جزئیات دسترسی هر کارمند به سامانهها و اپلیکیشنهای داخلی را در بر میگیرد.
حدود ۲۱ هزار رکورد، یعنی بیش از نیمی از دادههای افشاشده، به کارکنان اداره گمرک و حفاظت مرزی آمریکا (CBP) تعلق دارد؛ نهادی که مسئولیت فعالیتهای مرزی در فرودگاهها و دیگر مبادی ورودی این کشور را بر عهده دارد. حدود ۱۰ هزار رکورد دیگر به کارکنان اداره مهاجرت و گمرک آمریکا (ICE) و واحد تحقیقات امنیت داخلی آن (HSI) مربوط میشود. اطلاعات نزدیک به هزار کارمند آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) نیز در میان دادههای سرقتشده دیده میشود.
بخش دیگری از اطلاعات به هزاران کارمند ستاد مرکزی وزارتخانه و سایر نهادهای وابسته، از جمله اداره شهروندی و مهاجرت آمریکا و سرویس حفاظت فدرال مربوط است.
هکر در یادداشتی که همراه دادهها منتشر شده است، نوشت: «آنها اطلاعات ما را دارند، پس منصفانه است که ما هم اطلاعات آنها را داشته باشیم.»
این رخداد جدیدترین مورد از رشته حملات و نشتهای اطلاعاتی علیه دولت آمریکا در ماههای اخیر است. در حملات پیشین، سوابق پرسنلی هزاران مامور FBI و اطلاعات شخصی میلیونها نیروی نظامی فعلی و سابق از واحد منابع انسانی پنتاگون به سرقت رفته بود. این دومین رخداد امنیتی مرتبط با وزارت امنیت داخلی آمریکا در سال جاری میلادی نیز به حساب میآید. همین هکر پیشتر مدعی شده بود که هزاران قرارداد میان این وزارتخانه و شرکتهای بخش خصوصی، از جمله پیمانکاران دفاعی و فروشندگان تجهیزات نظارتی را سرقت کرده است.
برای مطالعه بیشتر: رهبر گروه هکری KillSec به دام افتاد
مجموعه دادههای تازه افشاشده که اصالت دارند، نمایی کمسابقه اما ناقص از ساختار و دامنه فعالیتهای وزارت امنیت داخلی آمریکا ارائه میکنند. عملکرد این وزارتخانه در زمینه اخراج مهاجران، بازداشتهای خودسرانه و کشته شدن شهروندان آمریکایی در دوره مدیریت کنونی، به یکی از محورهای مهم توجه رایدهندگان در آستانه انتخابات میاندورهای پیشروی آمریکا تبدیل شده است.
اطلاعات سرقتشده ابتدا به دست مایا آرسون کرایمیو، روزنامهنگار و هکر رسید. او سپس نسخهای از دادهها را در اختیار DDoSecrets قرار داد؛ مجموعهای غیرانتفاعی که پایگاه دادههای افشاشده را در مواردی که انتشار آنها در راستای منافع عمومی باشد، میزبانی میکند.
زمانثبتشده در سوابق نشان میدهد هزاران رکورد فهرست کارکنان احتمالا در اواسط ماه آگوست از سامانه استخراج شدهاند. شمار رکوردهای افشاشده با حدود یکپنجم نیروی انسانی وزارت امنیت داخلی برابری میکند؛ وزارتخانهای که تقریبا ۲۲۰ هزار کارمند دارد. هنوز مشخص نیست آسیبپذیری مورد استفاده در این حمله برطرف شده یا وزارت امنیت داخلی از سرقت دادهها اطلاع داشته است.
سخنگوی این وزارتخانه پس از انتشار گزارش گفت: «وزارت امنیت داخلی از احتمال وقوع یک رخداد امنیتی آگاه است و برای رسیدگی سریع و موثر به آن، اقدامات لازم را دنبال میکند. ما همه تهدیدهای امنیتی علیه کارکنان و ماموران خود را جدی میگیریم و برای اطمینان از حفاظت مناسب از آنها تلاش خواهیم کرد. با انتشار اطلاعات بیشتر، افکار عمومی را در جریان قرار میدهیم.» اوکتا نیز در واکنش به این گزارش اعلام کرد که از موضوع آگاه است. سخنگوی این شرکت گفت: «اوکتا امن است و هیچ شواهدی نداریم که نشان دهد دادهها یا سامانههای ما به خطر افتادهاند.»
دسترسی هزاران مامور ICE به خدمات رواندرمانی
دادههای افشاشده علاوه بر آشکار کردن اطلاعات هویتی ماموران و افسران، جزئیات تازهای از فناوریهای نظارتی و ابزارهای امنیت سایبری در دسترس کارکنان وزارت امنیت داخلی آمریکا ارائه میکنند. این افشاگری در شرایطی رخ داده است که منتقدان خواستار بررسی نقش شرکتهای فناوری در تامین مالی یا ارائه ابزارهای مورد استفاده اداره مهاجرت و گمرک آمریکا (ICE) شدهاند.
این مجموعه داده، عضویت کارکنان در گروههای کاربری دایرکتوری فعال وزارتخانه را نیز مشخص میکند. دایرکتوری فعال، سامانهای برای مدیریت دسترسی به ابزارها و خدمات داخلی، همچنین محصولات شرکتهای ثالثی است که کارکنان برای انجام وظایف شغلی خود از آنها استفاده میکنند. بخش عمده کارکنان ثبتشده در این مجموعه عضو گروهی بودهاند که به مایکروسافت ۳۶۵ دسترسی دارد؛ سرویس ابری که ایمیلها و فایلهای وزارتخانه را میزبانی میکند. گروههای مرتبط با دسترسی به ادوبی آکروبات، سیتریکس و دیگر نرمافزارهای متداول اداری نیز در دادهها مشاهده میشوند.
بر اساس این اطلاعات، حدود ۴۵۰۰ کاربر، از جمله ماموران ICE و افسران مسئول اجرای اخراج مهاجران، در گروهی با عنوان “Headspace_users” عضویت دارند. هداسپیس، ارائهدهنده خدمات سلامت روان و رواندرمانی آنلاین، پیشتر قرارداد فدرالی به ارزش ۸۲ هزار و ۵۰۰ دلار با ICE داشت که در سال ۲۰۲۳ به پایان رسید. هدف این قرارداد تامین «نرمافزار سلامت روان مورد نیاز کارکنان ERO» عنوان شده بود؛ ERO واحد عملیات اجرایی اخراج مهاجران در ICE است. سخنگوی هداسپیس اعلام کرد که این شرکت از سال ۲۰۲۳ هیچ خدماتی به وزارت امنیت داخلی یا ICE ارائه نکرده است.
دهها گروه کاربری دیگر به پنلینک، شرکت فعال در حوزه نظارت دیجیتال اشاره دارند. این شرکت محصولاتی عرضه میکند که به ادعای آن، قابلیت ردیابی دادههای مکانی صدها میلیون دستگاه تلفن همراه را دارند. پنلینک چندین سال است که با ICE قرارداد دارد. شمار اعضای گروههای مرتبط با این شرکت از چند کاربر در دفاتر محلی وزارت امنیت داخلی در نقاط مختلف آمریکا تا بیش از ۲۰۰۰ کاربر در واحد تحقیقات امنیت داخلی ICE در سراسر کشور متغیر است. یکی از گروهها به Penlink PLX مربوط میشود. پنلینک بیان کرد که این ابزار برای گردآوری و تحلیل «اطلاعات لحظهای» حاصل از تماسهای تلفنی، پیامکها، فعالیتهای وب و شبکههای اجتماعی طراحی شده است.
برای مطالعه بیشتر: هکر مشهور شاینیهانترز در اردن بازداشت شد
در یکی دیگر از گروههای کاربری، بیش از ۲۰۰ کاربر از اداره گمرک و حفاظت مرزی آمریکا دیده میشوند که با اپلیکیشن تشخیص چهره Mobile Fortify ارتباط دارند. ماموران CBP و ICE از این اپلیکیشن برای شناسایی افراد و تایید اطلاعات هویتی و وضعیت مهاجرتی آنها استفاده میکنند.
همچنین دادهها از وجود چندین کارمند، از جمله مقامهای ارشد وزارت امنیت داخلی در گروههای مرتبط با دسترسی به چتجیپیتی حکایت دارند. علاوه بر این، گروههایی مرتبط با تحقیقات درباره گروههای هکری تحت حمایت چین، با نامهای Salt Typhoon و Volt Typhoon، در این مجموعه دیده میشوند.
پژوهشگران و مدافعان دسترسی عمومی به اطلاعات معتقد هستند دادههای افشاشده میتواند سرنخهای مهمی برای تحقیق درباره اتهامهای مربوط به سوءاستفادههای دولت ترامپ فراهم کند. یکی از کاربردهای احتمالی این اطلاعات، شناسایی نشانی ایمیل ماموران برای ثبت درخواست دریافت اسناد دولتی بر اساس قانون آزادی اطلاعات آمریکا است.
رایان شاپیرو، مدیر اجرایی سازمان غیرانتفاعی شفافیت “Property of the People” گفت: «نشانیهای ایمیل و شماره تلفنها ابزارهایی ضروری برای پژوهشگران قانون آزادی اطلاعات هستند. این اطلاعات اغلب تعیین میکنند که یک درخواست مبهم برای دریافت اسناد، با مانعتراشی متوقف شود یا به نتیجه برسد.» او تصریح کرد: «با توجه به بیاعتنایی دولت ترامپ حتی به ابتداییترین الزامات شفافیت، نیاز به چنین ابزارهایی فوریت دارد.» اما بست، روزنامهنگار و از بنیانگذاران DDoSecrets نیز تاکید کرد که دادههای افشاشده وزارت امنیت داخلی میتواند «محرکی برای تحقیقات باشد و توان روزنامهنگاران، تحقیقات کنگره، پیگیریهای حقوقی، اقدامات اجتماعی و درخواستهای مبتنی بر قانون آزادی اطلاعات را افزایش دهد.»