فهرست مطالب
حمله سایبری گسترده به پلتفرم Optimizely باعث انتشار کدهای مخرب در وبسایت ۱۷۸ سازمان بزرگ جهان شد که این کدها برای سرقت رمزارز، اطلاعات کارتهای بانکی و دادههای کاربران طراحی شده بودند.
به گزارش سرویس امنیت سایبری تکناک، پژوهشگران امنیت سایبری از شناسایی حملهای گسترده به زنجیره تأمین نرمافزار خبر دادهاند که وبسایت شرکتها و سازمانهای بزرگی مانند: لجر، بیبیسی، زوم، سیلزفورس، ایکیا و سیانان را تحت تأثیر قرار داده است.
این حمله روز دوشنبه ۱۶ نوامبر ۲۰۲۶ شناسایی شد و پژوهشگران امنیتی نام OPTIMJACK را برای آن به کار بردهاند. بررسیها نشان میدهد که مهاجمان بهجای نفوذ مستقیم به زیرساخت هر وبسایت، از یک سرویس مشترک استفاده کردهاند که صدها شرکت برای مدیریت و بهینهسازی صفحات اینترنتی خود به آن وابسته هستند.
شرکت امنیتی Report URI به مدیریت اسکات هلم اعلام کرد که پس از بررسی ۱۶۱۱ فایل جاوا اسکریپت متعلق به پلتفرم Optimizely، تعداد ۱۸۸ فایل آلوده را شناسایی کرده است. این فایلها در وبسایتهای متعلق به ۱۷۸ سازمان مختلف استفاده میشدند. پژوهشگران احتمال میدهند تعداد واقعی وبسایتهای آسیبدیده بیشتر از موارد شناساییشده باشد.
بیشتر بخوانید: حمله سایبری به یکی از بزرگترین فروشگاههای زنجیرهای استرالیا
چگونگی نفوذ مهاجمان به وبسایت شرکتهای بزرگ
پلتفرم Optimizely یکی از سرویسهای شناختهشده برای آزمایش، شخصیسازی و بهینهسازی تجربه کاربران در وبسایتها است. شرکتها با استفاده از این پلتفرم میتوانند طراحی صفحات، محتوای نمایشی و عملکرد بخشهای مختلف وبسایت خود را آزمایش کنند.
این سرویس برای اجرای قابلیتهای خود از فایلهای جاوا اسکریپت استفاده میکند که هنگام بازدید کاربران در مرورگر آنها بارگذاری میشوند. مهاجمان با سوءاستفاده از یک آسیبپذیری در فرایند ثبتنام حسابهای کاربری بخش Experimentation توانستند کدهای مخرب را به پروژههای برخی مشتریان اضافه کنند.
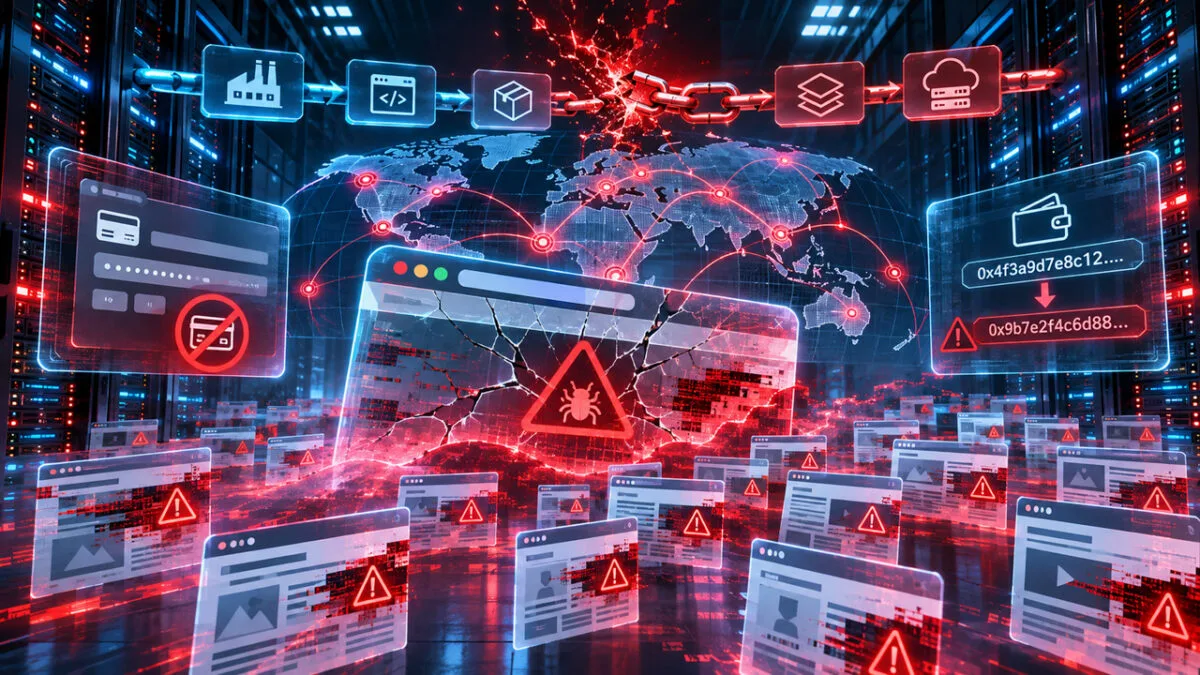
در نتیجه، وبسایتهای آلوده بدون اطلاع مدیران خود، کدهای مهاجمان را از طریق زیرساخت معتبر Optimizely به مرورگر بازدیدکنندگان منتقل کردند. این روش نوعی حمله زنجیره تأمین محسوب میشود که در آن نفوذ به یک سرویس مشترک، امنیت تعداد زیادی از مشتریان آن را به خطر میاندازد.
پژوهشگران اعلام کردند که فایلهای آلوده یک اسکریپت مخرب به نام track.js را از دامنهای تحت کنترل مهاجمان بارگذاری میکردند. برخی نسخههای این کد نیز از روش رمزگذاری Base64 برای پنهانکردن نشانی سرور استفاده میکردند. در نسخهای دیگر، کد مخرب مستقیما در فایل اصلی قرار گرفته بود تا حتی در صورت مسدود شدن سرور مهاجمان نیز قابلیت اجرا داشته باشد.
بررسیهای مستقل رسانه BleepingComputer و شرکت StepSecurity نشان میدهد که وبسایتهای زوم، سیلزفورس، گیتلب، بیبیسی، فاکس نیوز، سیانان و شرکتهای هواپیمایی مانند ایرفرانس و KLM از جمله موارد تحت تأثیر این حمله بودهاند. نام شرکتهای HSBC، ایکیا، لجر و Equifax نیز در فهرست سازمانهای آسیبدیده دیده میشود.
بیشتر بخوانید: هشدار گوگل درباره افزایش حملات سایبری خودکار با هوش مصنوعی
حمله سایبری به کاربران آیفون و آیپد
بدافزار OPTIMJACK چند قابلیت مخرب داشت که میتوانستند اطلاعات مالی و امنیتی کاربران را به خطر بیندازند. یکی از مهمترین قابلیتها، جایگزینی آدرس کیفپول رمزارز بود.
این بدافزار میتوانست آدرسهای مربوط به رمزارزهایی مانند: بیتکوین، اتریوم، سولانا، ترون و دوجکوین را شناسایی کند. سپس آدرس اصلی را با آدرس کیفپول متعلق به مهاجمان جایگزین میکرد. در چنین شرایطی، کاربر ممکن بود بدون اطلاع از تغییر آدرس، دارایی دیجیتال خود را برای مهاجمان ارسال کند.
قابلیت دیگر بدافزار، سرقت اطلاعات کارتهای بانکی بود. کد مخرب میتوانست شماره کارت، تاریخ انقضا و کد امنیتی واردشده در برخی فرمهای پرداخت اینترنتی را جمعآوری کند و به سرور مهاجمان انتقال دهد.
البته پژوهشگران تأکید کردند که اطلاعات واردشده در فرمهای پرداخت محافظتشده و مستقل، مانند برخی فرمهای سرویسهای Stripe و Adyen، از دسترس این کد خارج بوده است.
همچنین بدافزار، قابلیت جمعآوری کوکیهای قابل دسترسی مرورگر، نشانی صفحات و تصاویر ثبتشده از محتوای صفحه را داشت. این اطلاعات میتوانستند برای شناسایی فعالیتهای کاربران و اجرای حملات بعدی مورد استفاده قرار گیرند.
یکی دیگر از یافتههای مهم، شناسایی کدهایی برای هدف قرار دادن دستگاههای مجهز به سیستمعامل iOS بود. پژوهشگران Report URI اعلام کردند که مهاجمان از ابزارهای بهرهبرداری Coruna و DarkSword برای حمله به نسخههای آسیبپذیر iOS استفاده کردهاند. با وجود این، شواهد منتشرشده تاکنون تعداد دستگاههایی را که واقعا هک شدهاند، مشخص نمیکند.
بررسی تراکنشهای بلاکچین نشان میدهد که کیفپولهای مرتبط با مهاجمان تا شامگاه ۱۶ نوامبر حدود ۷۰۴۰ دلار رمزارز دریافت کرده بودند. با توجه به سابقه فعالیت برخی کیفپولها، تمام این مبلغ را نمیتوان با قطعیت به قربانیان حمله اخیر نسبت داد. همچنین میزان اطلاعات بانکی سرقتشده هنوز مشخص نیست.
شرکت Optimizely وقوع حادثه را تأیید و اعلام کرده است که مسیر آسیبپذیر را مسدود و اصلاحیه امنیتی را اعمال کرده است. همچنین این شرکت کدهای تزریقشده را حذف کرده، نشستهای فعال را پایان داده و توکنهای دسترسی حسابهای تحت تأثیر را باطل کرده است.
بر اساس بررسی Report URI، تا ساعت ۲۱:۵۲ به وقت جهانی در روز ۱۶ نوامبر، تنها یکی از ۱۸۸ فایل شناساییشده همچنان حاوی کد مخرب بود. با وجود پاکسازی گسترده، تعداد دقیق کاربرانی که اطلاعات آنها در جریان حمله سایبری افشا شده است، هنوز مشخص نیست.
بیشتر بخوانید: هشدار FBI درباره موج جهانی حملات سایبری با کمک هوش مصنوعی