طبق هشدار امنیتی گوگل برای کاربران جیمیل، استفاده از Passkey و ابزارهای امنیتی پیشرفته بهترین راه برای مقابله با حملات سایبری جدید است.
به گزارش تکناک، گوگل در تازهترین هشدار امنیتی خود تأیید کرده است که هکرها موفق شدهاند به حسابهای جیمیل دسترسی پیدا کنند و رمزهای عبور بهخطرافتاده عامل اصلی بسیاری از این نفوذها بوده است. این شرکت اعلام کرده است که برای جلوگیری از تهدیدهای جدید، بیشتر کاربران جیمیل باید رمزعبورهای خود را تغییر دهند.
پساز هک پایگاه داده Salesforce متعلق به گوگل، شایعاتی منتشر شد مبنیبر اینکه تمامی ۲/۵ میلیارد کاربر جیمیل درمعرض خطر هستند. بااینحال، گوگل تصریح کرده است که دادههای مربوط به گوگل کلود و جیمیل در این حمله آسیب ندیدهاند. باوجوداین، رسانهها همچنان درباره افزایش تهدیدات سایبری هشدار میدهند.
فوربز مینویسد که همزمان گزارشهایی منتشر شده است مبنیبر اینکه کلاهبرداران با جعل هویت کارکنان پشتیبانی گوگل، ازطریق ایمیل و تماس تلفنی بهدنبال فریب کاربران هستند. گوگل پیشاز این نیز از کاربران خواسته بود تا امنیت حسابهای خود را ارتقا دهند. این شرکت تأکید کرده است که استفاده از احراز هویت دومرحلهای (غیر از SMS) و بهویژه افزودن Passkey به حسابها، گامی ضروری برای محافظت از کاربران در برابر حملات است.
بااینحال، بیشتر کاربران همچنان فقط به رمزعبور و شکل ابتدایی احراز هویت دومرحلهای متکی هستند. همین امر موجب شده است تا صفحات جعلی ورود بتوانند بهراحتی رمزهای عبور را سرقت کنند و حتی برخی اوقات کدهای امنیتی را نیز دور بزنند.
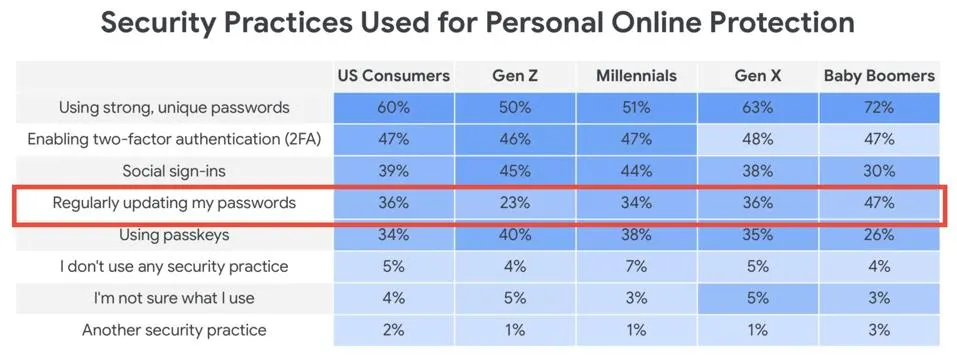
طبق اعلام گوگل، تنها ۳۶ درصد از کاربران بهطور منظم رمزهای عبور خود را تغییر میدهند. این درحالی است که رمزهای تکراری و ضعیف، یکی از ضعفهای امنیتی اصلی حسابها محسوب میشود. کارشناسان توصیه میکنند که کاربران در سریعترین زمان ممکن رمزعبور خود را تغییر دهند و برای این کار از Password Manager مستقل استفاده کنند. همچنین، به کاربران هشدار داده شده است که احراز هویت دومرحلهای خود را به اپلیکیشنهای Authenticator تغییر دهند.
گوگل تأکید کرده است که استفاده از Passkey باید به عادتd ثابت تبدیل شود و هرگونه درخواست برای وارد کردن رمز عبور در دستگاهی که Passkey دارد، نشانه حمله احتمالی است. همچنین، این شرکت هشدار داده است تا کاربران هرگز نباید ازطریق لینکهای ارسالشده در ایمیل وارد حساب خود شوند؛ حتی اگر این لینکها را ظاهراً گوگل ارسال کرده باشد.
طبق گزارش PC World، اگرچه رمزهای عبور کاربران فاش نشدهاند، اطلاعات عمومی همچون نام مشتریان و شرکتها در جریان این حمله افشا شده است. این موضوع احتمال سوءاستفاده هکرها ازطریق حملات فیشینگ را افزایش میدهد. برخی کاربران ردیت نیز گزارش دادهاند که تماسهای از افرادی با ادعای کارمند گوگل دریافت کردهاند که آنها را از وجود نقض امنیتی مطلع کردهاند.
کارشناسان امنیت سایبری تأکید میکنند که کاربران فقط با رعایت چند اصل ساده میتوانند از خطرهای در امان بمانند: پاسخندادن به ایمیلهای مشکوک و واردنشدن ازطریق لینکهای ناشناس و بررسی وضعیت امنیتی حساب ازطریق بخش Security — Review Security Activity در تنظیمات حساب گوگل.
این هشدارها درحالی صادر شده است که موج جدید حملات سایبری کاربران جیمیل را بهطور مستقیم هدف قرار داده است و باردیگر اهمیت استفاده از رمزهای عبور قوی و ابزارهای امنیتی پیشرفته را یادآوری میکند.