
فهرست مطالب
نوبیتکس، بزرگترین صرافی رمزارزی کشور هدف یک حمله گسترده سایبری قرار گرفت که گروه هکری «گنجشک درنده» مسئولیت این حمله را بر عهده گرفته است.
به گزارش تکناک، طی این حمله حدود ۸۲ میلیون دلار از کیف پولهای دیجیتال این پلتفرم به سرقت رفته است.
این گروه هکری که به اسرائیل نسبت داده میشود، در شبکه اجتماعی ایکس (X) ضمن اعلام این نفوذ هشدار داد که در عرض ۲۴ ساعت کد منبع و اسناد داخلی صرافی را منتشر خواهد کرد. آنها برای جابهجایی داراییهای سرقتشده، از آدرسهایی با محتوای ضدایرانی استفاده کردند و وجوه را از طریق چند شبکه بلاکچینی انتقال دادند.
زک ایکسبیتی (ZachXBT)، تحلیلگر بلاکچین، نخستین بار تراکنشهای مشکوک را شناسایی کرد و پیگیری وجوهی به ارزش ۸۱/۷ میلیون دلار را در شبکههای ترون، بیت کوین، دوج کوین و شبکههای سازگار با اتریوم آغاز کرد. آدرسهایی مانند: «TKFuckiRGCTerroristsNoBiTEXy2r7mNX» در ترون و «0xffFFfFFffFFffFfFffFFfFfFFFFDead» در اتریوم، بخشی از مسیر انتقال این داراییها بودهاند.
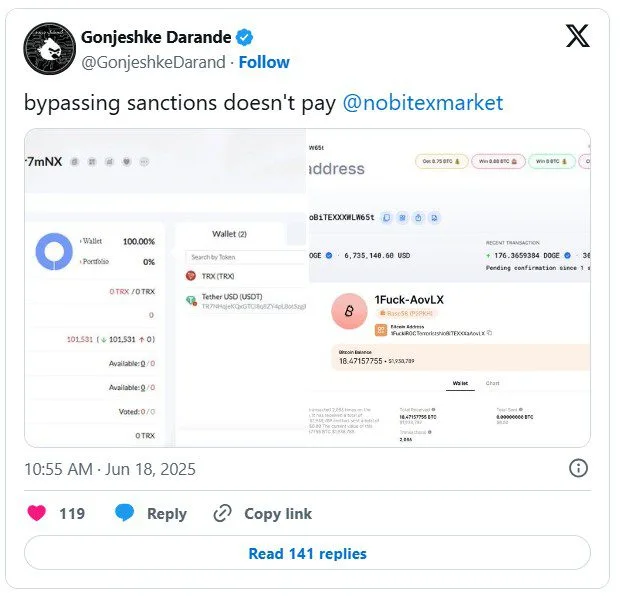
به گفته هکرها، ایران با استفاده از صرافیهای رمزارزی مانند نوبیتکس در پی این بوده است تا تحریمهای بینالمللی مرتبط با برنامه هستهای را دور بزند. بانک مرکزی ایران نیز مجوز فعالیت به چند صرافی داخلی داده است تا تجارت رمزارزی جایگزین نظام بانکی سنتی شود، که توسط تحریمهای غرب مسدود شده است.
واکنش صرافی نوبیتکس و تلاش برای مدیریت بحران
نوبیتکس در بیانیهای در شبکه ایکس، وقوع این حادثه امنیتی را تأیید و اعلام کرد که تیم فنی آن «نشانههایی از دسترسی غیرمجاز به بخشی از زیرساخت گزارشدهی و کیف پول گرم را شناسایی کرده است». در پی این شناسایی، کلیه فعالیتهای صرافی متوقف و وبسایت و اپلیکیشنهای آن غیرفعال شد تا بررسیهای دقیقتر صورت گیرد.
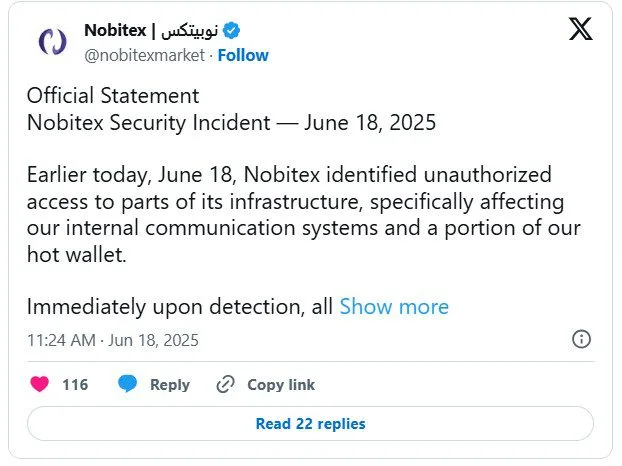
صرافی رمزارزی نوبیتکس تأکید کرد که «دارایی کاربران طبق استانداردهای ذخیرهسازی سرد، کاملاً امن است و این حادثه تنها بخش کوچکی از داراییهای کیف پول گرم را تحت تأثیر قرار داده است». همچنین این شرکت وعده داد که «همه خسارات از طریق صندوق بیمه و منابع داخلی نوبیتکس جبران خواهد شد.»
ابعاد امنیتی و زمینههای ژئوپلیتیکی
این حمله تنها یک روز پس از آن رخ داد که همین گروه هکری مسئولیت حمله سایبری به بانک سپه را پذیرفت. آن حمله باعث اختلال گسترده در خدمات بانکی و شبکههای خودپرداز در سراسر ایران شد و میلیونها نفر را از دسترسی به حسابهای آنها و دریافت حقوق دولتی محروم کرد.
این حمله در شرایطی رخ داده که تنشهای نظامی میان ایران و اسرائیل به طور چشمگیری افزایش یافته است. اسرائیل در هفته جاری چندین حمله به اهداف ایرانی انجام داده است که بزرگترین حمله به ایران از زمان جنگ ایران و عراق در دهه ۱۳۶۰ محسوب میشود. این دو کشور از آن زمان وارد سلسلهای از حملات موشکی متقابل شدهاند، که صدها کشته به جا گذاشته است.
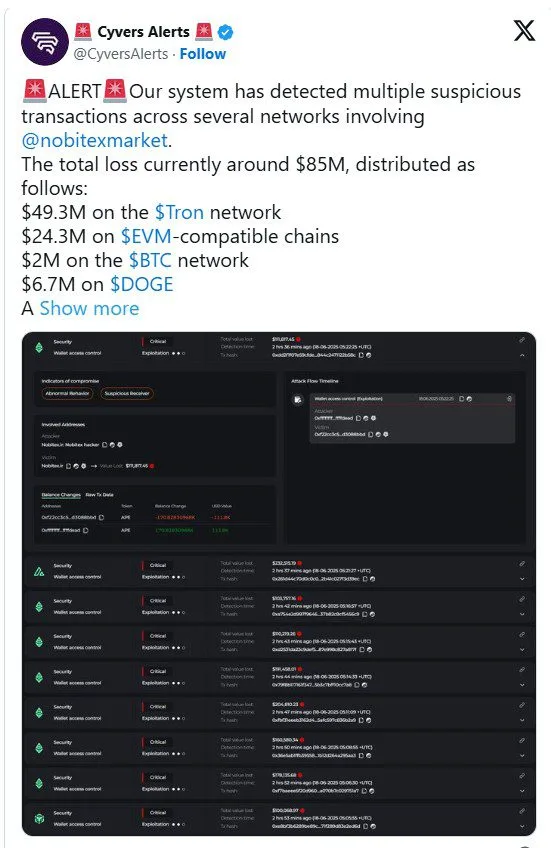
به گفته کارشناسان امنیت سایبری، حمله به نوبیتکس به دلیل ضعف در کنترلهای دسترسی داخلی و نفوذ به سیستمهای صرافی در شبکههای مختلف بلاکچین رخ داده است. با وجود سرقت عظیم، شرکت امنیتی سایورس اعلام کرده است که داراییهای دزدیدهشده هنوز منتقل یا به رمزارزهای دیگر تبدیل نشدهاند.
این شرکت اعلام کرد: «سیستم ما چندین تراکنش مشکوک را در شبکههای مختلف شناسایی کرده است.»
این حادثه، فهرست روبهرشد حملات به صرافیهای رمزارزی در سال ۲۰۲۵ را گسترش میدهد. طبق اعلام شرکت امنیت بلاکچین CertiK، تا کنون بیش از ۲/۱ میلیارد دلار دارایی دیجیتال در سال جاری به سرقت رفته است. با وجود این، حمله به نوبیتکس بهدلیل انگیزههای ژئوپلیتیکی آن نسبت به حملات صرفاً مالی، از اهمیت خاصی برخوردار است.