فهرست مطالب
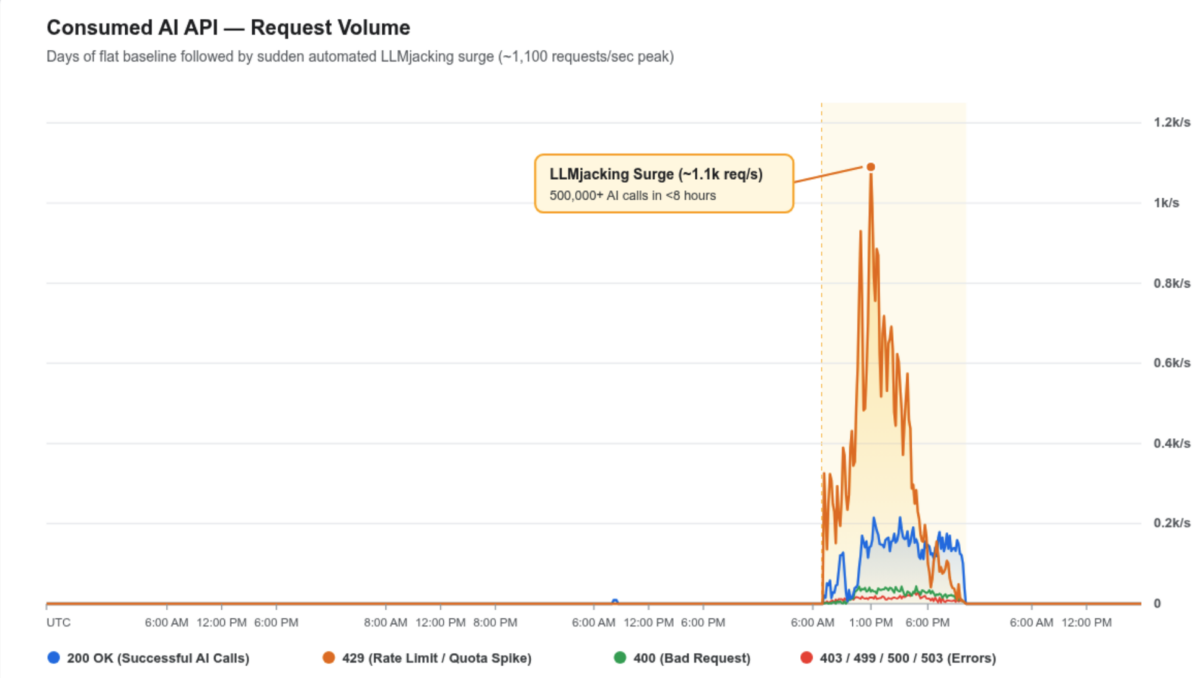
طبق گزارش گروه اطلاعات تهدید گوگل (GTIG)، حملات LLMjacking میتوانند تنها ظرف چند دقیقه بیش از ۱۰۰ هزار دلار هزینه استفاده از زیرساختهای ابری را به قربانی تحمیل کنند.
به گزارش سرویس هوش مصنوعی تکناک، مجرمان سایبری راه تازهای برای سوءاستفاده از موج فزاینده تقاضا برای هوش مصنوعی پیدا کردهاند که شامل سرقت حسابهای سازمانی و اعتبارنامههای سرویسهای ابری برای اجرای پردازشهای سنگین هوش مصنوعی با هزینه شرکتهای قربانی میشوند.
بیشتر بخوانید: دیپسیک مدل هوش مصنوعی V5 را با تراشههای هواوی آموزش می دهد
هدف حملات LLMjacking چیست؟
مهاجمان معمولا فعالیت خود را با شناسایی نقاط دسترسی عمومی و بدون محافظت به سرویسهای هوش مصنوعی یا سرقت کلیدهای API و اعتبارنامههای ابری آغاز میکنند. این اطلاعات طیف گستردهای از دادههای احراز هویت، از جمله توکنهای هویتی، کلیدهای حسابهای سرویس، توکنهای دسترسی شخصی گیتهاب و توکنهای نشست فعال را در بر میگیرند. هکرها پس از نفوذ به زیرساخت سازمان، برای ارتقای سطح دسترسی، ایجاد مسیرهای نفوذ پایدار و شناسایی منابع ارزشمند هوش مصنوعی تلاش میکنند.
حتما بخوانید: قابلیت Smart Reports به مدیران اجازه میدهد چتهای شما با کلود را رصد کنند
هدف اصلی این حملات، کسب درآمد از دسترسیهای سرقتشده است. مهاجمان با اجرای پردازشهای هوش مصنوعی خود، عبور دادن درخواستها از حسابهای تسخیرشده یا فروش مجدد دسترسی غیرمجاز به سایر کاربران، از منابع قربانی کسب درآمد میکنند.
گوگل این فعالیت را نوعی کسب درآمد غیرمجاز و ربایش منابع مدلهای پایه هوش مصنوعی میداند که از طریق واسطهگری توکنها، استریم خودکار مدلها و تخصیص منابع پردازشی پردازندههای گرافیکی انجام میشود.
برخلاف کریپتوجکینگ که معمولا هزینههای عملیاتی را بهمرور افزایش میدهد، حملات LLMjacking میتوانند در زمانی بسیار کوتاه خسارت مالی هنگفتی به بار بیاورند. گوگل گزارش داده است که یک گروه هکری با شناسه UNC6993، پس از سرقت کلیدهای API مدلهای زبانی بزرگ و فعالسازی سرویسهای مرتبط در پروژه ابری یکی از قربانیان، بیش از ۱۰۰ هزار دلار هزینه ایجاد کرده است.
در نمونهای دیگر، مهاجمان حسابهای بهخطرافتاده را به طرحهای پرداخت بهازای مصرف متصل کردند، مدلهای پیشرفته و گرانقیمت هوش مصنوعی را برگزیدند و حجم عظیمی از درخواستهای استنتاج را به اجرا گذاشتند. آنها برای عبور از محدودیت تعداد درخواستها، بهطور مکرر حسابهای سرویس کوتاهعمر ایجاد و حذف میکردند و در همین حال، داشبورد صورتحساب قربانی را برای کنترل هزینهها زیر نظر داشتند.
برای مطالعه بیشتر: موج انتقادها از تحمیل هوش مصنوعی به مدارس گوگل را به عقبنشینی واداشت
نظارت و کنترل دقیقتر بر هوش مصنوعی
به گفته گوگل، حملات LLMjacking بهتدریج در حال تبدیل شدن به یک اکوسیستم تخصصی جرایم سایبری است. برخی گروهها وظیفه نفوذ به زیرساختهای سازمانی را بر عهده دارند، درحالیکه گروههای دیگری با عنوان «میکسکنندههای مدل زبانی بزرگ» دروازههای واسطهای ایجاد میکنند تا اعتبارنامههای سرقتشده را تجمیع کنند، درخواستها را از مسیر حسابهای مختلف عبور دهند و دسترسی غیرمجاز به سرویسهای هوش مصنوعی را به مشتریان بازارهای زیرزمینی بفروشند.
گروه اطلاعات تهدید گوگل انتظار دارد با گسترش بازار خدمات هوش مصنوعی، حملات LLMjacking به یکی از اهداف اصلی مجرمان سایبری تبدیل شود. این شرکت به سازمانها توصیه کرده است که نظارت و کنترل دقیقتری بر پلتفرمهای هوش مصنوعی خود اعمال کنند و هرگونه تغییر غیرمجاز در حسابها یا سرویسهای مرتبط با هوش مصنوعی را یک رخداد امنیتی بحرانی در نظر بگیرند. همچنین گوگل بر اجرای اصل حداقل سطح دسترسی تأکید دارد؛ اصلی که بر اساس آن، هر کاربر یا حساب باید مجوزهای ضروری را برای انجام وظایف خود دریافت کند.