
بدافزار Manic بیش از ۱۶۹ اپلیکیشن اندرویدی را هدف میگیرد و با Bluetooth و Wi-Fi Direct، حتی از دستگاههای آفلاین داده سرقت میکند.
به گزارش سرویس امنیت سایبری تکناک، این بدافزار دستکم از فوریه فعال بوده و قابلیتهای جاسوسی، کلاهبرداری بانکی و کنترل از راه دور را با یکدیگر ترکیب میکند.
Manic دستکم ۱۶۹ اپلیکیشن بانکی، دولتی و احراز هویت الکترونیکی، پرداخت، کیف پول رمزارزی، پیامرسان و احراز هویت دومرحلهای را هدف قرار میدهد و کاربران اوکراین اصلیترین هدف آن هستند.
شرکت امنیت موبایل ThreatFabric بدافزار Manic را بررسی کرده و متوجه شده است که این بدافزار با استفاده از لایههای شفاف روی صفحهکلیدهای عددی اپلیکیشنهای قانونی، لمسهای کاربران را ثبت میکند.
در ادامه همان ورودیها را از طریق قابلیت Accessibility اندروید بازتولید میکند. به این ترتیب، اپلیکیشن قانونی همچنان میتواند به شکل عادی به فعالیت خود ادامه دهد.
این بدافزار پس از دریافت مجوز دسترسی به Accessibility و اعلانها، میتواند رمز عبور یا پین قفل صفحه را ثبت کند، اعلانها و پیامکها را رهگیری کند، فایلها و دادههای مکانی را جمعآوری کند، صفحهنمایش را زیر نظر بگیرد و از طریق ورود WebRTC امکان کنترل از راه دور دستگاه را در اختیار مهاجمان قرار دهد.
اطلاعات سرقتشده نیز بر اساس نوع دستهبندی میشوند تا استفاده از آنها برای مهاجمان آسانتر شود.
ThreatFabric توضیح میدهد که Manic از سرویس Accessibility بهعنوان یک کیلاگر رابط کاربری استفاده میکند.
این شرکت میگوید بدافزار پیش از ذخیره متنهای ثبتشده، آنها را دستهبندی میکند و میان ورودیهای صفحه قفل، موارد احتمالی مربوط به عبارت بازیابی، کدهای چهار تا شش رقمی پیامک، رمزهای عبور، پیامهای طولانی، اطلاعات ورود ایمیل و متنهای عادی تمایز قائل میشود.
انتقال داده از طریق دستگاههای آلوده نزدیک
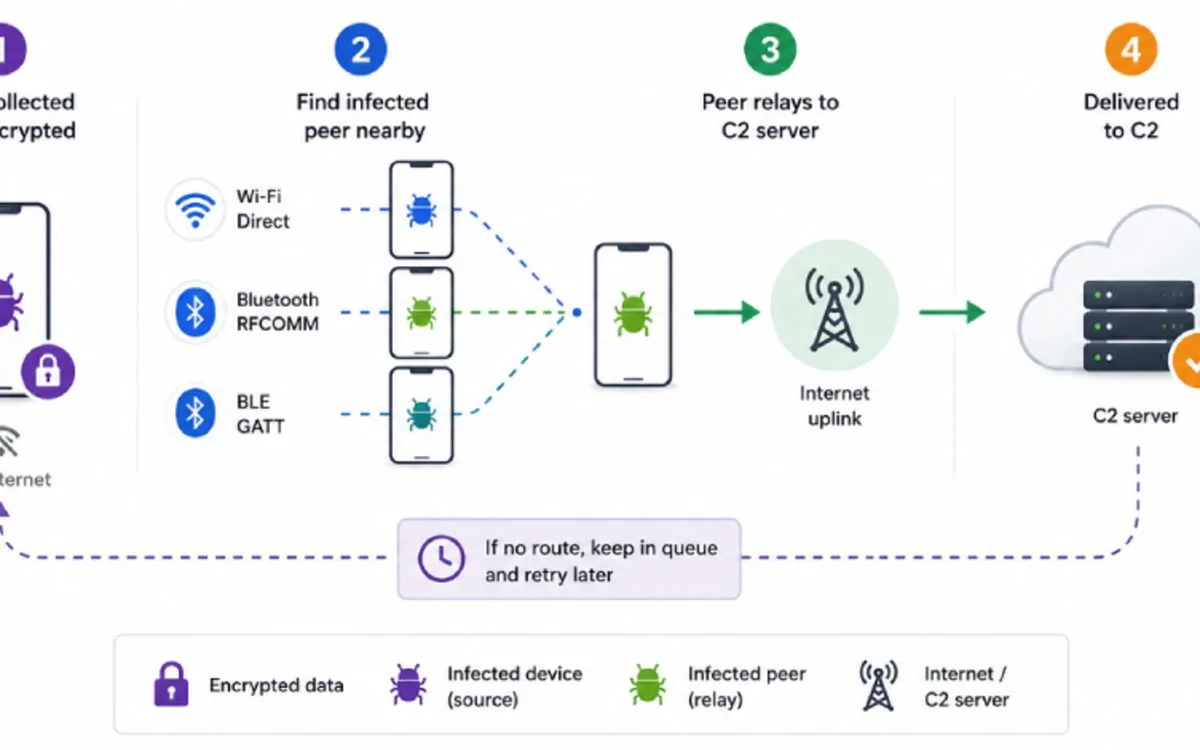
سازندگان Manic یک سازوکار غیرمعمول برای خروج داده طراحی کردهاند که زمانی فعال میشود که دستگاه آلوده نتواند به سرور فرمان و کنترل (C2) مهاجمان متصل شود.
پژوهشگران میگویند دادهها ابتدا رمزگذاری میشوند و سپس از طریق دستگاههای آلوده نزدیک و با استفاده از ارتباطات Wi-Fi Direct یا Bluetooth منتقل میشوند.
ThreatFabric میگوید Manic ابتدا تلاش میکند از یک همتای فعال در Wi-Fi Direct استفاده کند و سپس همتایان Bluetooth و BLE را بررسی میکند تا مشخص شود آیا آنها به اینترنت دسترسی دارند یا خیر.
در صورت نیاز، این بدافزار میتواند از مسیرهای چندمرحلهای نیز استفاده کند. موارد جدیدی که در صف انتقال قرار میگیرند، بهصورت پیشفرض میتوانند حداکثر از چهار دستگاه آلوده بهعنوان واسطه عبور کنند.
این سازوکار حتی امکان خروج داده از دستگاههایی را فراهم میکند که به اینترنت متصل نیستند؛ البته به شرط آنکه یک دستگاه آلوده دیگر در محدوده ارتباط Wi-Fi یا Bluetooth قرار داشته باشد.
ThreatFabric اعلام کرده است که Manic اپلیکیشنهای مورد استفاده در کشورهای اروپای مرکزی و غربی، از جمله بریتانیا، و همچنین روسیه را هدف قرار میدهد.
با این حال، تمرکز اصلی این بدافزار ظاهراً روی اپلیکیشنهای بانکی و دولتی و احراز هویت الکترونیکی در اوکراین و همچنین خدمات جهانی فینتک و رمزارزی است.
بیشتر بخوانید: بدافزار جدید سیستمعامل مک بدون کد تایید وارد تلگرام می شود
شیوه انتشار Manic همچنان مشخص نیست
اگرچه روش دقیق آلودهسازی دستگاهها هنوز مشخص نشده است، پژوهشگران در اواخر ماه مه استفاده از یک Wrapper را مشاهده کردند که محموله اصلی بدافزار را به قربانیان منتقل میکرد. پس از آن نیز زیرساختهای مرتبط با این عملیات طی ماههای بعد گسترش یافتند.
در ماه ژوئیه، پژوهشگران نسخه بهروزشدهای از این Wrapper را در حملات شناسایی کردند که از سازوکارهای قدرتمندتر مقابله با تحلیل و بارگذاری DEX در حافظه استفاده میکرد. در همین دوره، یک پنل و API جدید نیز راهاندازی شد.
به کاربران اندروید توصیه میشود از دانلود فایلهای APK از منابع ناشناس و درگاههای غیررسمی خودداری کنند.
در ادامه مجوز Accessibility را مگر برای اپلیکیشنهای مورد اعتماد فعال نکنند و برای شناسایی و حذف بدافزارهای شناختهشده، اسکنهای Play Protect را بهطور منظم اجرا کنند.
بیشتر بخوانید: بدافزار کینادو اطلاعات حساس کاربران اندروید را میرباید