فهرست مطالب
گزارش تازه نوردپس نشان میدهد که با وجود هشدارهای مداوم شرکتهای امنیتی و کارشناسان درباره خطرهای استفاده از رمزهای عبور ضعیف، بسیاری از کاربران همچنان گذرواژههایی ساده و قابل پیشبینی انتخاب میکنند.
به گزارش سرویس امنیت سایبری تکناک، این گزارش حاصل همکاری نوردپس، نوردلایر و گروهی از پژوهشگران امنیت سایبری است. در این بررسی، رمزهای عبوری تحلیل شدهاند که بین سپتامبر ۲۰۲۵ تا سپتامبر ۲۰۲۶ در نشتهای عمومی اطلاعات و کارزارهای بدافزاری افشا شدهاند. همچنین پژوهشگران روند استفاده از رمزهای عبور را در ۴۴ کشور بررسی کردهاند.
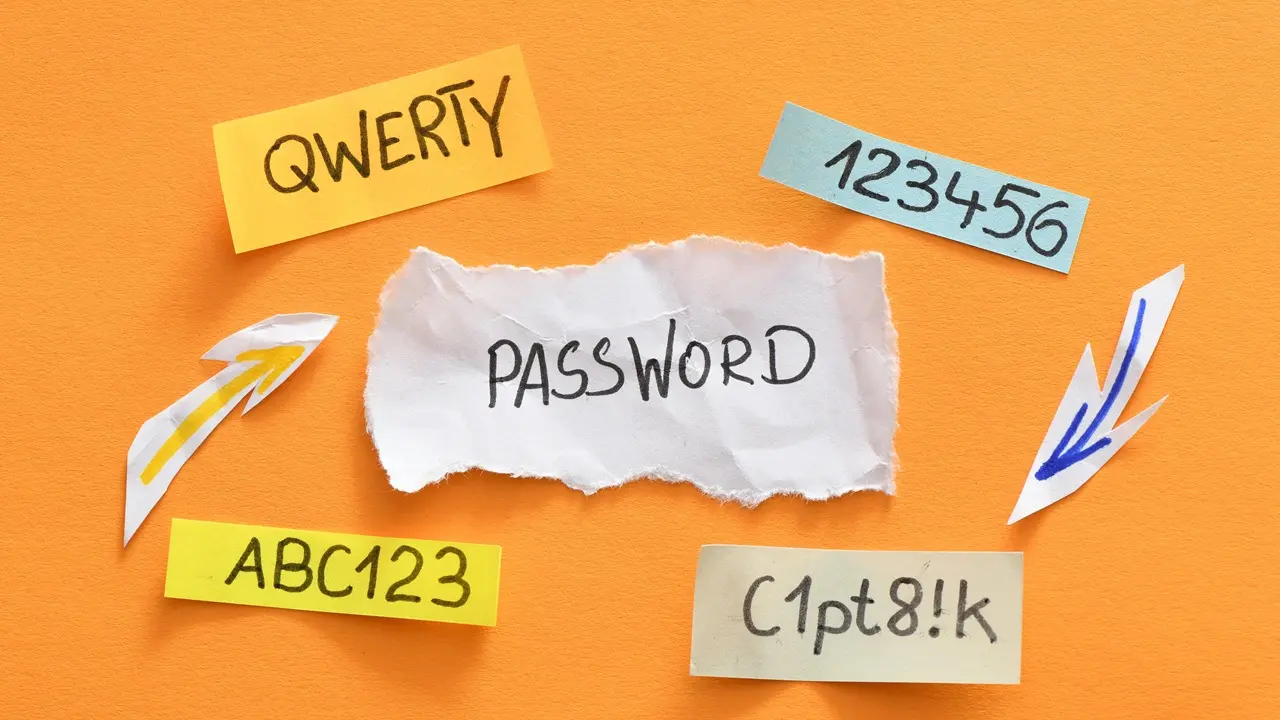
نتایج نشان میدهد رمزهای عبور بسیار ساده همچنان در صدر فهرست محبوبترین گذرواژههای جهان قرار دارند. در سال ۲۰۲۶، رمزهای “123456”، “admin” و “12345678” از رایجترین انتخابهای کاربران بودهاند. نوردپس بیان کرد که رمز “123456” در هفت سال از هشت سال گذشته در رتبه نخست این فهرست قرار داشته است و سه رمز عبور اول نیز همچنان بدون تغییر ماندهاند.
حتما بخوانید: ۲۰ رمز عبور محبوب جهان در سال ۲۰۲۳
فرهنگ عامه در انتخاب رمزهای عبور ضعیف
بررسی نوردپس نشان میدهد انتخاب رمزهای ساده فقط به استفاده از اعداد محدود نمیشود. کاربران در کشورهای مختلف گاهی از ترجمه کلمه «رمز عبور» در زبان خود استفاده میکنند؛ برای مثال، واژههای “motdepasse” در زبان فرانسوی و “contraseña” در زبان اسپانیایی نیز در میان رمزهای رایج دیده میشوند.
نوع خط مورد استفاده در کشورهای مختلف نیز بر انتخاب گذرواژهها تأثیر گذاشته است. کشورهایی که از الفبای لاتین یا رومی استفاده میکنند، بیشتر به رمزهای مبتنی بر کلمات گرایش دارند؛ درحالیکه کاربران کشورهایی با نظام نوشتاری متفاوت، بیشتر از ترکیبهای عددی استفاده میکنند.
فرهنگ عامه نیز در انتخاب رمزها نقش دارد. نام بازیهای ویدیویی و شخصیتهای انیمه، از جمله “minecraft” و “sasuke20″، در فهرست رمزهای عبور دیده میشوند. نام گروههای موسیقی متال مانند Slayer و Pantera نیز با ترکیبهایی نظیر “Slayer@666” و “Pantera1234” به این فهرست راه پیدا کردهاند.
حتی میمها و شبکههای اجتماعی نیز بر انتخاب کاربران اثر گذاشتهاند. رمزهایی مانند “skibiditoilet” و “Tiktok2002” نمونههایی از این روند هستند. علاقه به ورزش نیز در برخی گذرواژهها دیده میشود. برای مثال، «Lebron0319» پس از ثبت سه تریپلدابل متوالی لبران جیمز در سال ۲۰۲۴، در فهرست ۲۰۰ رمز عبور رایج نوردپس قرار گرفته است.
این مطلب را از دست ندهید: کشف آسیبپذیری امنیتی خطرناک در آیفون؛ امکان ضبط صدا بدون اطلاع کاربران + ویدیو
نوردپس چه رمز عبوری را پیشنهاد میکند؟
با وجود تنوع ظاهری این گذرواژهها، نوردپس هشدار داده است که همه آنها میتوانند در چند ثانیه شکسته شوند. این شرکت توصیه کرده است که کاربران برای ساخت رمز عبور امن، نکات زیر را رعایت کنند:
- رمز عبور حداقل ۱۵ کاراکتر داشته باشد.
- از ترکیب حروف بزرگ و کوچک، اعداد و نمادهای ویژه استفاده شود.
- برای هر حساب کاربری، رمز عبوری منحصربهفرد انتخاب شود.
- احراز هویت چندمرحلهای فعال شود.
- برای مدیریت گذرواژهها از ابزارهای مدیریت رمز عبور استفاده شود.
- رمزهای عبور به صورت منظم از نظر افشا شدن یا بهخطر افتادن بررسی شوند.
استفاده از عبارتهای عبور یا Passphrase نیز یکی دیگر از پیشنهادهای نوردپس است. این عبارتها از چند کلمه نامرتبط تشکیل میشوند و میتوانند جایگزین مناسبی برای رمزهای کوتاه و ساده باشند.
بیشتر بخوانید: هشدار FBI درباره موج جهانی حملات سایبری با کمک هوش مصنوعی
جایگزین Passkey با رمزهای سنتی
نوردپس در گزارش خود بر استفاده از Passkey نیز تأکید کرده است. Passkey روش احراز هویت بدون رمز هستند که به کاربران اجازه میدهند با روشهایی مانند اثر انگشت یا تشخیص چهره وارد اپلیکیشنها و وبسایتها شوند.
شرکتهایی مانند مایکروسافت، گوگل و متا از این فناوری پشتیبانی میکنند. Passkey در برابر حملات فیشینگ مقاومتر هستند و نیاز کاربران به حفظ کردن گذرواژههای پیچیده را کاهش میدهند. به همین دلیل، استفاده گستردهتر از آنها میتواند وابستگی کاربران به رمزهای ساده و آسیبپذیری مانند “12345678” و “qwertyuiop” را کمتر کند.