بدافزار SpyAgent میتواند مخفیانه وارد دستگاههای اندرویدی شود و اطلاعات حساس کاربران، بهویژه عبارات بازیابی کیفپول رمزارزهای آنان را از روی تصاویر سرقت کند.
بهگزارش تکناک، بدافزار اندرویدی جدیدی به نام SpyAgent از فناوری تشخیص نوری حروف (OCR) برای سرقت عبارات بازیابی کیفپول رمزارزها از تصاویر ذخیرهشدهی روی گوشیهای تلفنهمراه استفاده میکند.
عبارات بازیابی ارز دیجیتال یا Seed Phrase مجموعهای از ۱۲ تا ۲۴ واژه است که بهعنوان کلید پشتیبان برای کیفپولهای رمزارزی عمل میکند. این عبارات برای بازیابی دسترسی به کیفپول ارز دیجیتال و تمام وجوه آن درصورت ازدستدادن دستگاه یا خرابشدن دادهها یا انتقال کیفپول به دستگاهی جدید استفاده میشوند.
این عبارات مخفی در کانون توجه مهاجمان سایبری قرار دارند؛ زیرا اگر بتوانند به آنها دسترسی پیدا کنند، از آنها برای بازیابی کیفپول رمزارزی روی دستگاههای اندرویدی شما و سرقت تمام وجوه ذخیرهشده در آن میتوانند استفاده کنند.
بلیپینگکامپیوتر مینویسد ازآنجاکه عبارات بازیابی ۱۲ تا ۲۴ واژه هستند، بهخاطرسپردن آنها دشوار است. بنابراین، کیفپولهای رمزارزی به افراد میگویند که این کلمات را ذخیره یا چاپ و در مکانی امن نگهداری کنند. برای آسانترکردن کار، برخی افراد از عبارات بازیابی عکس میگیرند و آن را بهعنوان تصویر روی گوشی تلفنهمراه خود ذخیره میکنند.
کمپین این بدافزار را مکافی شناسایی کرده و شامل حداقل ۲۸۰ بدافزار اندرویدی است که خارج از گوگل پلی استور و با استفاده از پیامک یا پستهای مخرب در شبکههای اجتماعی توزیع شدهاند. این بدافزار با استفاده از فناوری تشخیص نوری حروف (OCR) میتواند عبارات (کلیدهای خصوصی) کیفپولهای رمزارزی را از تصاویر ذخیرهشده روی دستگاههای اندرویدی استخراج و تهدید جدی برای داراییهای دیجیتال کاربران ایجاد کند.
این بدافزار عمدتاً کاربران کرهجنوبی را هدف قرار داده است. بااینحال، مکافی گسترش احتمالی آن به بریتانیا و نشانههایی از توسعهی اولیهی نسخهی iOS برای هدف قراردادن کاربران اپل را شناسایی کرده است.
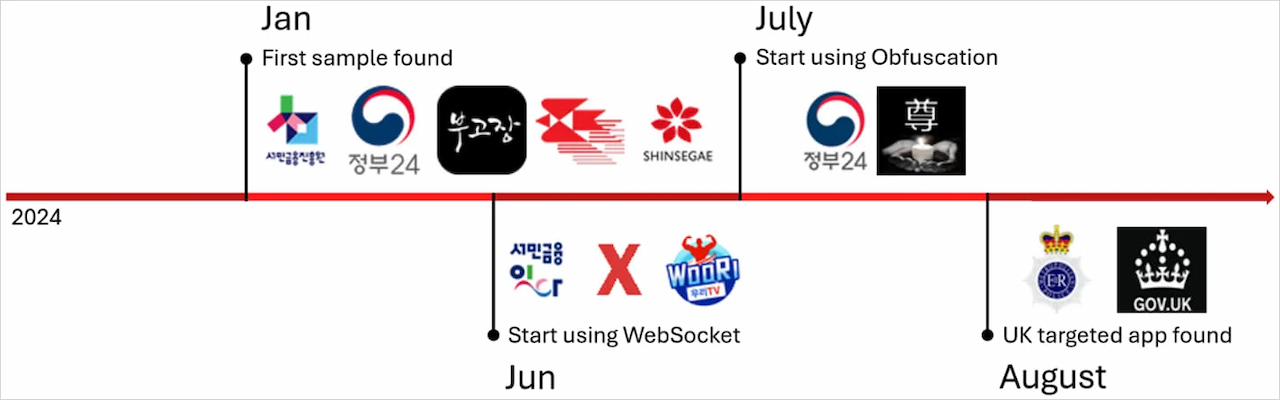
در جولای ۲۰۲۳، ترند مایکرو (Trend Micro) دو بدافزار اندرویدی به نامهای CherryBlos و FakeTrade را شناسایی کرد که مخفیانه در گوگل پلی استور منتشر شده بودند. این بدافزارها با استفاده از فناوری OCR، میتوانستند دادههای حساس ارز دیجیتال، ازجمله کلیدهای خصوصی و عبارات بازیابی را از تصاویر ذخیرهشده روی دستگاههای کاربران سرقت کنند. مهاجمان سایبری از این روش سوءاستفاده میکنند؛ روشی که تهدیدی جدی برای امنیت داراییهای دیجیتال کاربران محسوب میشود.
زیرساختهای افشاشده
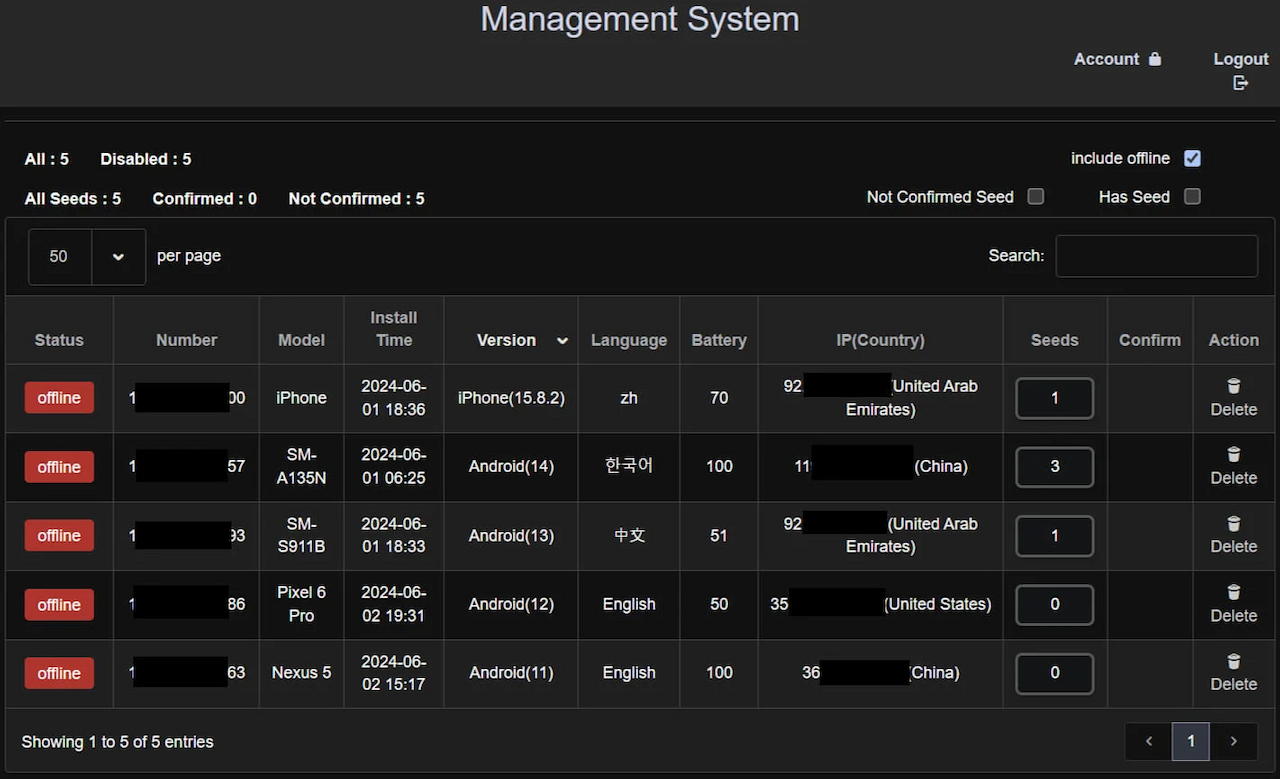
محققان مکافی کشف کردند افرادی که کمپین بدافزار SpyAgent را اجرا میکردند، بهاندازهی کافی از سرورهای خود محافظت نمیکردند. این باعث شد که محققان بهراحتی به این سرورها دسترسی پیدا کنند. در این سرورها، اطلاعات شخصی زیادی از کاربران مختلف پیدا شد که نشان میداد بدافزار یادشده به تعداد زیادی از افراد آسیب رسانده است.
برای جلوگیری از آلودهشدن به چنین بدافزارهایی، بهتر است همیشه برنامههای اندرویدی خود را از گوگل پلی استور دانلود کنید. همچنین، باید مراقب پیامکها و ایمیلهایی باشید که شما را به دانلود برنامه از منابع ناشناخته دعوت میکنند. علاوهبراین، بهتر است مجوزهایی که به برنامهها میدهید، بهدقت بررسی کنید و تنها به برنامههایی اجازه دسترسی به اطلاعات حساس خود را بدهید که به آن نیاز دارند.