فهرست مطالب
یک عملیات امنیت سایبری در بریتانیا باعث شناسایی و رفع آسیبپذیریهای امنیتی موجود در سیستمعامل یخچالها و فریزرهای تجاری مورد استفاده در سوپرمارکتها، انبارها و رستورانها شد.
به گزارش سرویس امنیت سایبری تکناک، این اقدام با هدف محافظت از این تجهیزات در برابر حملات سایبری مشابهی انجام گرفت که طی هفتههای اخیر چندین کشور اروپایی را هدف قرار دادهاند.
بیشتر بخوانید: هشدار FBI درباره موج جهانی حملات سایبری با کمک هوش مصنوعی
جزئیات آسیبپذیریهای امنیتی در یخچالها و فریزرها
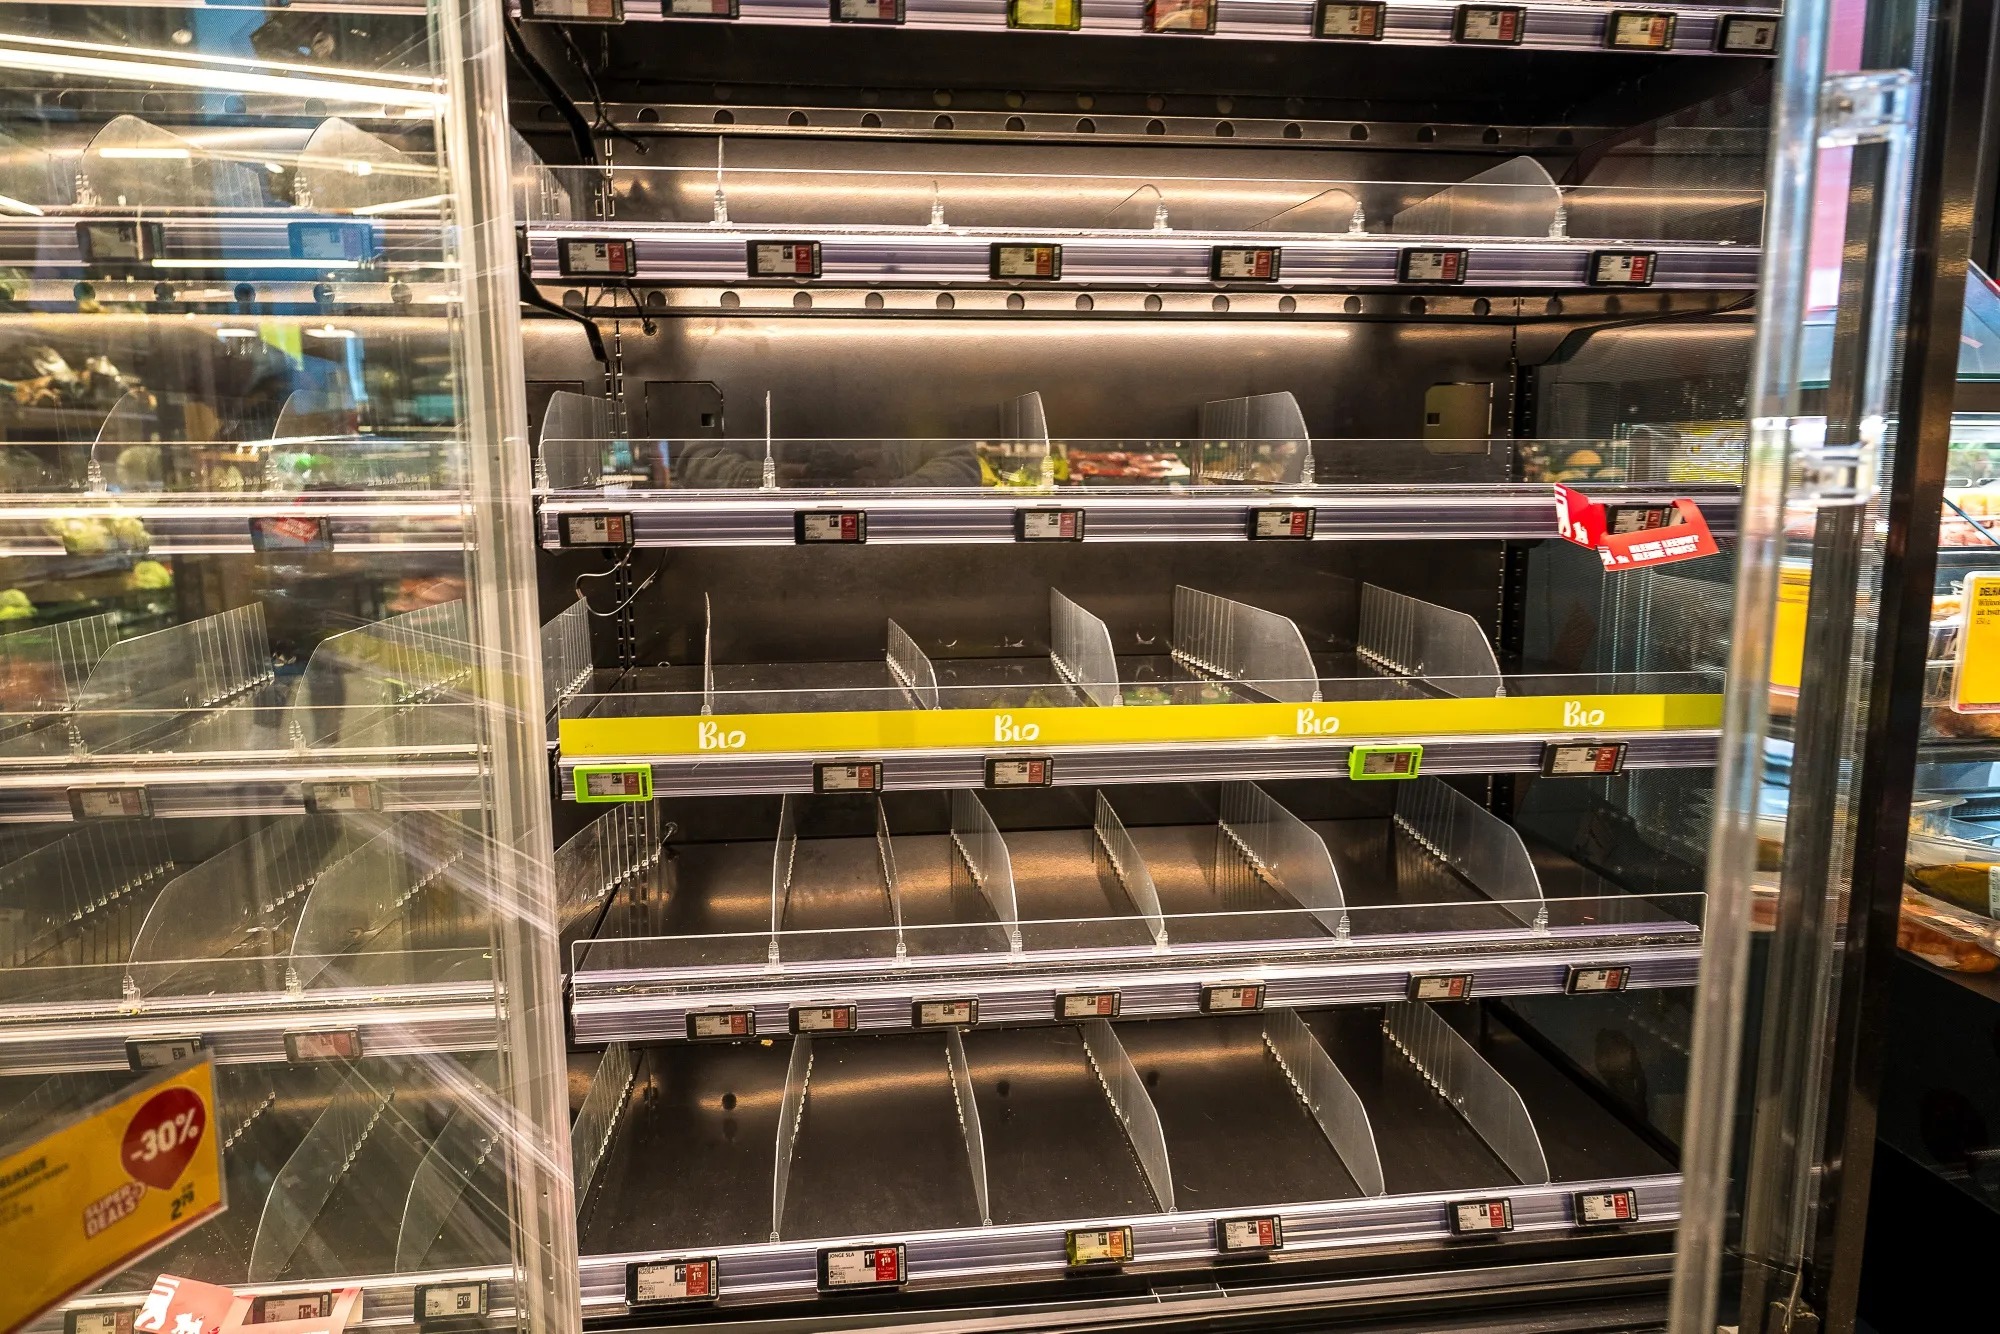
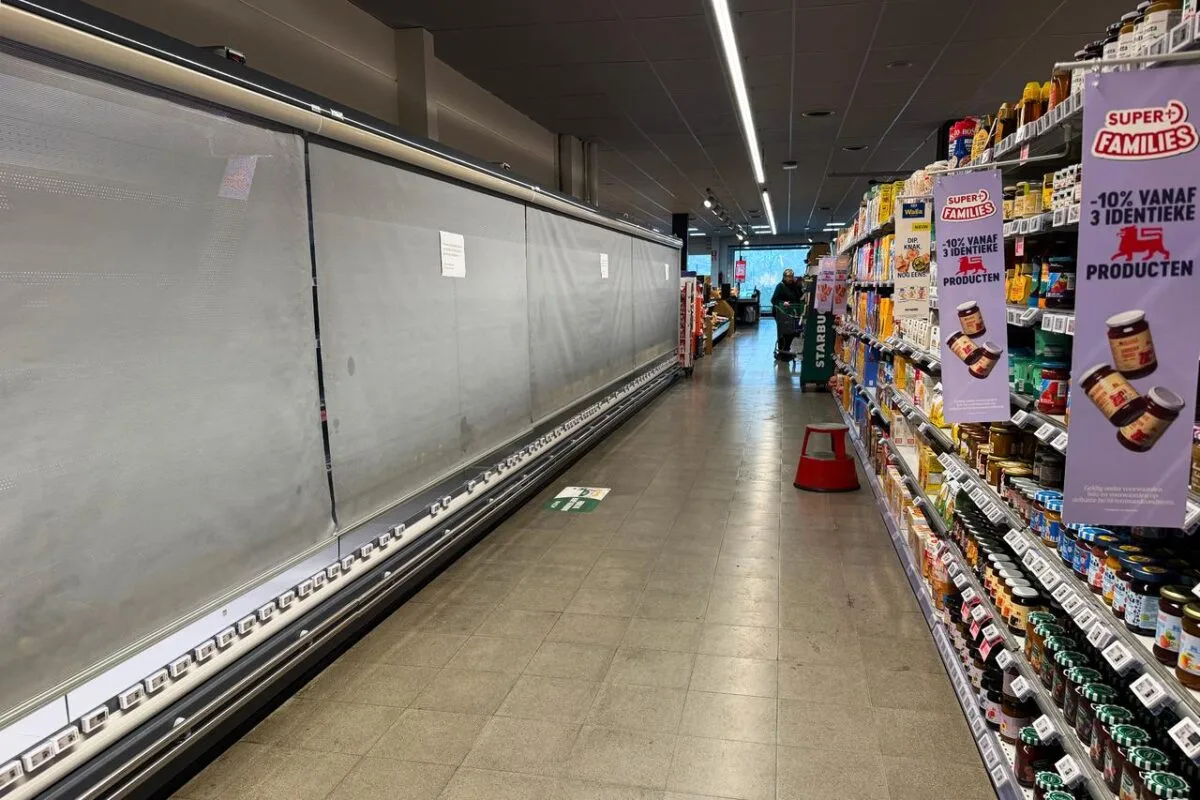
در اوایل نوامبر، موجی از حملات سایبری، تجهیزات سرمایشی تجاری را در کشورهای مختلف اروپایی از سوئد تا بلژیک، از کار انداخت. حملهای مشابه نیز در اکتبر فرانسه را هدف قرار داده بود و باعث شد فروشگاهها مجبور شوند مواد غذایی به ارزش میلیونها یورو را به دلیل اختلال در سیستمهای سرمایشی دور بریزند.
در ابتدا تصور میشد بریتانیا تا حد زیادی از این حملات مصون مانده است، چرا که صنعت تجهیزات سرمایشی این کشور از دستگاههایی متفاوت با نمونههای آسیبدیده در اروپا استفاده میکند. با وجود این، بررسیهای متخصصان فعال در همکاری با خردهفروشان نشان داد یخچالها و فریزرهای مورد استفاده در بریتانیا نیز دارای آسیبپذیریهای امنیتی هستند که میتوانست به عنوان نقطه ورود مهاجمان سایبری مورد استفاده قرار بگیرد.
مرتبط: حمله سایبری به یکی از بزرگترین فروشگاههای زنجیرهای استرالیا
سخنگوی مرکز ملی امنیت سایبری بریتانیا (NCSC) دراینباره گفت: «از تعداد محدودی از سازمانهای بریتانیایی مطلع بودیم که ممکن بود در نتیجه آسیبپذیریهای موجود در سیستمهای خود تحت تاثیر قرار گرفته باشند. NCSC بلافاصله اقداماتی را برای هشدار دادن به سازمانهای احتمالا آسیبدیده و ارائه پشتیبانی به آنها آغاز کرد.» پس از حملات سایبری اروپا، اداره فدرال امنیت اطلاعات آلمان نیز درباره تداوم آسیبپذیری در برخی تجهیزات سرمایشی صنعتی شرکت دانمارکی Danfoss هشدار داد.
برای مطالعه بیشتر: حمله سایبری به FBI و وزارت کشاورزی آمریکا؛ اطلاعات محرمانه دولتی در خطر افشا
عملیات شناسایی و رفع آسیبپذیریها
آسیبپذیریهای امنیتی در یخچالها و سیستمهای سرمایشی بریتانیا ابتدا توسط شرکت Omega Solutions شناسایی شد. در ادامه، متخصصان امنیت تهاجمی و هکرهای شرکت Pen Test Partners چندین نقطه ضعف امنیتی دیگر را نیز کشف کردند و یافتههای خود را با نهادهای امنیتی در میان گذاشتند.
شرکت Pen Test Partners اعلام کرد که عملیات شناسایی و رفع آسیبپذیریها حدود سه هفته به طول انجامید و به صورت محرمانه پیش رفت تا مهاجمان سایبری از آن مطلع نشوند. پیش از اعمال اصلاحات نهایی، سازمانهای آسیبدیده دسترسی یخچالها و فریزرها را به اینترنت عمومی قطع کردند و اقدامات لازم را برای ایمنسازی این تجهیزات در اولویت قرار دادند. NCSC نیز اعلام کرد که توصیههای امنیتی مشخصی را در اختیار سازمانهای فعال در صنایع غذایی و خردهفروشی قرار داده است تا با اجرای اقدامات پیشگیرانه، خطر سوءاستفاده از آسیبپذیریهای مشابه را کاهش دهند.