فهرست مطالب
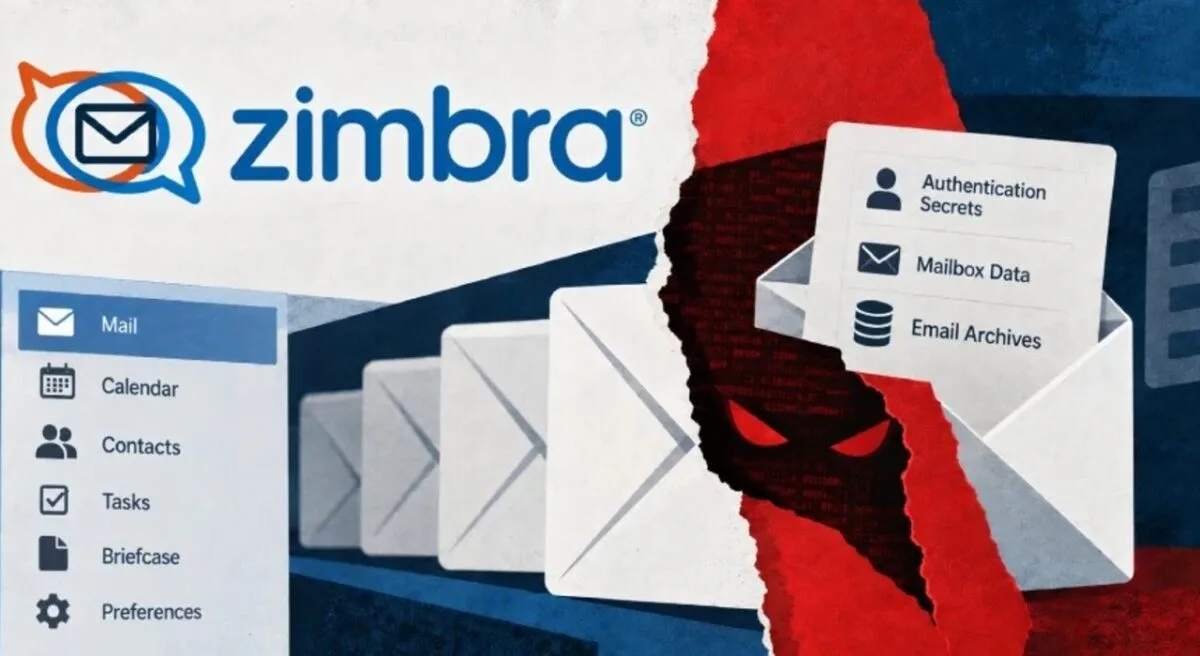
مایکروسافت از سوءاستفاده هکرها از آسیبپذیری حیاتی Zimbra برای دسترسی به ایمیلها، پشتیبانها و اطلاعات احراز هویت سازمانها خبر داد.
به گزارش سرویس امنیت سایبری تکناک،این آسیبپذیری با شناسه CVE-2026-73570 ردیابی میشود و به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، از راه دور دستورات سیستمعامل را اجرا کنند.
شرکت Synacor، توسعهدهنده و نگهدارنده Zimbra، در ۲۰ ژوئیه وصله امنیتی این آسیبپذیری را منتشر کرد، اما جزئیات آن را بیش از سه هفته پس از انتشار وصله فاش نکرد.
بنیاد Shadowserver که در حوزه امنیت سایبری فعالیت میکند، هفته گذشته اعلام کرد اسکنهای این بنیاد نشان داده است ۲۷۴ نمونه مجزای Zimbra Collaboration Suite به خطر افتادهاند.
تعداد سرورهای فعال این نرمافزار در هفته پس از انتشار وصله از حدود ۱۹ هزار مورد به حدود ۱۲ هزار سرور در هفتههای بعد کاهش یافت.
Shadowserver در حال حاضر حدود ۱۰ هزار نمونه فعال از این نرمافزار را رصد میکند.
مهاجمان چگونه از آسیبپذیری Zimbra استفاده کردند؟
مایکروسافت روز چهارشنبه اعلام کرد بین ۲۸ ژوئیه تا ۷ اوت، دو ابزار اسکن مجزا را شناسایی کرده است که اینترنت را برای یافتن نقاط پایانی آسیبپذیر جستوجو میکردند.
مهاجمان ابتدا با ارسال درخواستهای HTTP و بررسیهای هویتی از طریق DNS، ICMP و روشهای خارج از باند به دامنههایی که روی سرویسهای عمومی میزبانی میشدند، بررسی کردند که اکسپلویت آنها بهدرستی کار میکند یا خیر.
این بررسیها به مهاجمان اجازه میداد اجرای موفق دستورات روی سرورهای آسیبپذیر را تأیید کنند، بدون اینکه در همان مرحله کنترل سرورها را در اختیار بگیرند.
مهاجمان در ادامه از قابلیت تزریق دستور برای نصب محمولههای مخرب استفاده کردند.
مایکروسافت اعلام کرد فعالیتهای مشاهدهشده پس از نفوذ شامل نصب وبشلهای JSP و شلهای معکوس، ارتقای سطح دسترسی، ابزارهای دسترسی از راه دور پایدار و اجرای کد از حافظه بوده است.
مایکروسافت همچنین اعلام کرد مهاجمان به ایمیلها دسترسی پیدا کرده و اطلاعات مربوط به احراز هویت و صندوقهای پستی را جمعآوری کردهاند.
در برخی موارد نیز ایجاد آرشیو و انتقال دادهها مشاهده شده است. این فعالیتها هم شامل ارسال خودکار محمولههای مخرب و هم عملیات دستی مهاجمان روی سرورهای ایمیل آلوده بوده است.
سازمانهای آسیبدیده در چند منطقه جغرافیایی و صنعت مختلف شناسایی شدهاند و بررسیهای مایکروسافت نشان میدهد این حملات به یک بخش یا منطقه خاص محدود نبودهاند.
بیشتر بخوانید: هک حساب توییتری مایکروسافت هند و هدفگیری حسابهای تاییدشده
جزئیات فنی CVE-2026-73570
آسیبپذیری CVE-2026-73570 به مهاجمان بدون هیچگونه اطلاعات ورود اجازه میدهد از طریق یک ایمیل دستکاریشده، دستورات سیستمعامل را از راه دور اجرا کنند.
البته سوءاستفاده از این نقص تنها زمانی امکانپذیر است که بسته اختیاری zimbra-snmp روی سامانه نصب شده و اعلانهای SNMP فعال باشند.
مایکروسافت توضیح داده است که مهاجم میتواند یک درخواست SMTP دستکاریشده ارسال کند که ورودی غیرقابلاعتماد را وارد فرایند پردازش اعلانهای SNMP میکند.
اگر این ورودی به اندازه کافی پاکسازی نشود، دستورات شل تعبیهشده میتوانند با سطح دسترسی حساب کاربری سرویس Zimbra اجرا شوند.
مایکروسافت اعلام کرد مهاجمان مشاهدهشده پس از نصب وبشلها از آنها برای اجرای دستورهایی جهت ایجاد پشتیبان از ایمیلها و جمعآوری اطلاعات احراز هویت استفاده کردند.
با این حال، این شرکت اعلام کرد امکان تأیید موفقیت مهاجمان در خارج کردن این دادهها از سرور را نداشته است.
مایکروسافت اطلاعاتی درباره هویت مهاجمان یا وابستگی آنها به گروههای دولتی و مهاجمان وابسته به دولتها ارائه نکرده و مشخص نیست این حملات با انگیزه مالی انجام شدهاند یا توسط عوامل دولتی صورت گرفتهاند.
بیشتر بخوانید: کشف آسیبپذیری سرویس تایتان مایکروسافت توسط یک نوجوان ۱۶ ساله