فهرست مطالب
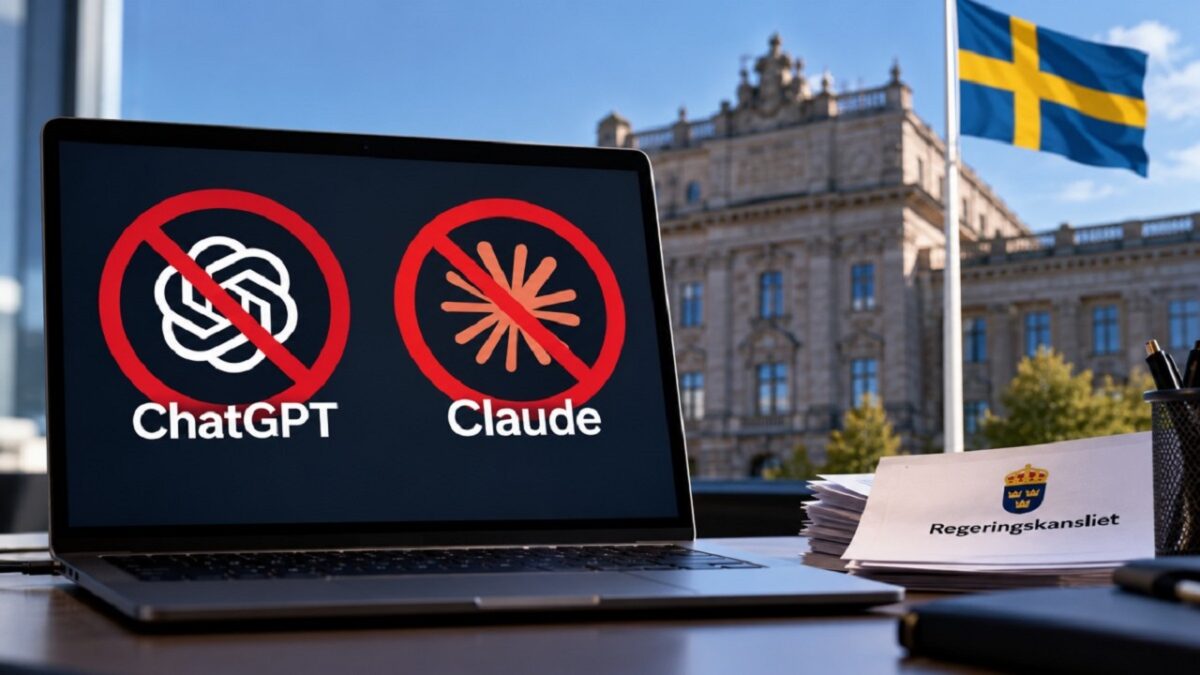
دولت سوئد به دلیل نگرانیهای امنیتی، دسترسی کارکنان خود را به ChatGPT و کلود مسدود کرده و استفاده از کوپایلت را در اولویت قرار داده است.
به گزارش سرویس هوش مصنوعی تکناک، طبق گزارش اولیه رادیو سوئد، از روز دوشنبه ۲۶ اکتبر، نسخههای مرورگری این دو چتبات روی رایانههای کارکنان دولت قابل دسترسی نخواهند بود.
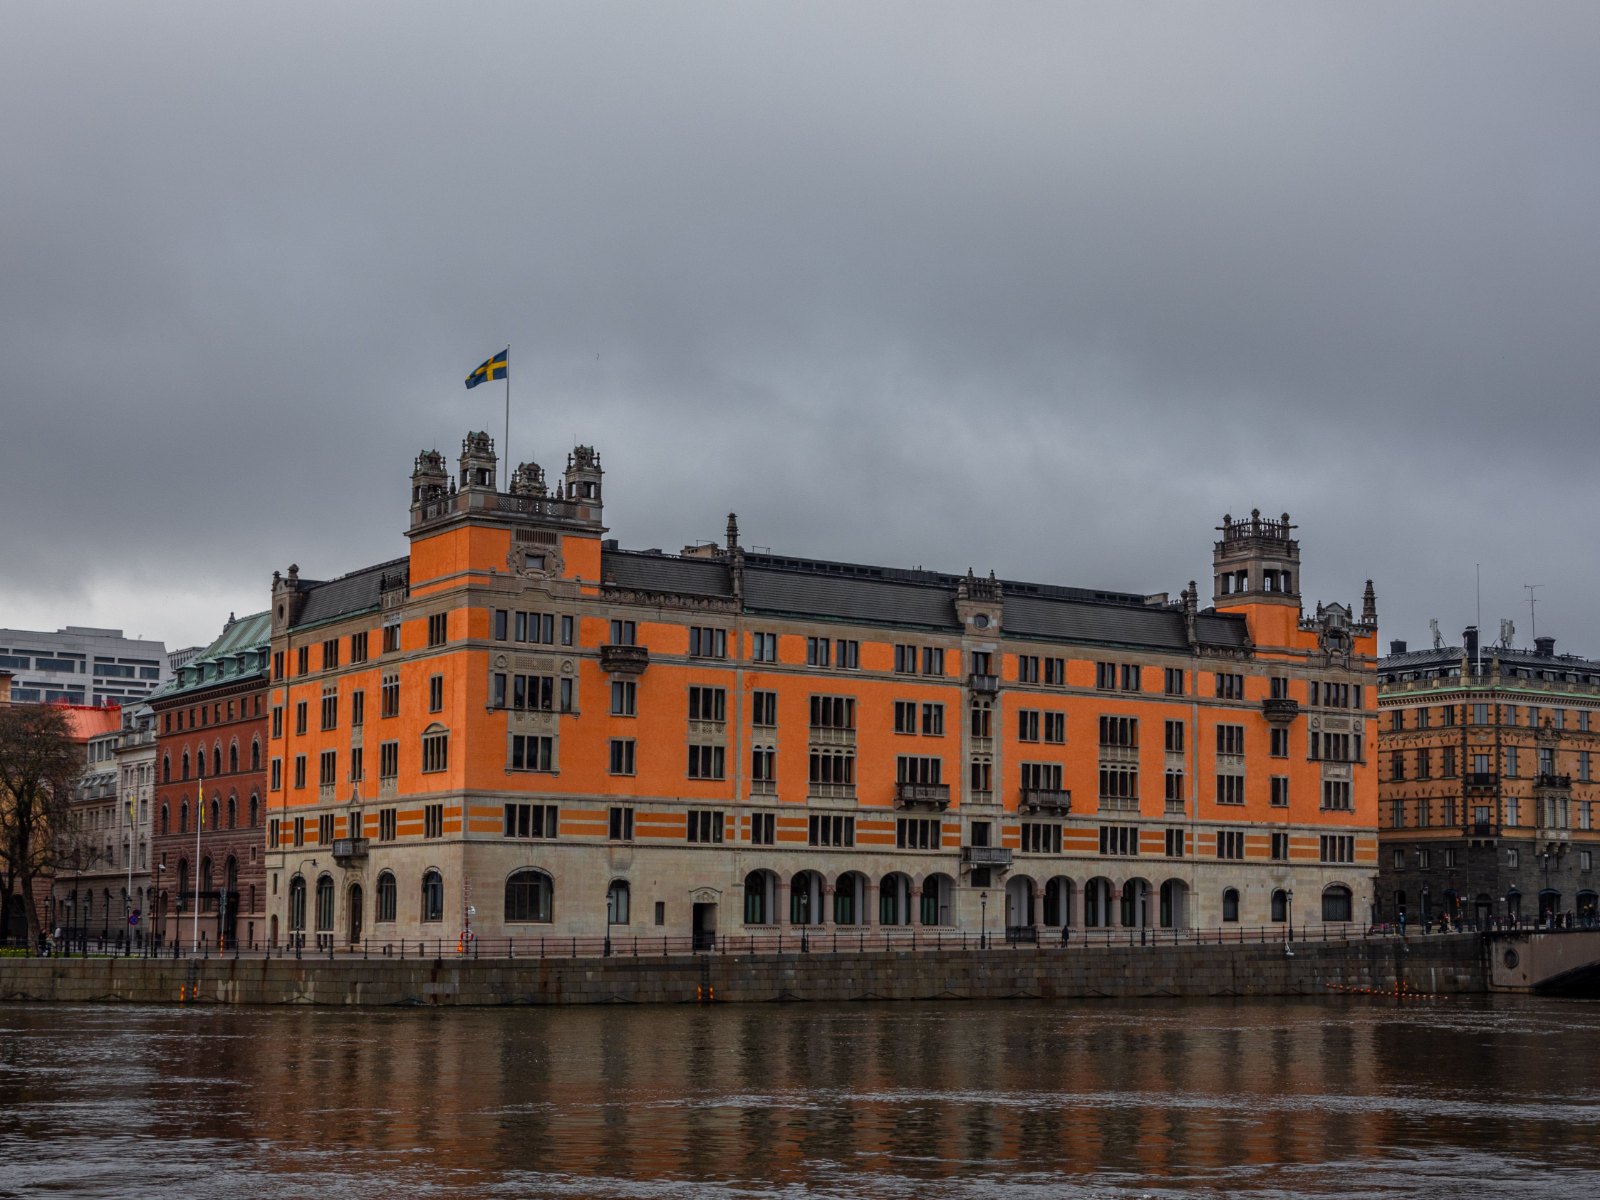
دفاتر دولتی سوئد مجموعهای از نهادها شامل دفتر نخستوزیری و وزارتخانهها را در بر میگیرد. این نهاد در ایمیلی به شبکه تلویزیونی SVT، اعمال این محدودیت را تایید کرده است.
بیشتر بخوانید: اینترنت جعلی OpenAI برای مهار عاملهای هوش مصنوعی ساخته شد
کوپایلت پیش از اعمال محدودیت بررسی شد
دلیل اصلی این تصمیم، ملاحظات امنیت اطلاعات عنوان شده است. میکائیل وترکرانتس، مدیر دیجیتالیسازی دفاتر دولتی سوئد در شبکه داخلی کارکنان هشدار داده است که استفاده از سرویسهای هوش مصنوعی بدون قرارداد رسمی میتواند امنیت اطلاعات را تحت تاثیر قرار دهد. او با اشاره به چند مورد استفاده مسئلهساز از سرویسهای عمومی هوش مصنوعی، بر ضرورت کنترل بیشتر این ابزارها تاکید کرده است.
دفاتر دولتی سوئد توضیح دادند که ابتدا کوپایلت را ارزیابی کردهاند و سپس کنترلهای امنیتی آن را تقویت کردهاند. آنچه این سرویس را از ChatGPT و کلود متمایز میکند، مدل هوش مصنوعی مورد استفاده نیست، بلکه وجود قرارداد رسمی و امکان مدیریت تنظیمات امنیتی است.
با وجود این، براساس گزارش SVT، کارکنان همچنان از طریق پلتفرم داخلی Intric به مدلهای OpenAI و آنتروپیک دسترسی دارند. هنوز مشخص نیست که آیا مدلهای آنتروپیک، که مایکروسافت آنها را در کوپایلت نیز عرضه میکند، در محیط کاری دولت سوئد فعال هستند یا خیر. این مدلها در نسخه کوپایلت اتحادیه اروپا بهطور پیشفرض غیرفعال هستند و فعالسازی آنها به اقدام مدیران سیستم نیاز دارد.
محدودیت ChatGPT و کلود در دیگر نهادهای سوئدی
حتما بخوانید: پدرخوانده هوش مصنوعی: باید با رباتها دوست شویم، وگرنه نابود خواهیم شد
دفاتر دولتی سوئد نخستین نهاد دولتی این کشور نیستند که استفاده از چتباتها را محدود میکنند. براساس گزارش SVT، اداره مالیات سوئد و هیئت ملی مراقبتهای نهادی، مسئول اداره مراکز نگهداری نوجوانان و مراکز درمان اعتیاد، پیشتر محدودیتهای مشابهی اعمال کردهاند. سازمان اجرای احکام سوئد نیز در حال بررسی و آمادهسازی تصمیمی در همین راستا است. همچنین گزارشها از یک ممیزی داخلی در اداره حملونقل سوئد حکایت دارد که بر اساس آن، حدود ۱۰ سرویس هوش مصنوعی بهطور گسترده و با ریسکهای قابل توجه مورد استفاده قرار میگرفتند.
این نگرانیها به سوئد محدود نمیشود؛ پارلمان اروپا نیز در ماه فوریه قابلیتهای هوش مصنوعی را روی دستگاههای کاری غیرفعال کرد، چرا که امکان تضمین امنیت دادهها را نداشت.
پیامدهای این تصمیم
مسائل امنیتی مطرحشده تنها به سازمانهای دولتی محدود نیستند و کاربران شخصی نیز باید به آنها توجه کنند. در حسابهای معمولی، درخواستهای کاربران مطابق شرایط استاندارد ارائهدهنده سرویس، روی سرورهای شرکت پردازش میشوند. در مقابل، قراردادهای تجاری میتوانند ضوابط مشخصی برای مدت نگهداری دادهها، محل پردازش اطلاعات و استفاده احتمالی از آنها برای آموزش مدلهای هوش مصنوعی تعیین کنند.
برای مطالعه بیشتر: مدل OpenAI پیامهای مخفی هوش مصنوعی آنتروپیک را پیدا کرد
در حسابهای مصرفکننده ChatGPT و کلود، امکان استفاده از دادههای گفتوگو برای آموزش مدلها به تنظیمات حریم خصوصی بستگی دارد. راهنمای منتشرشده در این زمینه، نحوه انصراف از استفاده از دادهها را برای آموزش هوش مصنوعی در سرویسهای OpenAI، گوگل و متا شرح میدهد.
علاوه بر این، نتایج یک پژوهش جدید نشان میدهد دادههای گفتوگوهای کاربران با ۹ چتبات هوش مصنوعی به ردیابهای تبلیغاتی رسیدهاند؛ موضوعی که بار دیگر نگرانیها را درباره نحوه جمعآوری و انتقال دادههای کاربران در سرویسهای هوش مصنوعی برجسته میکند.